Keamanan dan Akses
Keamanan dan kontrol akses: akses yang bisa Anda baca langsung dari sebuah grid
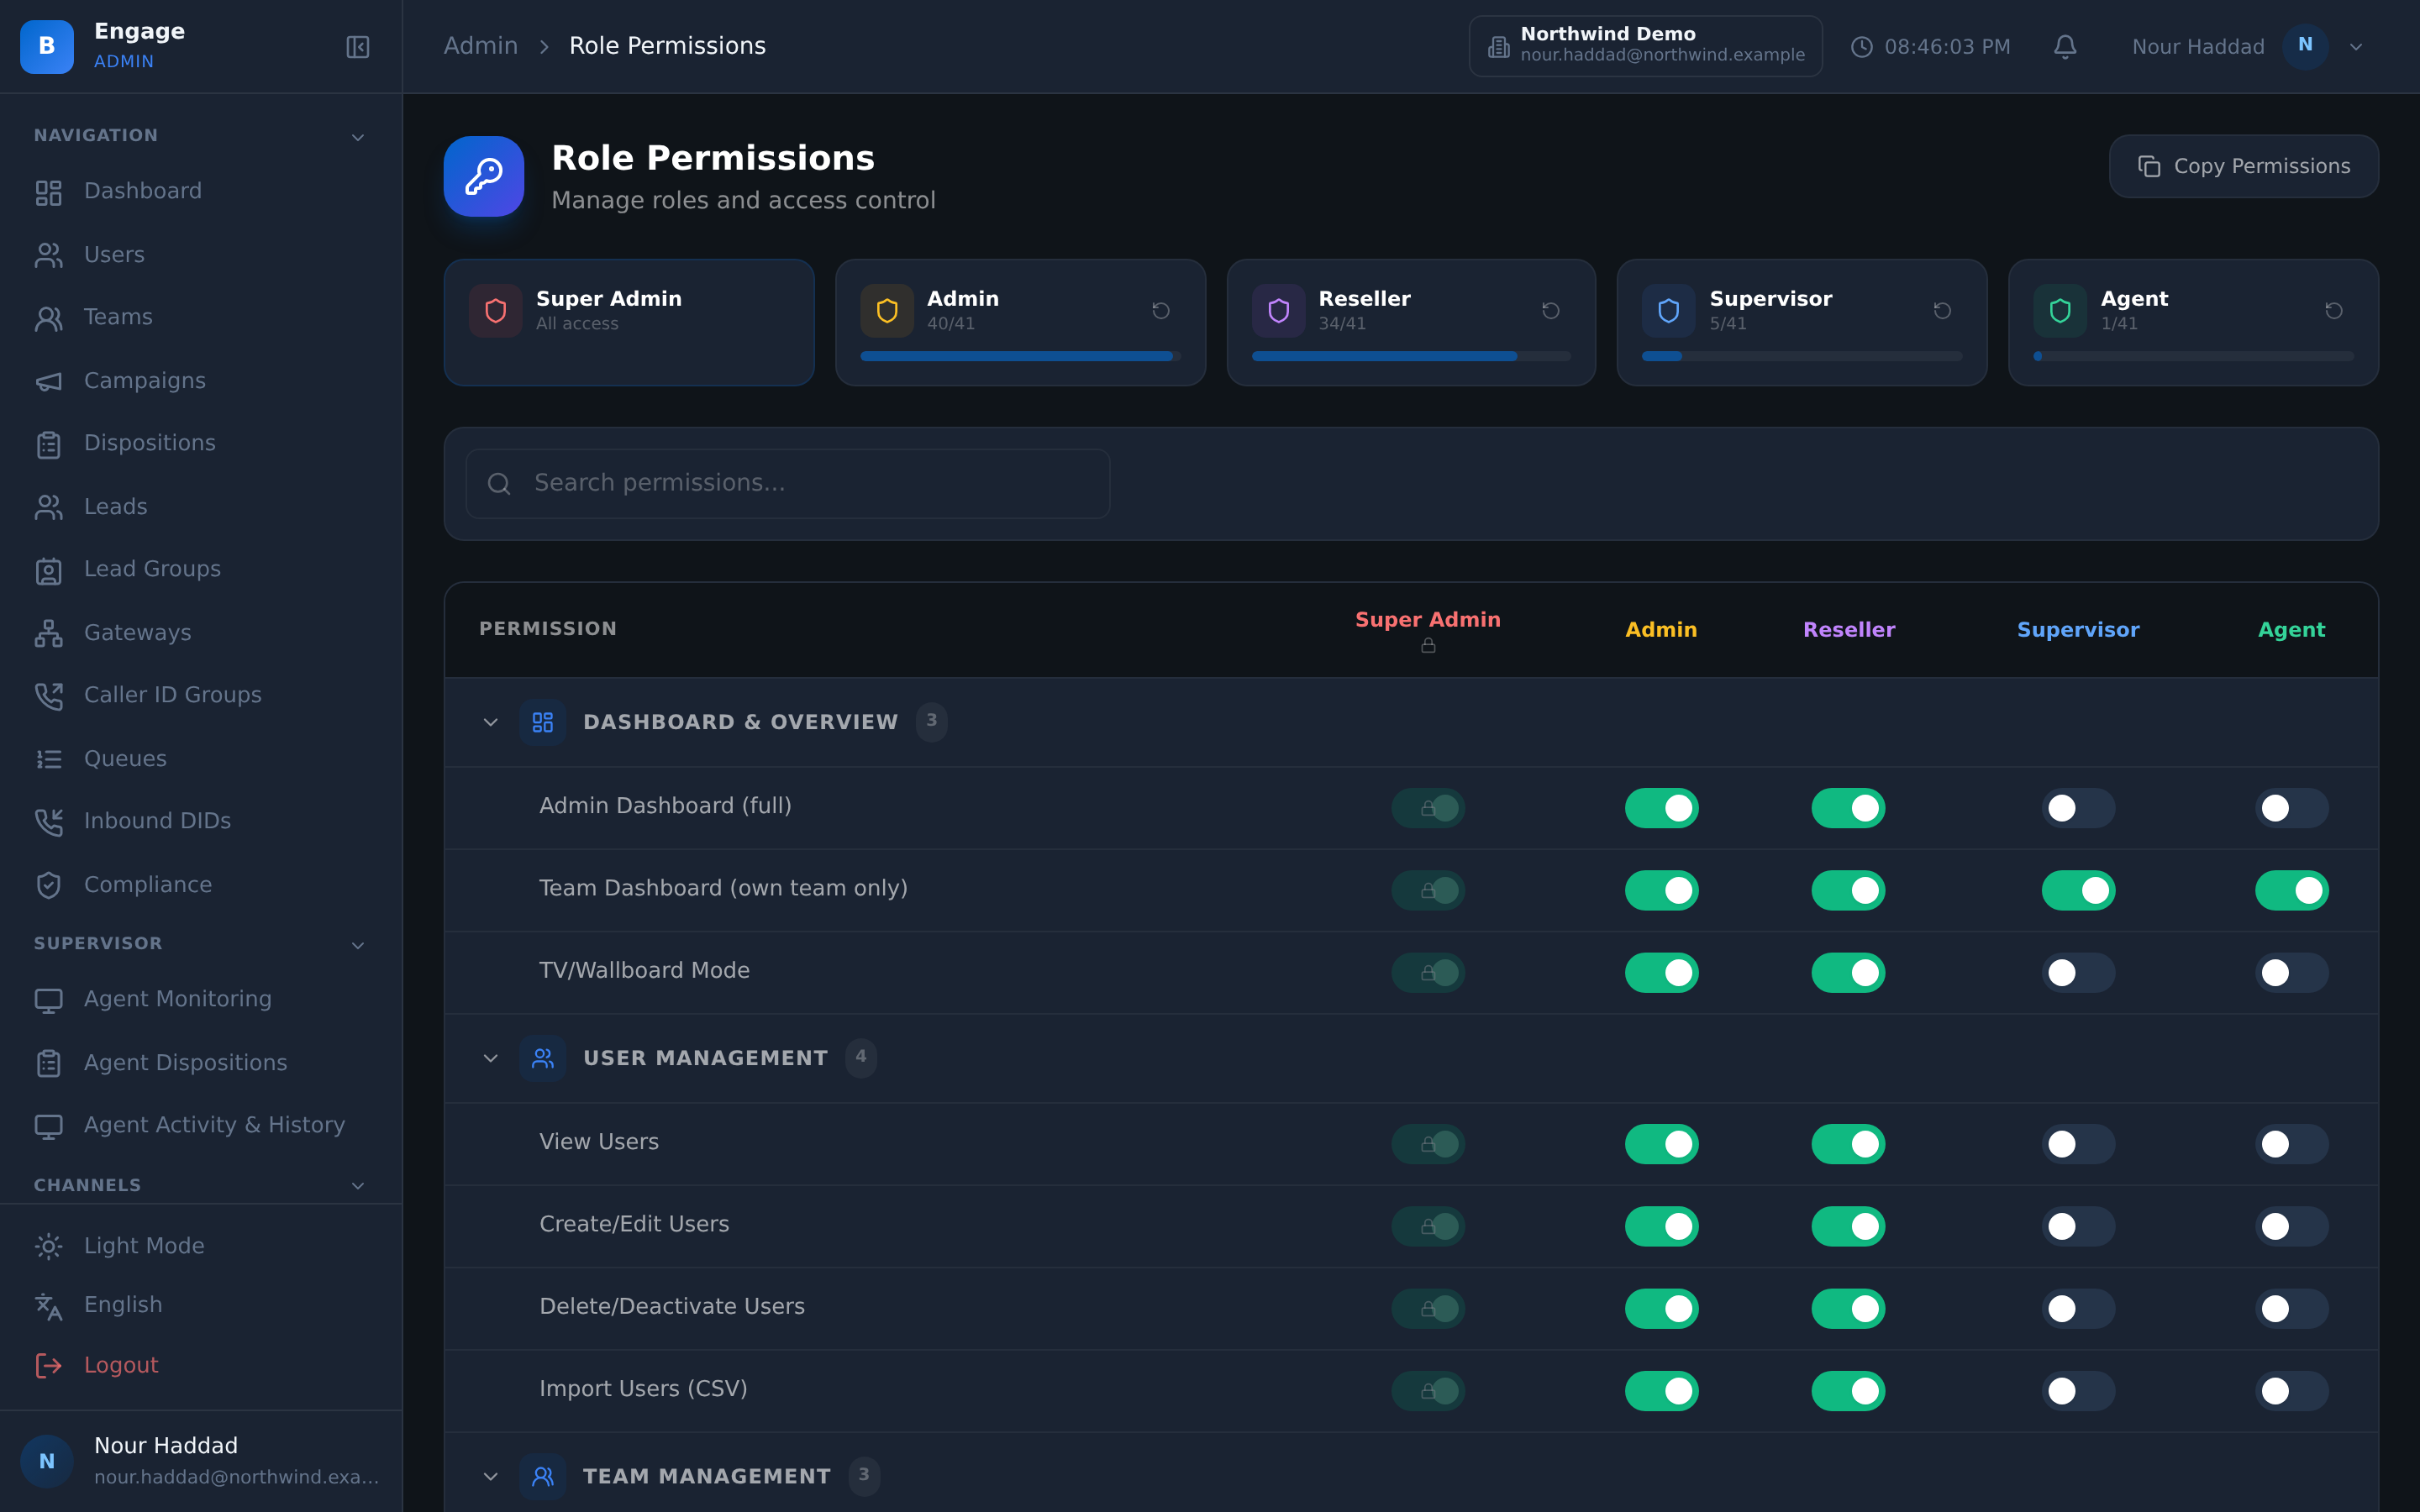
Matriks peran per tenant dengan 11 kategori izin, 41 izin, dan satu kolom per peran. Log audit yang mencatat pengguna dan alamat IP, kunci API yang di-hash saat disimpan dan dibatasi pada satu tenant, serta isolasi tenant tingkat baris di setiap layanan.
Uji coba gratis 14 hari · kredit AI gratis untuk mencoba agen suara AI · tanpa kartu
Jawaban singkat
Apa yang Anda dapatkan
Semuanya dalam satu ruang kerja
Matriks peran per tenant
11 kategori izin, 41 izin, dan satu kolom per peran, dapat diedit per tenant. Hak akses berupa tabel yang dapat Anda baca, bukan sekadar nama peran yang harus Anda percayai.
Peran hingga booking viewer
Admin platform, admin mitra, admin, supervisor, team lead, agen, dan booking viewer. Peran yang sempit sama pentingnya dengan peran yang luas.
Impersonasi yang diaudit
Admin platform dapat melakukan impersonasi pengguna untuk mereproduksi masalah, dan impersonasi tersebut tercatat di log audit. Akses dukungan yang meninggalkan jejak.
Log audit dengan IP
Log audit per tenant yang mencatat tindakan, pengguna, dan alamat IP asalnya. Pertanyaan saat peninjauan adalah siapa dan dari mana — keduanya tercatat.
Kunci API yang di-hash dan terbatas pada tenant
Kunci API di-hash saat disimpan dan dibatasi pada tenant masing-masing. Database yang bocor tidak menyerahkan kunci yang masih berfungsi, dan sebuah kunci tidak dapat menjangkau tenant lain.
Enkripsi secret kanal per tenant
Secret kanal dienkripsi per tenant, sehingga kredensial WhatsApp atau operator milik satu tenant tidak dilindungi oleh kunci yang sama dengan milik tenant lain.
Penyamaran PII dalam transkrip
Data pribadi disamarkan dalam transkrip, sehingga nomor kartu yang diucapkan saat panggilan tidak tersimpan sebagai teks biasa dalam catatan yang dapat dicari.
Perlindungan CSV injection pada ekspor
Ekspor diamankan dari CSV injection, sehingga nilai berbahaya di kolom data prospek tidak dapat berubah menjadi formula yang berjalan saat seseorang membuka file.
Isolasi tenant tingkat baris
Isolasi tenant diterapkan di tingkat baris di setiap layanan, bukan sekadar difilter di antarmuka. Filter yang terlewat di satu layar tidak dapat membocorkan baris milik tenant lain.
Cakupan mitra
Admin mitra hanya melihat tenant yang mereka miliki. Tampilan reseller terbatas pada portofolio kliennya sendiri.
Rate limiting login
Percobaan login dibatasi frekuensinya — kontrol sederhana dan murah yang membuat serangan credential stuffing tidak sepadan dengan usahanya.
Reset dan pemulihan kata sandi
Alur reset kata sandi dan lupa kata sandi sudah tersedia, sehingga pemulihan akun tidak perlu diproses manual lewat kotak masuk seseorang.
Peran
Tujuh peran, termasuk yang cakupannya sempit
Setiap peran ini adalah kolom yang dapat Anda edit di matriks izin untuk tenant Anda sendiri.
Admin platform
Mengelola platform itu sendiri. Dapat melakukan impersonasi pengguna tenant, dan setiap impersonasi diaudit.
Admin mitra
Mengelola sekumpulan tenant. Hanya melihat tenant yang dimilikinya, tidak pernah bagian lain dari platform.
Admin
Mengelola satu tenant: kampanye, pengguna, nomor, integrasi, dan pengaturan.
Supervisor
Mengelola lantai operasional: pemantauan, antrean, pelaporan, dan tampilan live.
Team lead
Supervisor dengan cakupan lebih sempit, terbatas pada timnya sendiri.
Agen
Menerima dan melakukan panggilan dari desktop agen. Tidak lebih.
Booking viewer
Hanya melihat pemesanan, tidak lebih. Untuk petugas front desk yang tidak semestinya menyentuh kampanye.
Single sign-on tersedia saat ini melalui OIDC atau SAML, dengan provisioning pengguna SCIM dari penyedia identitas milik masing-masing perusahaan; akses diberikan per pengguna dengan izin berbasis peran dan API key. Login multi-faktor tersedia, beserta daftar IP yang diizinkan (IP allow-list) dan batas waktu idle.
Log audit
Siapa pelakunya, dan dari alamat mana
Log audit bersifat per tenant dan mencatat tindakan, pengguna di baliknya, serta alamat IP asalnya. Bagian ketiga inilah yang sering lupa diminta, padahal kemudian dibutuhkan.
Impersonasi tercatat di log yang sama. Admin platform dapat masuk ke sesi pengguna untuk mereproduksi masalah — begitulah dukungan teknis benar-benar dilakukan — dan fakta bahwa mereka melakukannya dicatat, bukan sekadar diingat.
- Log audit per tenant dengan pengguna dan alamat IP di setiap entri
- Impersonasi oleh admin platform diaudit
- Tindakan remediasi dan administratif tercatat dalam log yang sama
- Rate limiting login, plus alur reset kata sandi dan lupa kata sandi
Kunci dan secret
Di-hash saat disimpan, terbatas pada satu tenant
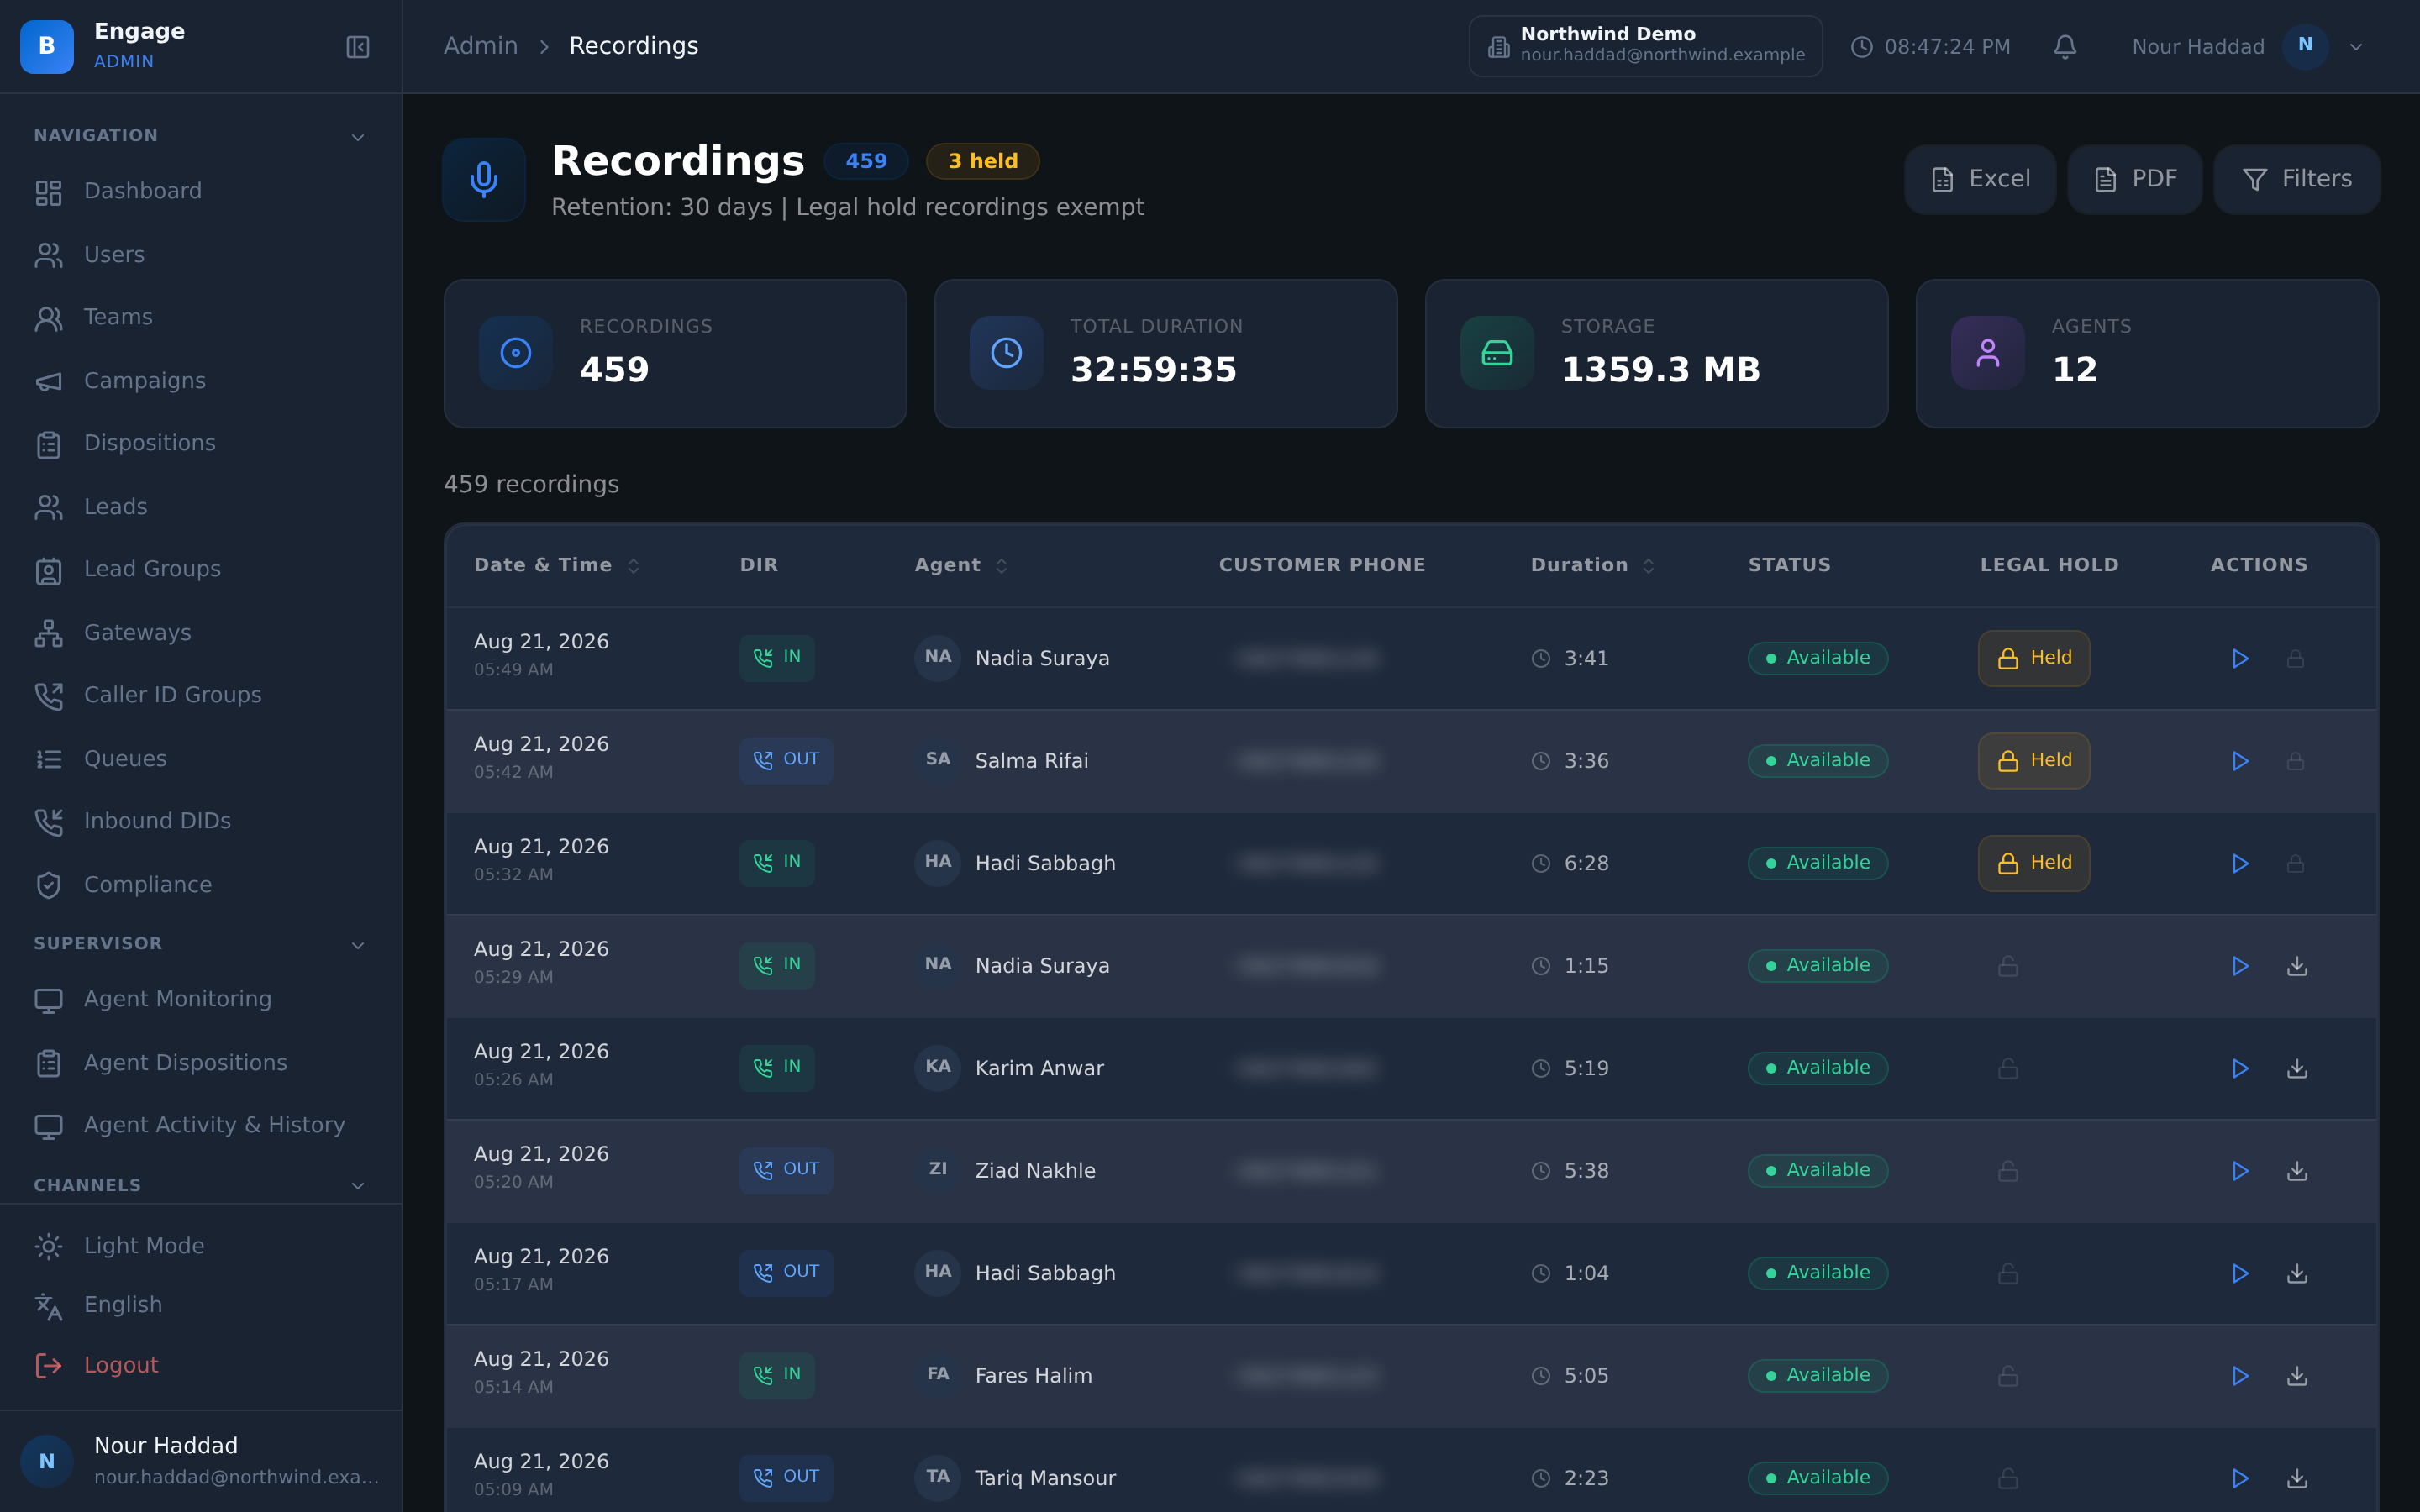
Kunci API di-hash saat disimpan dan dibatasi pada tenant yang membuatnya. Keduanya wajib. Hashing berarti salinan database bukanlah kumpulan kredensial yang berfungsi; pembatasan cakupan berarti kunci yang bocor tidak dapat masuk ke tenant lain.
Secret kanal dienkripsi per tenant, sehingga kredensial operator atau perpesanan milik satu pelanggan tidak berbagi perlindungan dengan bagian lain platform. PII dalam transkrip disamarkan, dan ekspor diperkuat terhadap CSV injection.
- Kunci API di-hash saat disimpan dan dibatasi pada tenant-nya
- Enkripsi secret kanal per tenant
- Penyamaran PII dalam transkrip
- Perlindungan CSV injection pada ekspor
Bagaimana perbandingannya
| Peran berupa label tetap | Keamanan dan akses DialerBee | |
|---|---|---|
| Menentukan hak akses | Tiga atau empat peran tetap | Matriks per tenant berisi 11 kategori izin, 41 izin, dan satu kolom per peran |
| Akses dukungan | Seseorang meminjam kata sandi | Impersonasi oleh admin platform, tercatat di log audit |
| Jejak audit | Daftar tindakan tanpa konteks | Log audit per tenant yang mencatat pengguna dan alamat IP |
| Kunci API | Disimpan agar dapat ditampilkan lagi | Di-hash saat disimpan dan dibatasi pada tenant |
| Pemisahan tenant | Filter di antarmuka | Isolasi tenant tingkat baris di setiap layanan |
| Visibilitas reseller | Semuanya atau tidak sama sekali | Admin mitra hanya melihat tenant yang mereka miliki |
Pertanyaan yang sering diajukan
Apa itu Keamanan dan Akses di DialerBee?+
Keamanan dan Akses adalah sisi kontrol akses dari platform: matriks peran per tenant berisi 11 kategori izin, 41 izin, dan satu kolom per peran, log audit yang mencatat pengguna dan alamat IP, kunci API yang di-hash saat disimpan dan dibatasi pada tenant-nya, enkripsi secret kanal per tenant, penyamaran PII dalam transkrip, serta isolasi tenant tingkat baris di setiap layanan.
Apa saja peran yang ada?+
Admin platform, admin mitra, admin, supervisor, team lead, agen, dan booking viewer. Booking viewer sengaja dibuat sempit, untuk orang yang perlu melihat pemesanan tetapi tidak boleh menyentuh kampanye.
Apakah DialerBee mendukung single sign-on (SSO)?+
Single sign-on tersedia saat ini melalui OIDC atau SAML, dengan provisioning pengguna SCIM dari penyedia identitas milik masing-masing perusahaan; akses diberikan per pengguna dengan izin berbasis peran dan API key.
Apakah tersedia autentikasi dua faktor?+
Login multi-faktor tersedia, beserta daftar IP yang diizinkan (IP allow-list) dan batas waktu idle. Login juga dilindungi dengan rate limiting, dilengkapi alur reset kata sandi dan lupa kata sandi untuk pemulihan.
Apakah staf dukungan dapat melihat data saya?+
Admin platform dapat melakukan impersonasi pengguna untuk mereproduksi masalah, dan setiap impersonasi dicatat di log audit beserta pengguna dan alamat IP-nya. Akses dilakukan melalui jalur yang tercatat, bukan melalui kata sandi bersama.
Bagaimana data antar-tenant dipisahkan?+
Isolasi tenant diterapkan di tingkat baris di dalam setiap layanan, bukan melalui filter di antarmuka. Selain itu, admin mitra hanya melihat tenant yang mereka miliki, sehingga tampilan reseller terbatas pada portofolio kliennya sendiri.
Bagaimana kunci API disimpan?+
Di-hash saat disimpan dan dibatasi pada tenant pemiliknya. Kunci tidak dapat dibaca kembali dari platform dan tidak dapat menjangkau data tenant lain.
Apa yang melindungi data yang tersimpan dalam file atau transkrip?+
PII dalam transkrip disamarkan, sehingga data pribadi yang diucapkan saat panggilan tidak tersimpan sebagai teks biasa. Ekspor diamankan dari CSV injection, sehingga nilai berbahaya di kolom data prospek tidak dapat dieksekusi sebagai formula saat file dibuka.
Telusuri matriks peran dan log audit pada tenant demo
Walkthrough 30 menit di tenant demo, dalam bahasa Inggris atau Arab.