Seguridad y acceso
Seguridad y control de acceso: accesos que puedes leer en una cuadrícula
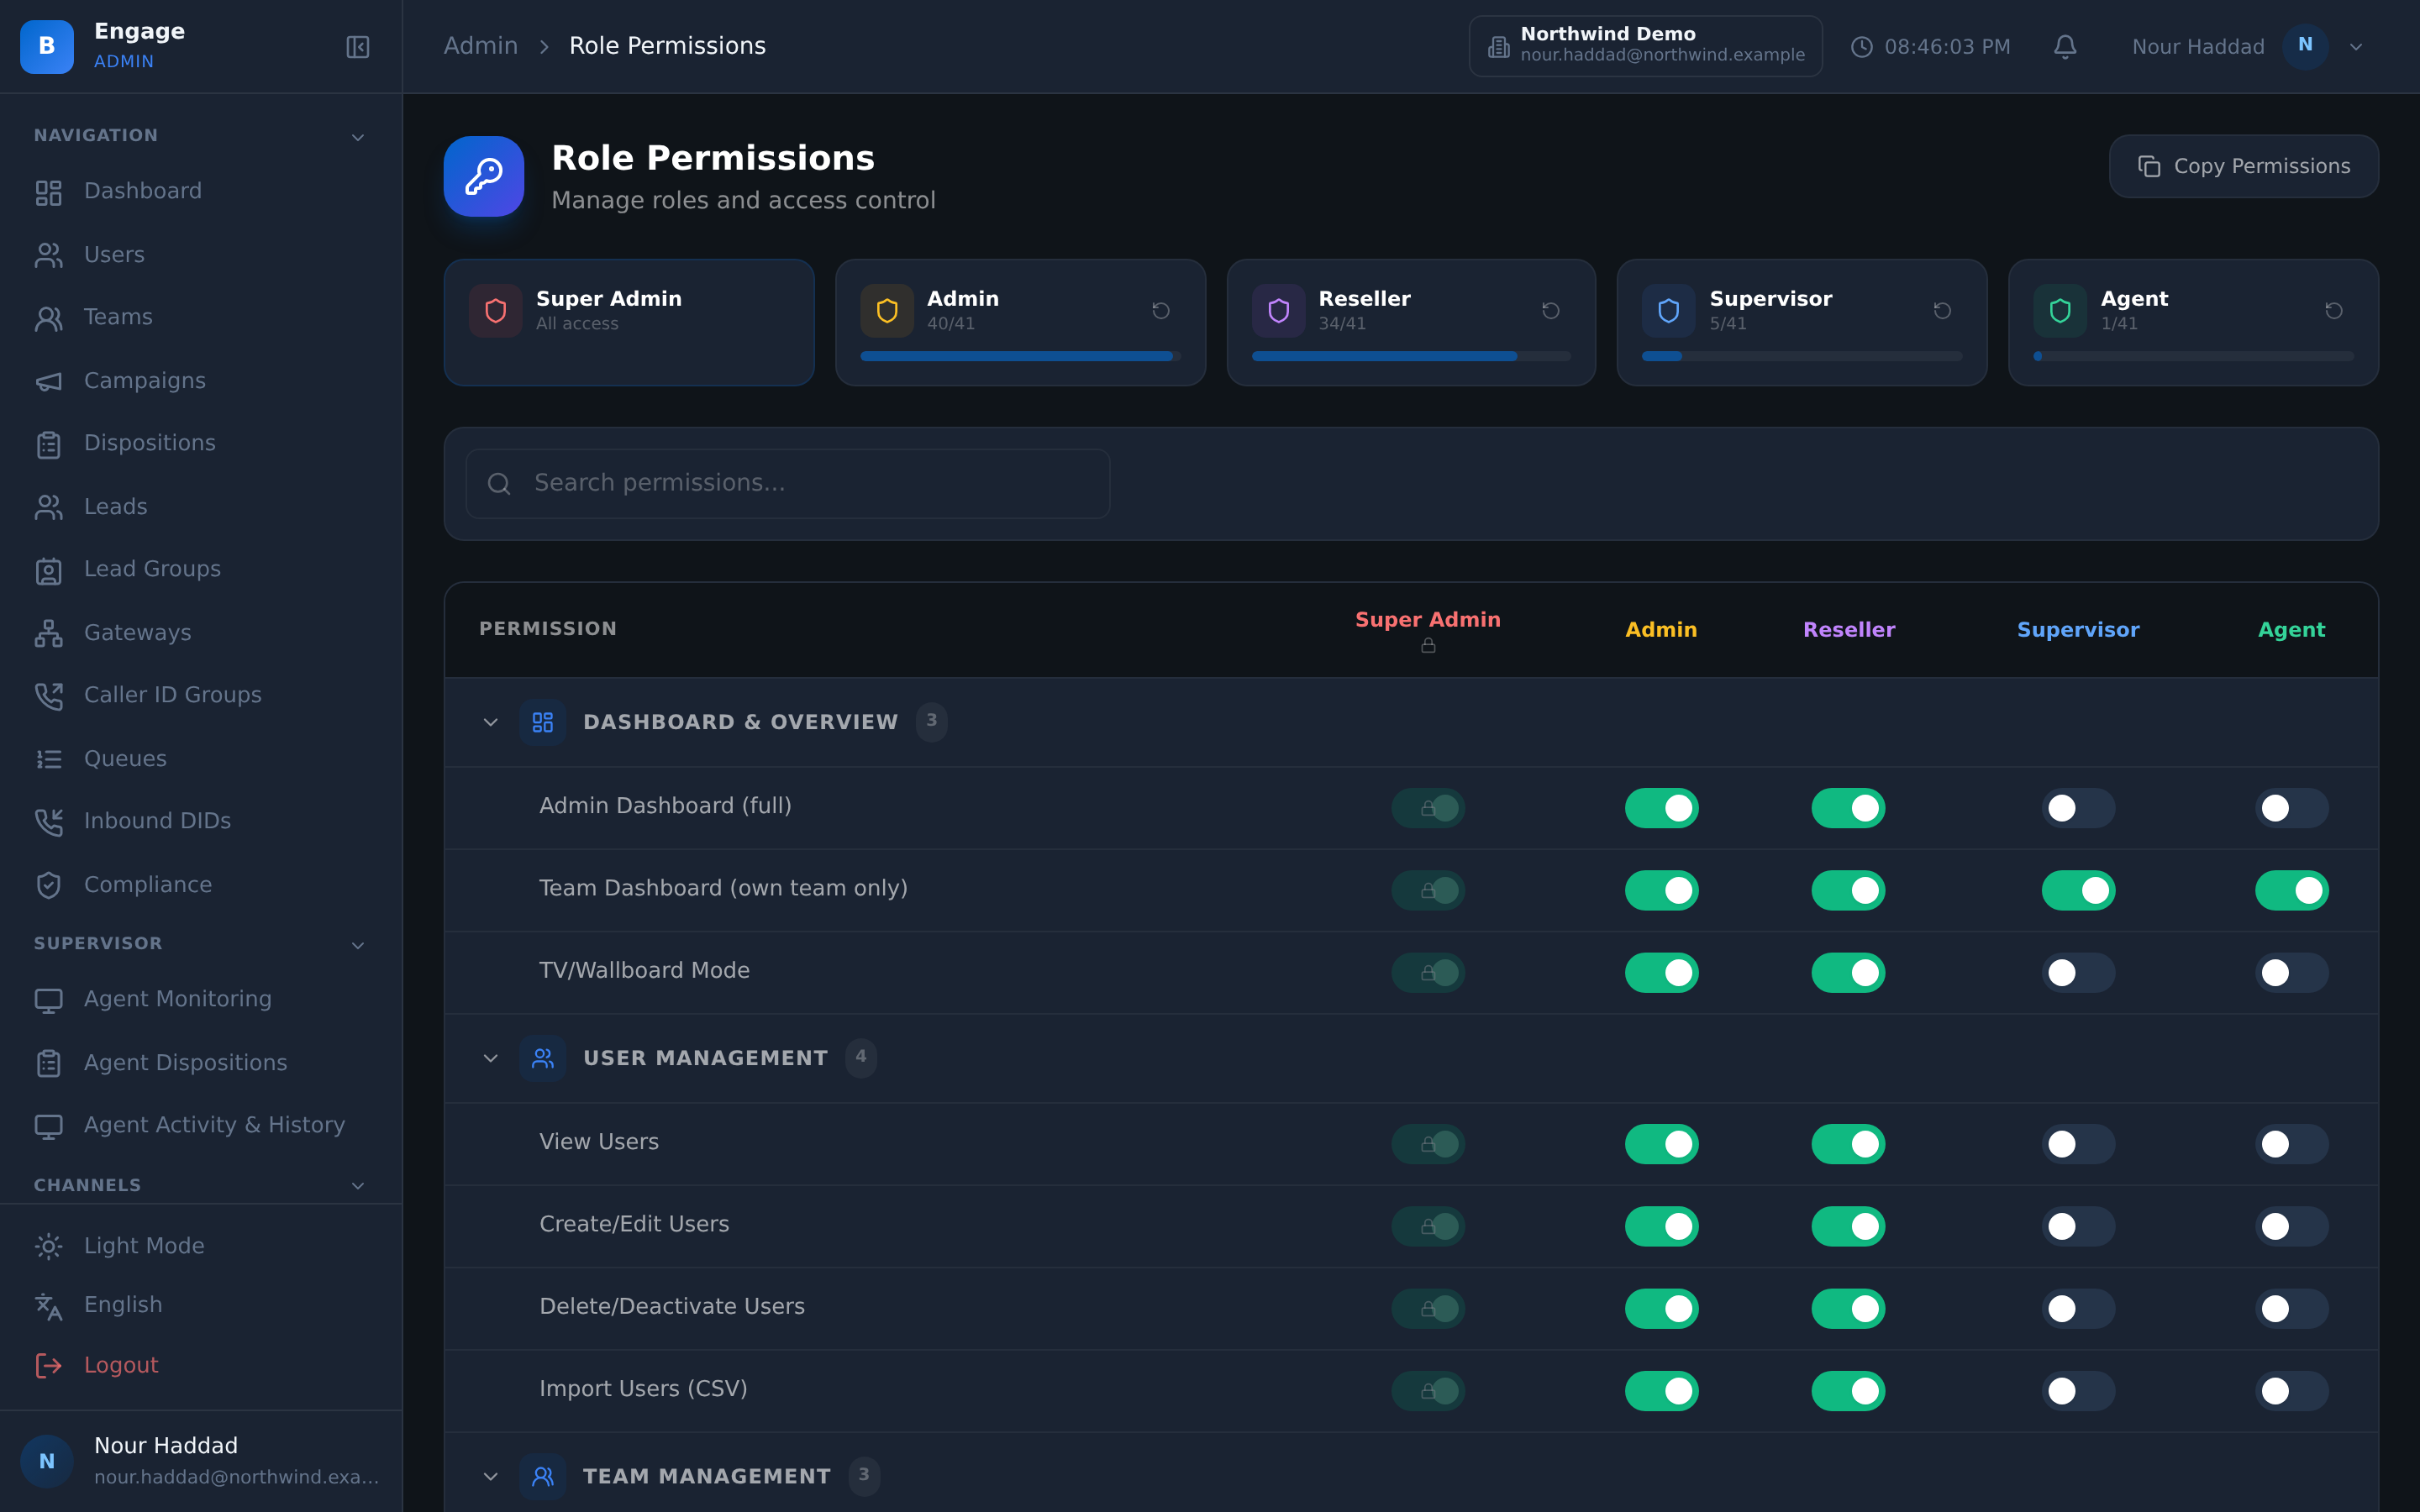
Una matriz de roles por tenant con 11 categorías de permisos, 41 permisos y una columna por rol. Un registro de auditoría que guarda el usuario y la dirección IP, claves de API con hash en reposo y limitadas a un tenant, y aislamiento de tenants a nivel de fila en todos los servicios.
Prueba gratuita de 14 días · crédito de IA gratuito para probar el agente de voz con IA · sin tarjeta
Respuesta rápida
Lo que obtiene
Todo en un solo espacio de trabajo
Una matriz de roles por tenant
11 categorías de permisos, 41 permisos y una columna por rol, editable por tenant. El acceso es una cuadrícula que puede leer, no un nombre de rol en el que tiene que confiar.
Roles hasta el visor de reservas
Administrador de plataforma, administrador de partner, administrador, supervisor, jefe de equipo, agente y visor de reservas. Los roles restringidos importan tanto como los amplios.
Suplantación auditada
Los administradores de plataforma pueden suplantar a un usuario para reproducir un problema, y la suplantación queda registrada en la auditoría. Un acceso de soporte que deja rastro.
Registro de auditoría con IP
Un registro de auditoría por tenant que guarda la acción, el usuario y la dirección IP de origen. En una revisión la pregunta es quién y desde dónde, y ambas cosas quedan registradas.
Claves de API con hash y limitadas al tenant
Las claves de API se almacenan con hash en reposo y están limitadas a su tenant. Una base de datos filtrada no entrega claves válidas, y una clave no puede acceder a otro tenant.
Cifrado por tenant de los secretos de canal
Los secretos de canal se cifran por tenant, de modo que las credenciales de WhatsApp o del operador de un tenant no están protegidas con la misma clave que las de todos los demás.
Anonimización de datos personales en las transcripciones
Los datos personales se eliminan de las transcripciones, para que un número de tarjeta dicho en una llamada no quede en texto plano en un registro que se puede buscar.
Protección contra la inyección CSV en las exportaciones
Las exportaciones están protegidas contra la inyección CSV, para que un valor malicioso en un campo de lead no se convierta en una fórmula que se ejecute al abrir el archivo.
El aislamiento de tenants a nivel de fila
El aislamiento de tenants se aplica a nivel de fila en todos los servicios, no como un filtro en la interfaz. Un filtro olvidado en una pantalla no puede filtrar las filas de otro tenant.
Alcance por partner
Los administradores de partner solo ven los tenants que les pertenecen. La vista de un revendedor termina en su propia cartera de clientes.
Límite de intentos de inicio de sesión
Los intentos de inicio de sesión tienen un límite, el control barato que hace que el relleno de credenciales no le compense a nadie.
Restablecimiento y recuperación de contraseña
Los flujos de restablecimiento y recuperación de contraseña vienen integrados, para que recuperar una cuenta no dependa de que alguien lo gestione a mano por correo.
Los roles
Siete roles, incluidos los restringidos
Cada uno de ellos es una columna que puede editar en la matriz de permisos de su propio tenant.
Administrador de plataforma
Gestiona la propia plataforma. Puede suplantar a un usuario de un tenant, y cada suplantación queda auditada.
Administrador de partner
Gestiona una cartera de tenants. Solo ve los tenants que le pertenecen, nunca el resto de la plataforma.
Administrador
Gestiona un tenant: campañas, usuarios, números, integraciones y configuración.
Supervisor
Gestiona la sala: monitoreo, colas, informes y la vista en vivo.
Jefe de equipo
Un supervisor con un alcance más reducido, limitado a su propio equipo.
Agente
Recibe y realiza llamadas desde el escritorio del agente. Nada más.
Visor de reservas
Ve las reservas y nada más. Para la persona de recepción que nunca debería acceder a una campaña.
El inicio de sesión único (SSO) está disponible hoy mediante OIDC o SAML, con aprovisionamiento de usuarios SCIM desde el propio proveedor de identidad de cada empresa; el acceso es por usuario, con permisos por rol y claves de API. El inicio de sesión multifactor está disponible, junto con una lista de IP permitidas y el cierre por inactividad.
Registro de auditoría
Quién lo hizo y desde qué dirección
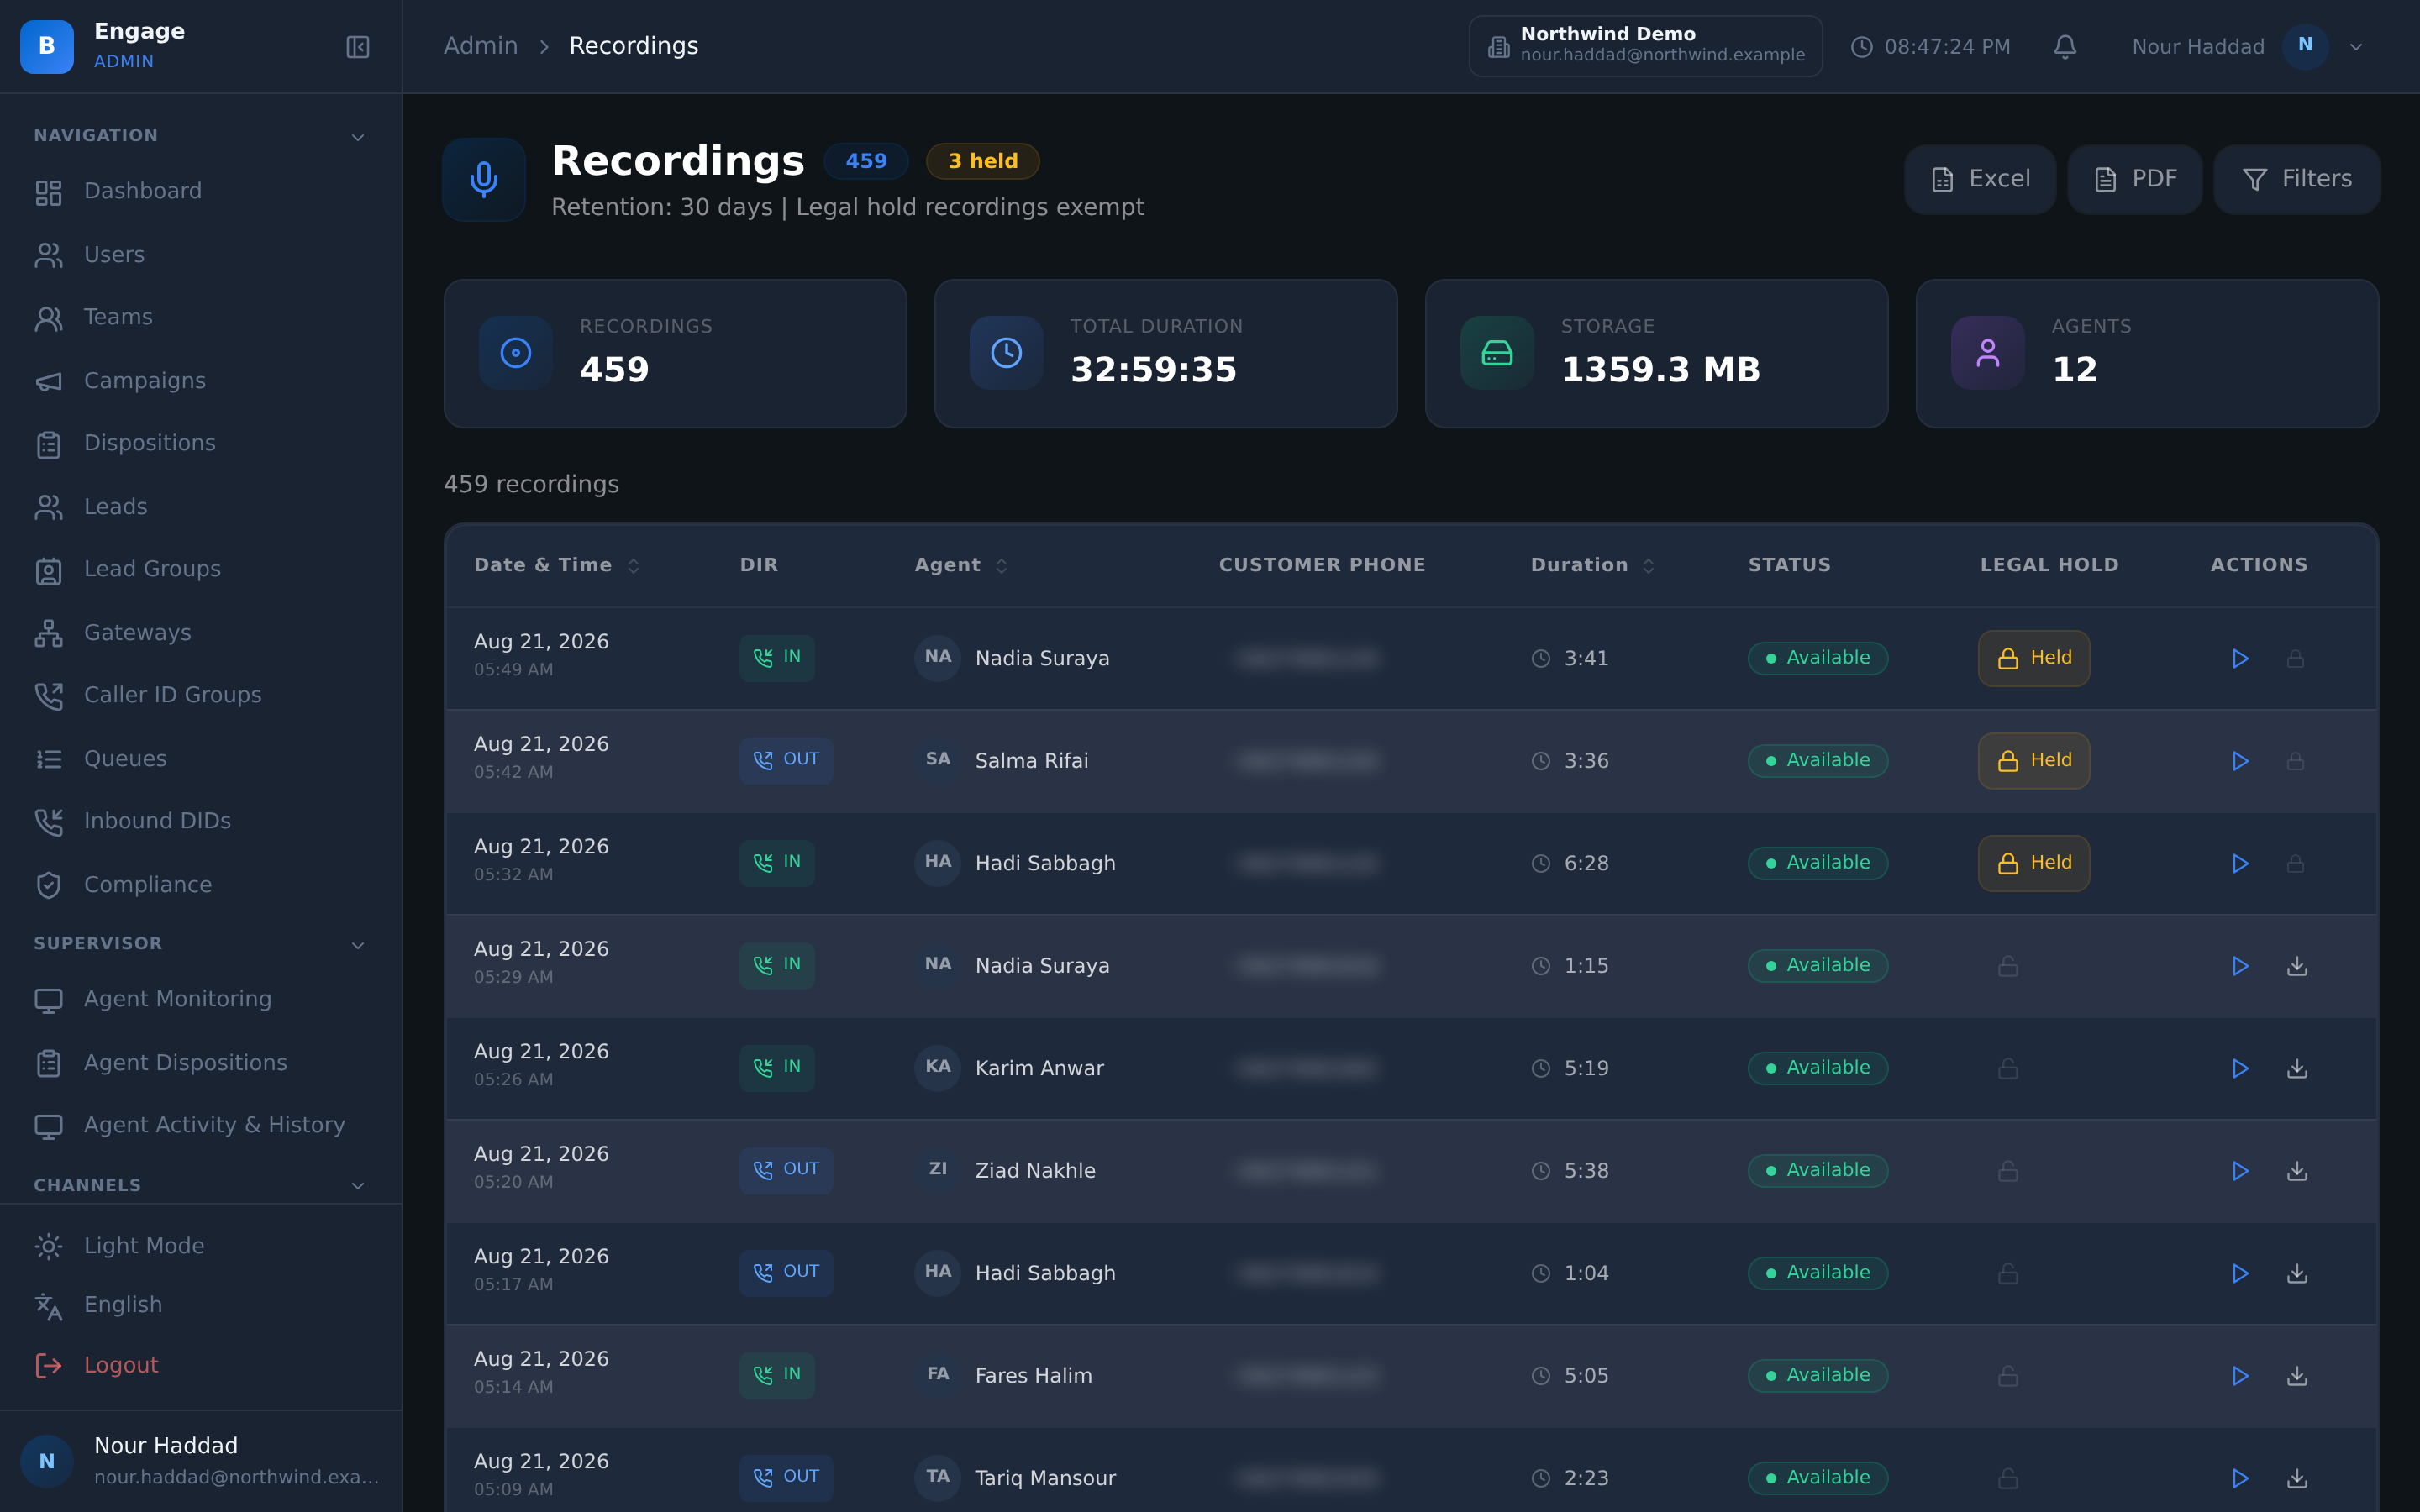
El registro de auditoría es por tenant y guarda la acción, el usuario que la realizó y la dirección IP de origen. Esa tercera parte es la que la gente olvida pedir y luego necesita.
La suplantación figura en el mismo registro. Un administrador de plataforma puede entrar en la sesión de un usuario para reproducir un problema, que es como se da soporte en la práctica, y el hecho de que lo hizo queda por escrito en lugar de depender de la memoria.
- Registro de auditoría por tenant con el usuario y la dirección IP en cada entrada
- La suplantación por parte de administradores de plataforma queda auditada
- Las acciones de corrección y administrativas quedan en el mismo registro
- Límite de intentos de inicio de sesión, además de flujos de restablecimiento y recuperación de contraseña
Claves y secretos
Con hash en reposo, limitadas a un tenant
Las claves de API se almacenan con hash en reposo y están limitadas al tenant que las creó. Ninguna de las dos mitades es opcional. El hash hace que una copia de la base de datos no sea un conjunto de credenciales válidas; la limitación hace que una clave filtrada no pueda entrar en otro tenant.
Los secretos de canal se cifran por tenant, de modo que las credenciales de operador o de mensajería de un cliente no comparten protección con el resto de la plataforma. Las transcripciones se anonimizan para eliminar datos personales (PII) y las exportaciones están reforzadas contra la inyección CSV.
- Claves de API con hash en reposo y limitadas a su tenant
- Cifrado por tenant de los secretos de canal
- Anonimización de datos personales en las transcripciones
- Protección contra la inyección CSV en las exportaciones
Cómo se compara
| Roles como etiquetas fijas | Seguridad y acceso de DialerBee | |
|---|---|---|
| Definición de accesos | Tres o cuatro roles fijos | Una matriz por tenant de 11 categorías de permisos, 41 permisos y una columna por rol |
| Acceso de soporte | Alguien pide prestada una contraseña | Suplantación por administradores de plataforma, registrada en la auditoría |
| El registro de auditoría | Una lista de acciones sin contexto | Registro de auditoría por tenant que guarda el usuario y la dirección IP |
| Claves de API | Almacenadas para poder volver a mostrarlas | Con hash en reposo y limitadas al tenant |
| Separación de tenants | Un filtro en la interfaz | Aislamiento de tenants a nivel de fila en todos los servicios |
| Visibilidad del revendedor | Todo o nada | Los administradores de partner solo ven los tenants que les pertenecen |
Preguntas frecuentes
¿Qué es Seguridad y acceso en DialerBee?+
Es la parte de control de acceso de la plataforma: una matriz de roles por tenant con 11 categorías de permisos, 41 permisos y una columna por rol, un registro de auditoría que guarda el usuario y la dirección IP, claves de API con hash en reposo y limitadas a su tenant, cifrado por tenant de los secretos de canal, anonimización de datos personales en las transcripciones y aislamiento de tenants a nivel de fila en todos los servicios.
¿Qué roles existen?+
Administrador de plataforma, administrador de partner, administrador, supervisor, jefe de equipo, agente y visor de reservas. El visor de reservas es deliberadamente restringido, para alguien que debe ver las reservas y nunca acceder a una campaña.
¿Admiten inicio de sesión único (SSO)?+
El inicio de sesión único (SSO) está disponible hoy mediante OIDC o SAML, con aprovisionamiento de usuarios SCIM desde el propio proveedor de identidad de cada empresa; el acceso es por usuario, con permisos por rol y claves de API.
¿Hay autenticación de dos factores?+
El inicio de sesión multifactor está disponible, junto con una lista de IP permitidas y el cierre por inactividad. El inicio de sesión también está protegido con límite de intentos, con flujos de restablecimiento y recuperación de contraseña.
¿Puede el personal de soporte ver mis datos?+
Los administradores de plataforma pueden suplantar a un usuario para reproducir un problema, y cada suplantación queda registrada en el registro de auditoría con el usuario y la dirección IP. El acceso se hace por una vía registrada, no con una contraseña compartida.
¿Cómo se mantienen separados los tenants?+
El aislamiento de tenants se aplica a nivel de fila dentro de cada servicio, no con un filtro en la interfaz. Además, los administradores de partner solo ven los tenants que les pertenecen, así que la vista de un revendedor termina en su propia cartera de clientes.
¿Cómo se almacenan las claves de API?+
Con hash en reposo y limitadas al tenant al que pertenecen. Una clave no puede volver a leerse desde la plataforma ni acceder a los datos de otro tenant.
¿Qué protege los datos que acaban en un archivo o en una transcripción?+
Las transcripciones se anonimizan para eliminar datos personales (PII), de modo que lo que se dice en una llamada no queda en texto plano. Las exportaciones están protegidas contra la inyección CSV, para que un valor malicioso en un campo de lead no se ejecute como fórmula al abrir el archivo.
Recorra la matriz de roles y el registro de auditoría en un tenant de demostración
Un recorrido de 30 minutos en un tenant de demostración, en inglés o en árabe.