Sicherheit und Zugriff
Sicherheit und Zugriffskontrolle: Zugriffe, die sich aus einem Raster ablesen lassen
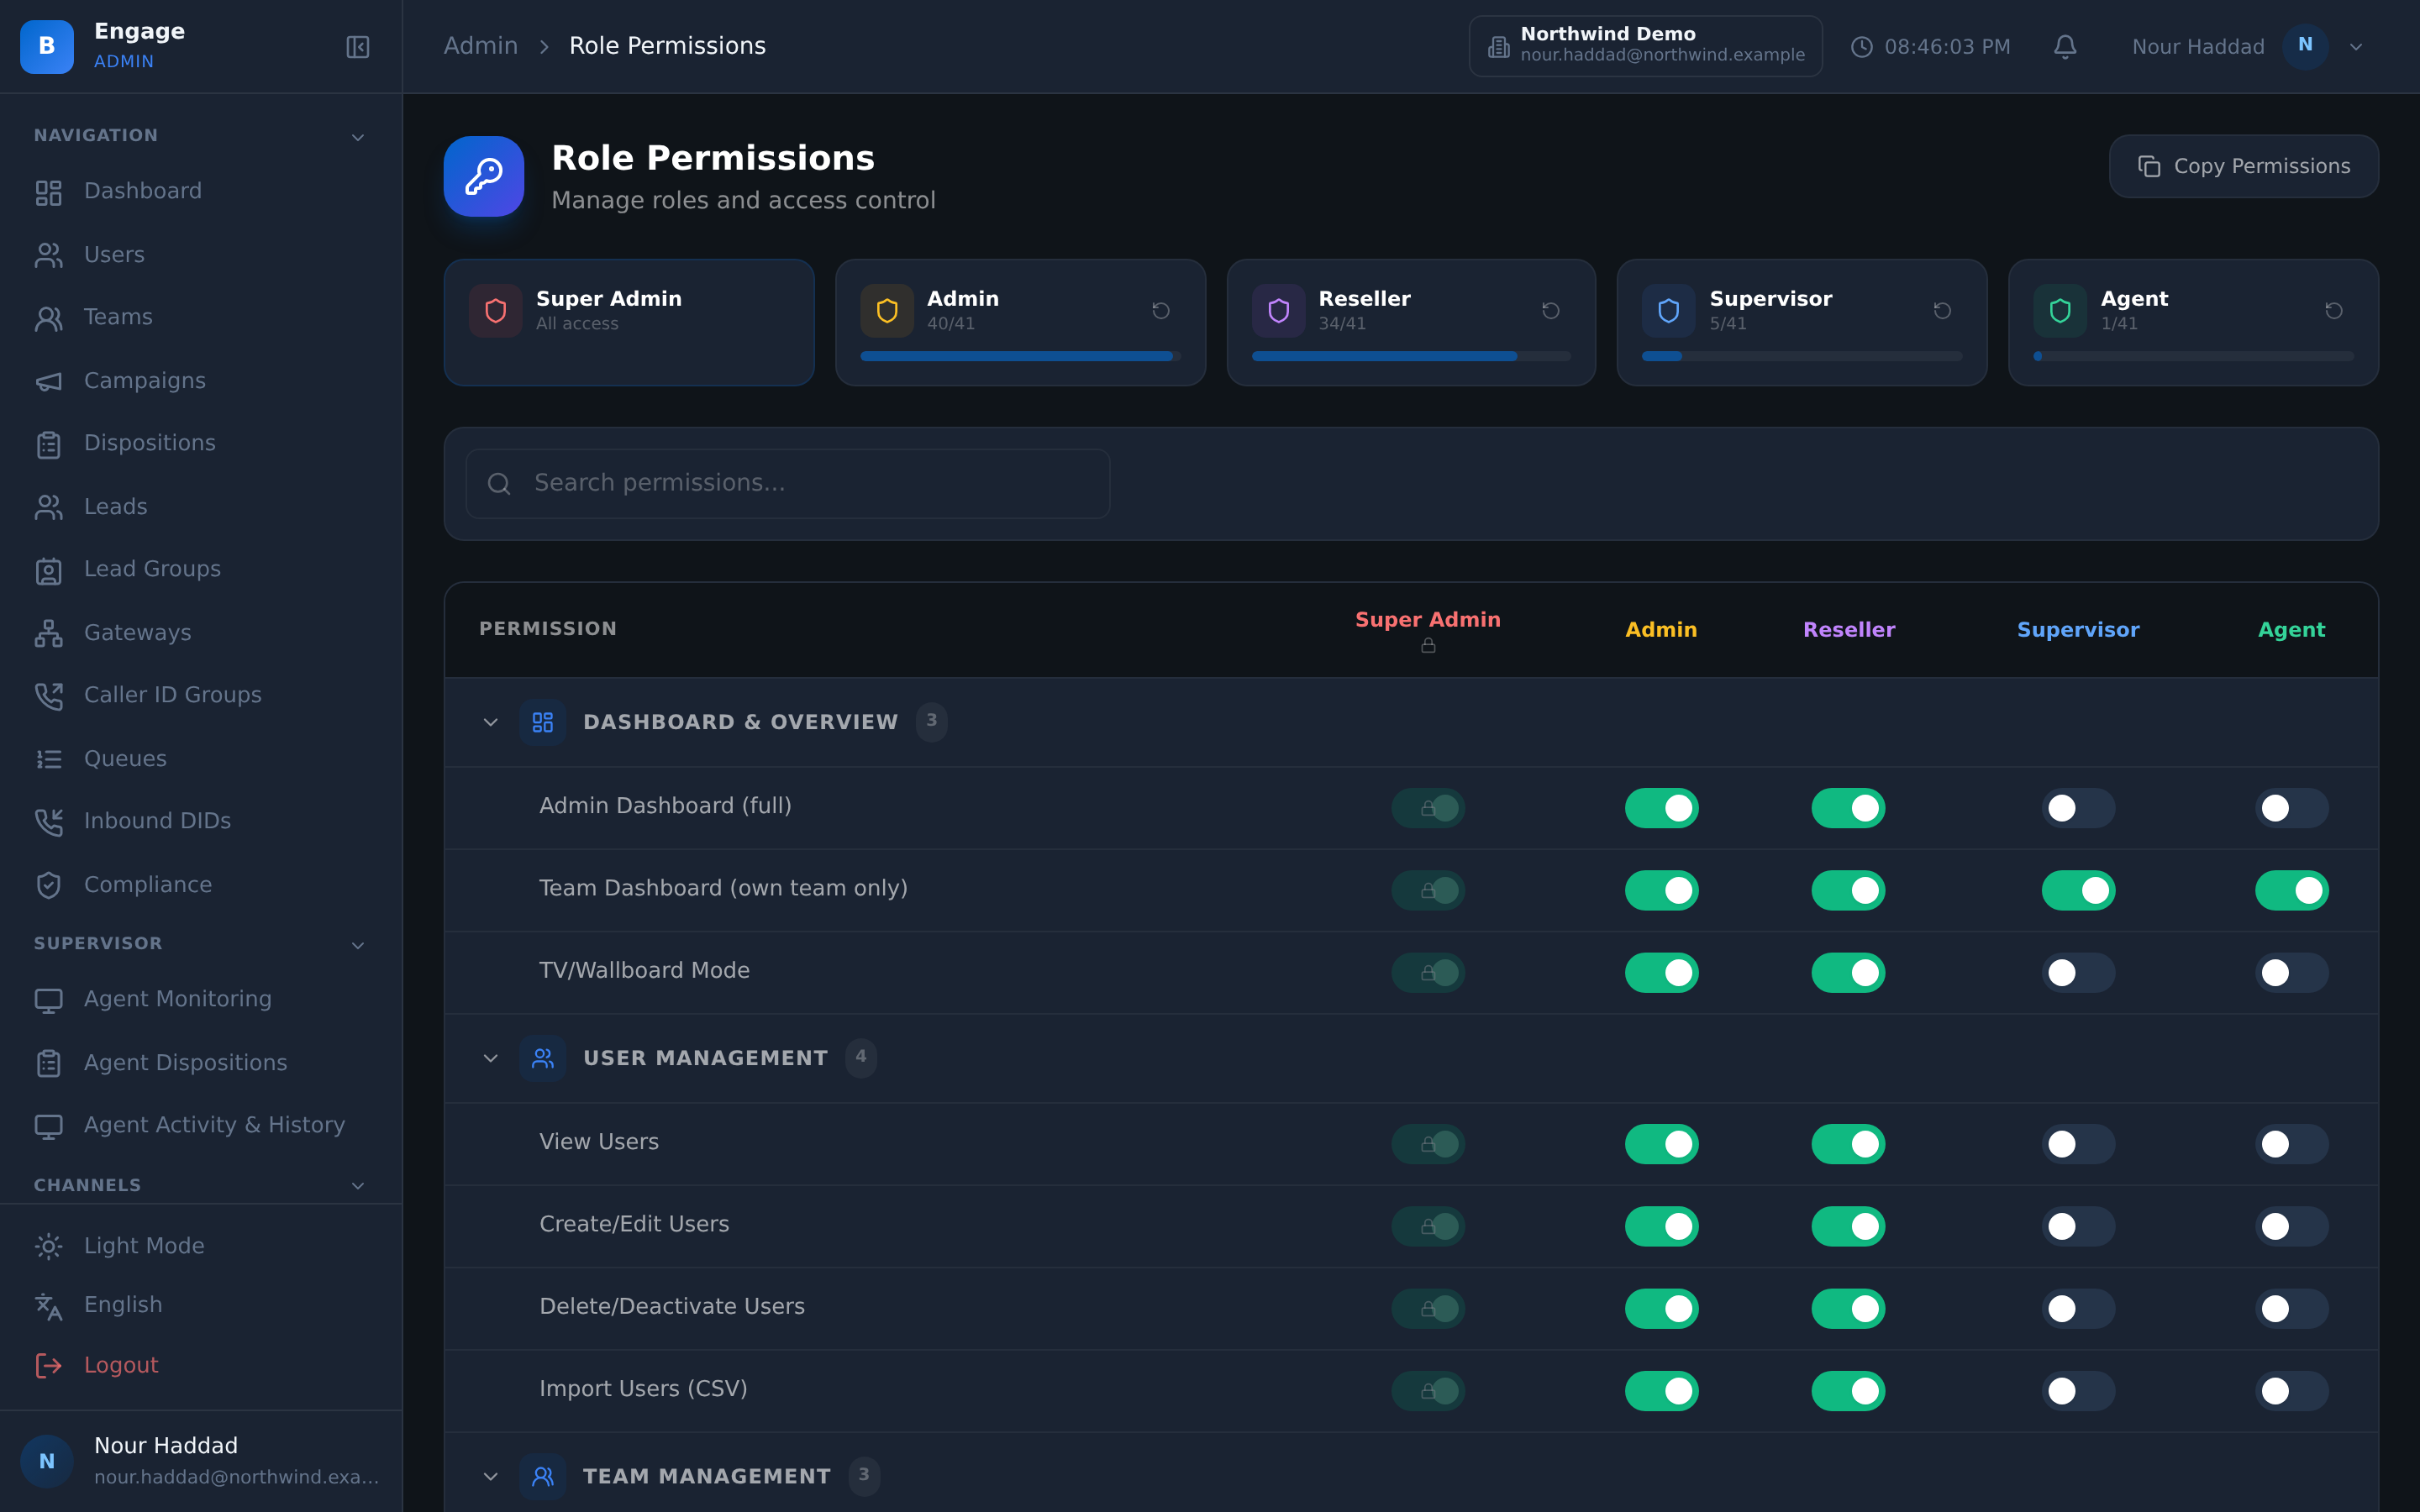
Eine Rollenmatrix pro Mandant mit 11 Berechtigungskategorien, 41 Berechtigungen und einer Spalte pro Rolle. Ein Audit-Log, das Benutzer und IP-Adresse erfasst, API-Schlüssel, die im Ruhezustand gehasht und auf einen Mandanten beschränkt sind, und Mandantentrennung auf Zeilenebene in jedem Dienst.
14-tägige kostenlose Testphase · kostenloses KI-Guthaben, um den KI-Voice-Agenten zu testen · keine Kreditkarte nötig
Die kurze Antwort
Was Sie bekommen
Alles in einem Workspace
Eine Rollenmatrix pro Mandant
11 Berechtigungskategorien, 41 Berechtigungen und eine Spalte pro Rolle, pro Mandant bearbeitbar. Zugriff ist ein Raster, das Sie ablesen können – kein Rollenname, dem Sie vertrauen müssen.
Rollen bis hin zum Buchungs-Viewer
Plattform-Admin, Partner-Admin, Admin, Supervisor, Teamleiter, Agent und Buchungs-Viewer. Die eng gefassten Rollen sind genauso wichtig wie die weit gefassten.
Protokollierte Impersonation
Plattform-Admins können sich als Benutzer anmelden, um ein Problem nachzustellen, und dieser Zugriff wird ins Audit-Log geschrieben. Supportzugriff, der eine Spur hinterlässt.
Audit-Log mit IP-Adresse
Ein Audit-Log pro Mandant, das Aktion, Benutzer und die IP-Adresse der Anfrage erfasst. Bei einer Prüfung lautet die Frage: wer und von wo – beides ist protokolliert.
Gehashte, mandantenbezogene API-Schlüssel
API-Schlüssel werden im Ruhezustand gehasht und sind auf ihren Mandanten beschränkt. Eine abgeflossene Datenbank liefert keine funktionierenden Schlüssel, und ein Schlüssel kann keinen anderen Mandanten erreichen.
Verschlüsselung der Kanal-Secrets pro Mandant
Kanal-Secrets werden pro Mandant verschlüsselt, sodass die WhatsApp- oder Carrier-Zugangsdaten eines Mandanten nicht mit demselben Schlüssel geschützt sind wie die aller anderen.
Schwärzung personenbezogener Daten in Transkripten
Personenbezogene Daten werden in Transkripten geschwärzt, damit eine im Gespräch genannte Kartennummer nicht im Klartext in einem durchsuchbaren Datensatz liegt.
Schutz vor CSV-Injection bei Exporten
Exporte sind gegen CSV-Injection abgesichert, sodass ein schädlicher Wert in einem Lead-Feld nicht zu einer Formel werden kann, die beim Öffnen der Datei ausgeführt wird.
Mandantentrennung auf Zeilenebene
Die Mandantentrennung wird in jedem Dienst auf Zeilenebene durchgesetzt, nicht in der Oberfläche gefiltert. Ein fehlender Filter in einer Ansicht kann keine Zeilen eines anderen Mandanten preisgeben.
Eingrenzung für Partner
Partner-Admins sehen nur ihre eigenen Mandanten. Die Sicht eines Resellers endet bei seinem eigenen Kundenstamm.
Ratenbegrenzung beim Login
Login-Versuche sind ratenbegrenzt – die günstige Schutzmaßnahme, die Credential Stuffing für Angreifer unrentabel macht.
Passwort-Reset und Wiederherstellung
Abläufe für Passwort-Reset und „Passwort vergessen“ sind integriert, sodass die Kontowiederherstellung nicht manuell über irgendein Postfach läuft.
Die Rollen
Sieben Rollen, auch die eng gefassten
Jede davon ist eine Spalte, die Sie in der Berechtigungsmatrix Ihres eigenen Mandanten bearbeiten können.
Plattform-Admin
Betreibt die Plattform selbst. Kann sich als Benutzer eines Mandanten anmelden – jede Impersonation wird protokolliert.
Partner-Admin
Betreut einen Bestand an Mandanten. Sieht nur seine eigenen Mandanten, nie den Rest der Plattform.
Admin
Verwaltet einen Mandanten: Kampagnen, Benutzer, Rufnummern, Integrationen und Einstellungen.
Supervisor
Leitet den Floor: Monitoring, Warteschlangen, Reporting und Live-Ansicht.
Teamleiter
Ein eingeschränkter Supervisor, beschränkt auf das eigene Team.
Agent
Nimmt Anrufe am Agenten-Desktop an und tätigt sie. Mehr nicht.
Buchungs-Viewer
Sieht Buchungen und sonst nichts. Für die Person am Empfang, die nie an eine Kampagne gelangen soll.
Single Sign-On ist heute über OIDC oder SAML verfügbar, mit SCIM-Benutzerbereitstellung aus dem eigenen Identity Provider jedes Unternehmens; der Zugriff erfolgt pro Benutzer mit Rollenberechtigungen und API-Schlüsseln. Multi-Faktor-Login ist verfügbar, ebenso eine IP-Allowlist und ein Inaktivitäts-Timeout.
Audit-Log
Wer es getan hat und von welcher Adresse
Das Audit-Log wird pro Mandant geführt und erfasst die Aktion, den Benutzer dahinter und die IP-Adresse, von der sie kam. Nach diesem dritten Punkt fragt kaum jemand – bis man ihn braucht.
Impersonation steht im selben Log. Ein Plattform-Admin kann in die Sitzung eines Benutzers wechseln, um ein Problem nachzustellen – so funktioniert Support in der Praxis –, und dass er es getan hat, wird aufgezeichnet statt nur erinnert.
- Audit-Log pro Mandant mit Benutzer und IP-Adresse bei jedem Eintrag
- Impersonation durch Plattform-Admins wird protokolliert
- Behebungs- und Verwaltungsaktionen landen im selben Protokoll
- Ratenbegrenzung beim Login sowie Abläufe für Passwort-Reset und „Passwort vergessen“
Schlüssel und Secrets
Im Ruhezustand gehasht, auf einen Mandanten beschränkt
API-Schlüssel werden im Ruhezustand gehasht und sind auf den Mandanten beschränkt, der sie erstellt hat. Beides ist nicht optional. Hashing bedeutet, dass eine Kopie der Datenbank keine funktionierenden Zugangsdaten enthält; die Beschränkung bedeutet, dass ein abgeflossener Schlüssel nicht in einen anderen Mandanten gelangen kann.
Kanal-Secrets werden pro Mandant verschlüsselt, sodass die Carrier- oder Messaging-Zugangsdaten eines Kunden ihren Schutz nicht mit dem Rest der Plattform teilen. Personenbezogene Daten in Transkripten werden geschwärzt, und Exporte sind gegen CSV-Injection gehärtet.
- API-Schlüssel im Ruhezustand gehasht und auf ihren Mandanten beschränkt
- Verschlüsselung der Kanal-Secrets pro Mandant
- Schwärzung personenbezogener Daten in Transkripten
- Schutz vor CSV-Injection bei Exporten
Wie er im Vergleich abschneidet
| Rollen als feste Bezeichnungen | Sicherheit & Zugriff bei DialerBee | |
|---|---|---|
| Zugriff definieren | Drei oder vier feste Rollen | Eine Matrix pro Mandant mit 11 Berechtigungskategorien, 41 Berechtigungen und einer Spalte pro Rolle |
| Supportzugriff | Jemand leiht sich ein Passwort | Impersonation durch Plattform-Admins, im Audit-Log protokolliert |
| Der Audit-Trail | Eine Aktionsliste ohne Kontext | Audit-Log pro Mandant mit Benutzer und IP-Adresse |
| API-Schlüssel | So gespeichert, dass sie erneut angezeigt werden können | Im Ruhezustand gehasht und auf den Mandanten beschränkt |
| Mandantentrennung | Ein Filter in der Oberfläche | Mandantentrennung auf Zeilenebene in jedem Dienst |
| Sichtbarkeit für Reseller | Alles oder nichts | Partner-Admins sehen nur ihre eigenen Mandanten |
Häufig gestellte Fragen
Was ist „Sicherheit & Zugriff“ in DialerBee?+
Es ist der Bereich der Zugriffskontrolle auf der Plattform: eine Rollenmatrix pro Mandant mit 11 Berechtigungskategorien, 41 Berechtigungen und einer Spalte pro Rolle, ein Audit-Log mit Benutzer und IP-Adresse, im Ruhezustand gehashte und auf ihren Mandanten beschränkte API-Schlüssel, Verschlüsselung der Kanal-Secrets pro Mandant, Schwärzung personenbezogener Daten in Transkripten und Mandantentrennung auf Zeilenebene in jedem Dienst.
Welche Rollen gibt es?+
Plattform-Admin, Partner-Admin, Admin, Supervisor, Teamleiter, Agent und Buchungs-Viewer. Der Buchungs-Viewer ist bewusst eng gefasst – für jemanden, der Buchungen sehen, aber nie an eine Kampagne gelangen soll.
Unterstützen Sie Single Sign-on?+
Single Sign-On ist heute über OIDC oder SAML verfügbar, mit SCIM-Benutzerbereitstellung aus dem eigenen Identity Provider jedes Unternehmens; der Zugriff erfolgt pro Benutzer mit Rollenberechtigungen und API-Schlüsseln.
Gibt es eine Zwei-Faktor-Authentifizierung?+
Multi-Faktor-Login ist verfügbar, ebenso eine IP-Allowlist und ein Inaktivitäts-Timeout. Der Login ist zudem durch Ratenbegrenzung geschützt, mit Abläufen für Passwort-Reset und „Passwort vergessen“ zur Wiederherstellung.
Können Support-Mitarbeiter meine Daten sehen?+
Plattform-Admins können sich als Benutzer anmelden, um ein Problem nachzustellen, und jede Impersonation wird mit Benutzer und IP-Adresse im Audit-Log erfasst. Der Zugriff erfolgt über einen protokollierten Weg statt über ein geteiltes Passwort.
Wie werden Mandanten voneinander getrennt?+
Die Mandantentrennung wird in jedem Dienst auf Zeilenebene durchgesetzt, nicht durch einen Filter in der Oberfläche. Zusätzlich sehen Partner-Admins nur ihre eigenen Mandanten, sodass die Sicht eines Resellers bei seinem eigenen Kundenstamm endet.
Wie werden API-Schlüssel gespeichert?+
Im Ruhezustand gehasht und auf den Mandanten beschränkt, dem sie gehören. Ein Schlüssel lässt sich nicht wieder aus der Plattform auslesen und kann nicht auf Daten eines anderen Mandanten zugreifen.
Was schützt Daten, die in einer Datei oder einem Transkript landen?+
Personenbezogene Daten in Transkripten werden geschwärzt, sodass im Gespräch genannte persönliche Daten nicht im Klartext verbleiben. Exporte sind gegen CSV-Injection abgesichert, sodass ein schädlicher Wert in einem Lead-Feld beim Öffnen der Datei nicht als Formel ausgeführt werden kann.
Rollenmatrix und Audit-Log an einem Demo-Mandanten durchgehen
Eine 30-minütige Führung auf einem Demo-Mandanten, auf Englisch oder Arabisch.