Mandantenfähige Architektur
Multi-Tenant-Contact-Center: jeder Mandant getrennt, eine Plattform.
Eigene Compliance-Regeln, Aufzeichnungen, Benutzer und Abrechnung pro Kunde. PostgreSQL RLS, durchgesetzt auf Datenbankebene. Neue Mandanten in Minuten bereitstellen.
14-tägige kostenlose Testphase · kostenloses KI-Guthaben, um den KI-Voice-Agenten zu testen · keine Kreditkarte nötig
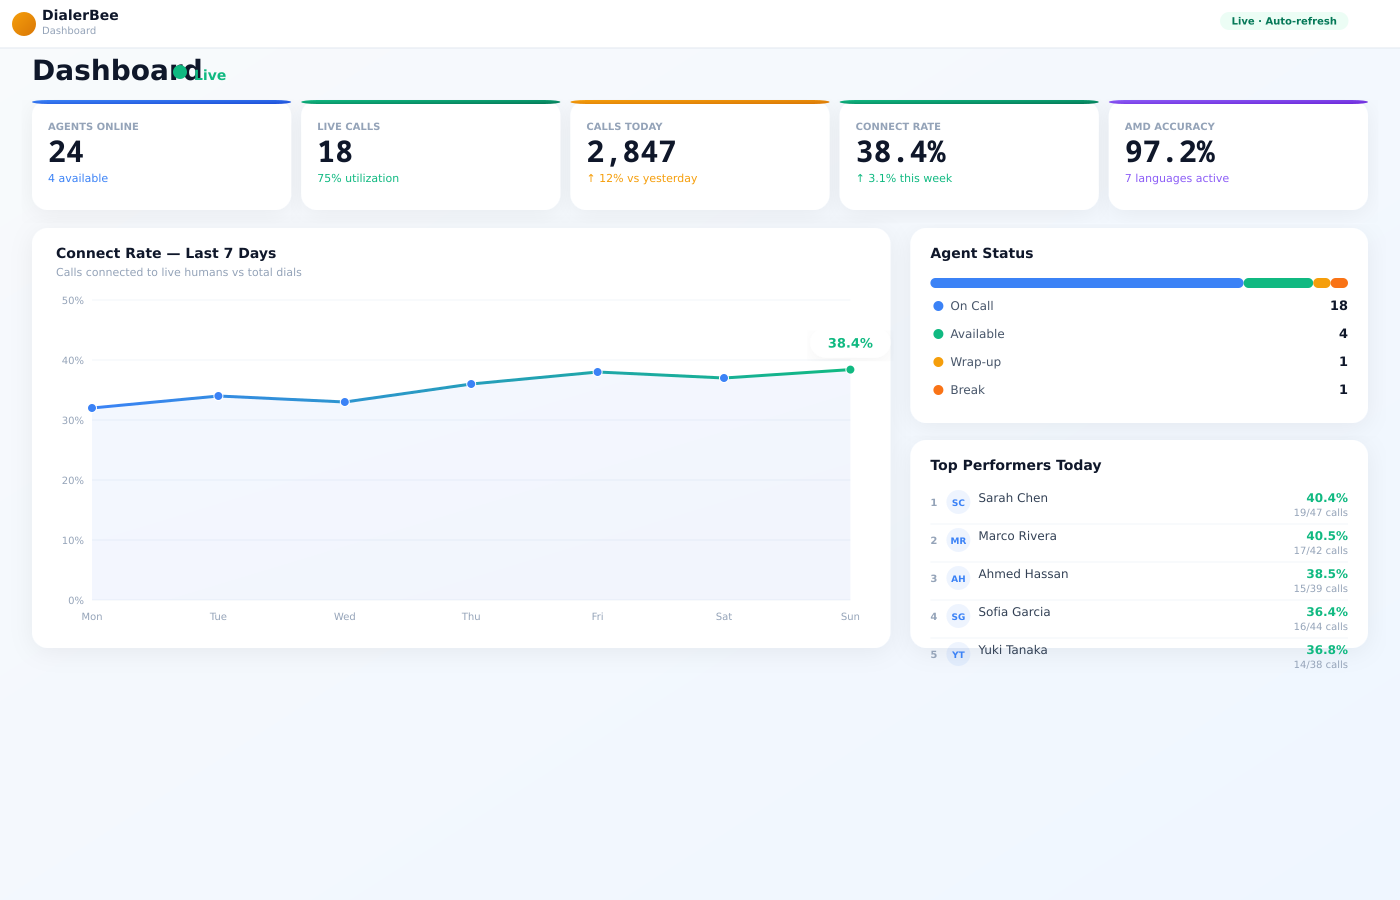
Das DialerBee-Dashboard – Kampagnen, Agenten und Reporting pro Mandant an einem Ort verwalten.
Die kurze Antwort
Was ist die mandantenfähige Architektur von DialerBee? Die mandantenfähige Architektur von DialerBee bietet vollständige Kundentrennung für BPOs, Telekom-Reseller und Organisationen mit mehreren Kundenprogrammen. Jeder Mandant erhält getrennte Daten (durchgesetzt per PostgreSQL Row-Level Security auf Datenbankebene), unabhängige Compliance-Regeln (DNC-Listen, Anrufzeiten, Einwilligungsverfolgung), separate Gesprächsaufzeichnungen (Speicher pro Mandant mit eigener Aufbewahrung und eigenem Legal Hold), Abrechnung pro Mandant (Nutzung, Minuten und Arbeitsplätze getrennt erfasst), rollenbasierte Zugriffskontrolle (Agenten und Supervisoren auf ihren Mandanten beschränkt), KI-Tuning pro Mandant (die AMD-Genauigkeit verbessert sich für jeden Mandanten unabhängig) und Mandanten-Provisionierung in Minuten über das Admin-Portal oder die API. Verfügbar in 11 Sprachen mit Standardsprache pro Mandant.
Das Problem
Single-Tenant-Dialer skalieren nicht für BPOs
BPOs und Telekom-Reseller betreuen mehrere Kundenprogramme auf einer Plattform. Jeder Kunde hat andere Compliance-Anforderungen, andere DNC-Listen, andere Aufzeichnungsrichtlinien und eine andere Abrechnung. Für jeden Kunden eine eigene Dialer-Instanz zu betreiben ist teuer, operativ komplex und skaliert nicht. Alle Kunden aber ohne echte Trennung auf einer gemeinsamen Instanz zu betreiben, birgt ein inakzeptables Risiko – Daten eines Kunden gelangen zu einem anderen, die Compliance-Regeln eines Kunden wirken sich auf die Kampagnen eines anderen aus.
Die meisten Dialer bieten nur einfache Benutzergruppen – keine echte Mandantenfähigkeit. Benutzer lassen sich in Gruppen organisieren, aber die zugrunde liegenden Daten werden gemeinsam genutzt. Berichte lassen sich vielleicht nach Gruppe filtern, doch die Durchsetzung erfolgt auf Anwendungsebene, nicht in der Datenbank. Ein Bug, ein falsch konfigurierter Filter oder eine schlecht geschriebene API-Abfrage könnte die Daten eines Kunden einem anderen offenlegen. Für BPOs, die regulierte Daten verarbeiten – Finanz-, Gesundheits- oder personenbezogene Daten –, reicht diese Trennung nicht aus.
Echte Mandantenfähigkeit bedeutet Trennung auf jeder Ebene: Datenbankabfragen pro Mandant beschränkt, Aufzeichnungen getrennt gespeichert, Compliance-Regeln unabhängig konfigurierbar, Abrechnung pro Kunde erfasst und Zugriffskontrollen, die mandantenübergreifenden Zugriff architektonisch unmöglich machen – nicht nur unwahrscheinlich.
So funktioniert es
Trennung auf jeder Ebene
Die mandantenfähige Architektur von DialerBee nutzt PostgreSQL Row-Level Security (RLS) um Mandantengrenzen auf Ebene der Datenbank-Engine durchzusetzen. Das bedeutet, die Trennung ist nicht nur Anwendungslogik – sie wird von der Datenbank selbst erzwungen. Jede Abfrage ist automatisch auf den aktuellen Mandanten begrenzt. Mandantenübergreifender Datenzugriff wird architektonisch verhindert, nicht nur durch Richtlinien eingeschränkt. Wenn Sie das gegen einen älteren Open-Source-Stack abwägen, siehe unseren VICIdial-Alternative comparison.
Daten trennen
Die Daten jedes Kunden liegen in einer logisch getrennten Partition. PostgreSQL RLS stellt sicher, dass jede Abfrage automatisch auf den aktuellen Mandanten beschränkt ist – erzwungen von der Datenbank-Engine, nicht von Anwendungslogik.
Regeln trennen
Jeder Mandant erhält unabhängige Compliance-Konfigurationen: DNC-Listen, Anrufzeitregeln, Einwilligungsverfolgung, Wiederholungslimits und regulatorische Profile. Die Regeln eines Kunden wirken sich nie auf die Kampagnen eines anderen aus.
Aufzeichnungen trennen
Gesprächsaufzeichnungen werden pro Mandant gespeichert und abgerufen, mit vollständiger Trennung. Eigene Aufbewahrungsrichtlinien, Legal-Hold-Steuerung und Speicherüberwachung pro Kunde.
Abrechnung trennen
Nutzung, Minuten und Arbeitsplätze werden pro Mandant erfasst. Exportieren Sie Abrechnungsdaten für die Kundenrechnung oder binden Sie Ihr Abrechnungssystem an. Vollständige Kostenzuordnung pro Kunde.
Direkter Vergleich
Echte Mandantenfähigkeit vs. einfache Benutzergruppen
| Funktion | Einfache Benutzergruppen | DialerBee mandantenfähig |
|---|---|---|
| Datentrennung | Filter auf Anwendungsebene | PostgreSQL RLS auf Ebene der Datenbank-Engine |
| Compliance-Regeln | Gemeinsam, mit Übersteuerungen pro Gruppe | Unabhängig pro Mandant – vollständig getrennt |
| Aufzeichnungen | Gemeinsamer Speicher mit Gruppen-Tags | Getrennter Speicher pro Mandant |
| Abrechnung | Manuelle Zuordnung | Automatische Nutzungserfassung pro Mandant |
| Provisionierung | Manuelle Einrichtung pro Kunde | Minuten über Admin-Portal oder API |
| Mandantenübergreifendes Risiko | Ein Bug oder falsch konfigurierter Filter kann Daten offenlegen | Durch RLS architektonisch ausgeschlossen |
| KI-Tuning | Gemeinsames Modell für alle Kunden | AMD-Tuning-Workflows pro Mandant |
| Reporting | Gefilterte Ansichten gemeinsamer Daten | Dashboards und Exporte pro Mandant |
Verwaltungsfunktionen
Mehrere Kunden betreiben auf einer Plattform
Über die Trennung hinaus bietet die mandantenfähige Architektur von DialerBee die Verwaltungsebene, die BPOs brauchen , um effizient über mehrere Kunden hinweg zu arbeiten. Mandanten-Provisionierung, rollenbasierter Zugriff, mandantenübergreifende Analysen für Plattformbetreiber und White-Label-Optionen greifen ineinander und machen die Verwaltung mehrerer Kunden operativ praktikabel – nicht nur technisch möglich.
Rollenbasierte Zugriffskontrolle
Granulare Berechtigungen pro Mandant. Admins, Supervisoren und Agenten sehen nur, was sie sehen sollen. Plattformbetreiber erhalten mandantenübergreifende Ansichten für die operative Steuerung.
Reporting auf Kundenebene
Jeder Bericht, jedes Dashboard und jeder Export ist auf den Mandanten beschränkt. Kundenübergreifende Analysen für Plattformbetreiber. Geplante kundenspezifische Berichte.
Mandantenbereitstellung
Richten Sie eine neue Kundenumgebung in Minuten über das Admin-Portal oder die Partner-API ein. Benutzer, Kampagnen, Compliance-Regeln und DID-Pools – alles per Vorlage.
Getrennte Abrechnung
Erfassen Sie Nutzung, Minuten, Arbeitsplätze und Messaging-Kosten pro Mandant. Exportieren Sie Abrechnungsdaten für die Rechnungsstellung. Binden Sie Ihr Abrechnungssystem per API an.
KI-Tuning pro Mandant
Die AMD-Genauigkeit verbessert sich für jeden Mandanten unabhängig über mandantenbezogene Tuning-Workflows. Das Feedback jedes Kunden verbessert die Leistung seines eigenen Modells.
White-Label-Optionen
Betreiben Sie DialerBee unter Ihrer Marke mit eigener Domain, eigenem Logo und Farbschema. Branding pro Mandant für Reseller-Installationen.
Anwendungsfälle
Mandantenfähigkeit für jedes Geschäftsmodell
BPO-Betrieb
Verwalten Sie Dutzende Kundenprogramme auf einer Plattform. Compliance, Aufzeichnungen, Abrechnung und Reporting pro Kunde. Kundendaten überschreiten nie Mandantengrenzen.
Telekom-Reseller
DialerBee als White-Label für Ihre Kunden. Branding, Abrechnung und Support pro Mandant. Skalieren Sie Ihr Reseller-Geschäft, ohne separate Instanzen zu verwalten.
Unternehmensbereiche
Getrennte Geschäftsbereiche mit eigenen Compliance-Anforderungen. Jeder Bereich erhält einen eigenen Mandanten mit getrennten Daten, Regeln und Berichten.
Inkassounternehmen
Mandantentrennung pro Portfolio. Unterschiedliche Kunden, unterschiedliche Compliance-Regeln, unterschiedliche Aufbewahrung der Aufzeichnungen. Weisen Sie den Portfolioinhabern die Trennung nach.
BPOs in der MENA-Region
Mandantenfähig mit arabischer RTL-Unterstützung. Kunden in den VAE unter TDRA-Regeln, saudische Kunden unter CST-Regeln – auf derselben Plattform mit getrennter Compliance.
Franchise-Betriebe
Mandanten pro Franchisenehmer mit zentraler Aufsicht. Jedes Franchise arbeitet unabhängig, während die Zentrale den Überblick auf Plattformebene behält.
Technische Spezifikationen
Unter der Haube
| Trennungsmethode | PostgreSQL Row-Level Security (RLS) auf Ebene der Datenbank-Engine |
| Datenabgrenzung | Jede Abfrage automatisch auf den aktuellen Mandanten beschränkt |
| Compliance-Trennung | DNC-Listen, Anrufzeiten, Einwilligung, Wiederholungslimits und regulatorische Profile pro Mandant |
| Trennung der Aufzeichnungen | Speicher pro Mandant mit eigener Aufbewahrung und eigenem Legal Hold |
| Abrechnungserfassung | Nutzung, Minuten, Arbeitsplätze und Messaging-Kosten pro Mandant |
| Provisionierung | Minuten über Admin-Portal oder Partner-API mit Konfigurationsvorlagen |
| RBAC | Granulare rollenbasierte Zugriffskontrolle pro Mandant |
| KI-Tuning | Mandantenbezogene AMD-Tuning-Workflows – Modellverbesserung pro Kunde |
| Reporting | Dashboards und Exporte pro Mandant; mandantenübergreifende Ansichten für Plattformbetreiber |
| DID-Verwaltung | Caller-ID-Pools pro Mandant mit getrennter Rotation und Kampagnenzuordnung |
| White-Label | Eigene Domain, Logo und Farben pro Mandant |
| API-Zugriff | Mandantenverwaltung, Provisionierung und Abrechnung per REST API |
Passende Funktionen
White-Label-Plattform
Betreiben Sie DialerBee unter Ihrer Marke mit eigener Domain und eigenen Preisen.
Bring Your Own Carrier
SIP-Trunks pro Kunde ohne Plattformgebühren pro Minute.
BPO-Lösungen
So nutzen BPOs die Mandantenfähigkeit für die Kundenverwaltung.
Compliance-Autopilot
Compliance-Regeln und Audit-Trails pro Mandant.
Häufige Fragen zur Mandantenfähigkeit
Wie setzt DialerBee die Mandantentrennung durch?
Kann jeder Mandant eigene Compliance-Regeln haben?
Wie schnell kann ich einen neuen Mandanten bereitstellen?
Sind Gesprächsaufzeichnungen zwischen Mandanten getrennt?
Wie funktioniert KI-Tuning pro Mandant?
Können Plattformbetreiber mandantenübergreifende Daten sehen?
Funktioniert die Mandantenfähigkeit mit White-Label?
Wie wird die Abrechnung pro Mandant erfasst?
Für BPOs und Reseller entwickelt
Buchen Sie eine Demo und sehen Sie, wie DialerBee jeden Kunden mit mandantenfähiger Architektur auf Enterprise-Niveau trennt.
14-tägige kostenlose Testphase · kostenloses KI-Guthaben · keine Kreditkarte · Preise ansehen