Sicurezza e accessi
Sicurezza e controllo accessi: accessi che puoi leggere da una griglia
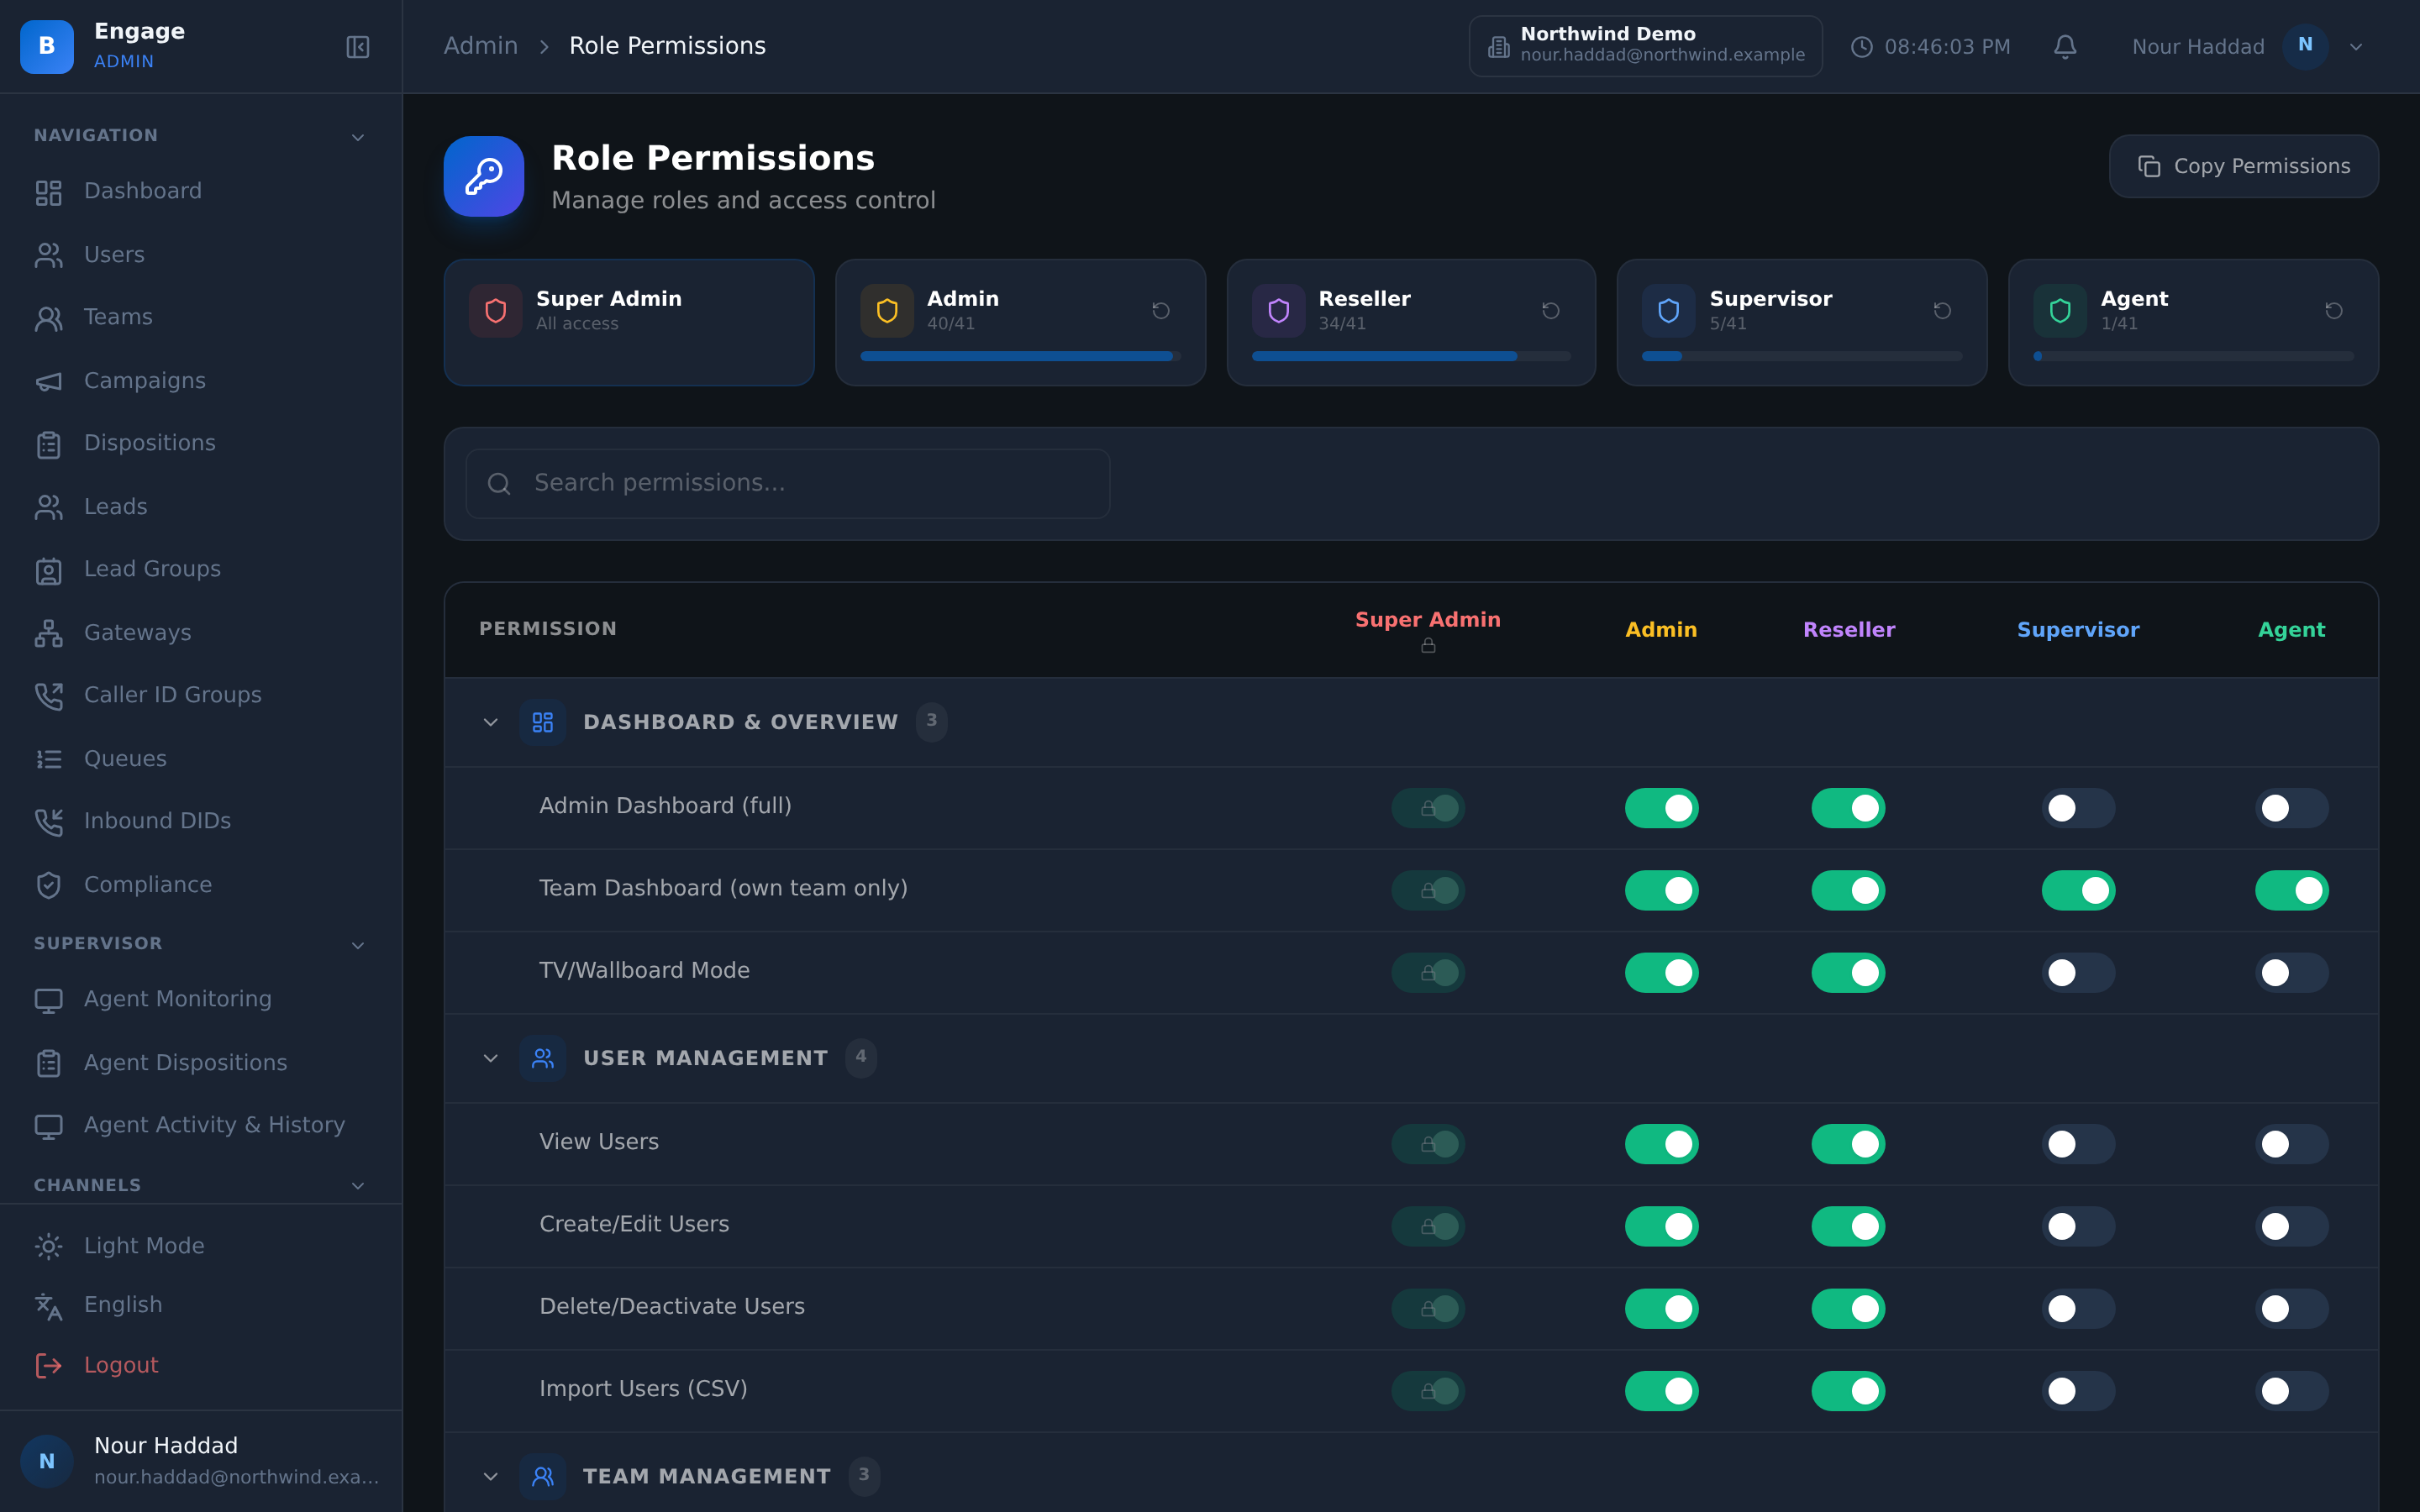
Una matrice dei ruoli per tenant con 11 categorie di permessi, 41 permessi e una colonna per ruolo. Un audit log che registra utente e indirizzo IP, chiavi API sottoposte a hashing a riposo e limitate a un solo tenant, e isolamento dei tenant a livello di riga in ogni servizio.
Prova gratuita di 14 giorni · credito IA gratuito per provare l'agente vocale IA · senza carta di credito
Risposta rapida
Cosa ottieni
Tutto in un unico workspace
Una matrice dei ruoli per tenant
11 categorie di permessi, 41 permessi e una colonna per ruolo, modificabili per tenant. L'accesso è una griglia che puoi leggere, non il nome di un ruolo di cui devi fidarti.
Ruoli fino al visualizzatore prenotazioni
Amministratore di piattaforma, amministratore partner, amministratore, supervisore, team leader, agente e visualizzatore prenotazioni. I ruoli ristretti contano quanto quelli ampi.
Impersonificazione tracciata
Gli amministratori di piattaforma possono impersonare un utente per riprodurre un problema, e l'impersonificazione viene scritta nell'audit. Un accesso di supporto che lascia traccia.
Audit log con IP
Un audit log per tenant che registra l'azione, l'utente e l'indirizzo IP di provenienza. In fase di verifica la domanda è chi e da dove, ed entrambe le cose sono registrate.
Chiavi API con hashing e limitate al tenant
Le chiavi API sono sottoposte a hashing a riposo e limitate al proprio tenant. Un database trafugato non consegna chiavi funzionanti, e una chiave non può raggiungere un altro tenant.
Cifratura per tenant dei secret dei canali
I secret dei canali sono cifrati per tenant, quindi le credenziali WhatsApp o dell'operatore di un tenant non sono protette dalla stessa chiave di tutti gli altri.
Oscuramento dei dati personali nelle trascrizioni
I dati personali vengono oscurati nelle trascrizioni, così un numero di carta pronunciato durante una chiamata non resta in chiaro in un record ricercabile.
Protezione dalla CSV injection nelle esportazioni
Le esportazioni sono protette dalla CSV injection, quindi un valore malevolo in un campo di un lead non può diventare una formula che si esegue all'apertura del file.
Isolamento dei tenant a livello di riga
L'isolamento dei tenant è applicato a livello di riga in ogni servizio, non filtrato nell'interfaccia. Un filtro mancante in una schermata non può far trapelare le righe di un altro tenant.
Perimetro dei partner
Gli amministratori partner vedono solo i tenant di loro proprietà. La vista di un rivenditore si ferma al suo portafoglio clienti.
Limite ai tentativi di login
I tentativi di login hanno un limite di frequenza: il controllo economico che rende il credential stuffing una perdita di tempo per chiunque.
Reimpostazione e recupero della password
Le procedure di reimpostazione e recupero della password sono integrate, quindi il recupero dell'account non passa a mano dalla casella email di qualcuno.
I ruoli
Sette ruoli, compresi quelli ristretti
Ognuno di questi è una colonna che puoi modificare nella matrice dei permessi del tuo tenant.
Amministratore di piattaforma
Gestisce la piattaforma stessa. Può impersonare un utente di un tenant, e ogni impersonificazione viene registrata nell'audit.
Amministratore partner
Gestisce un portafoglio di tenant. Vede solo i tenant di sua proprietà, mai il resto della piattaforma.
Amministratore
Gestisce un tenant: campagne, utenti, numeri, integrazioni e impostazioni.
Supervisore
Gestisce la sala: monitoraggio, code, report e vista in tempo reale.
Team leader
Un supervisore con perimetro più ristretto, limitato al proprio team.
Agente
Riceve ed effettua chiamate dal desktop agente. Nient'altro.
Visualizzatore prenotazioni
Vede le prenotazioni e nient'altro. Per la persona alla reception che non deve mai accedere a una campagna.
Il single sign-on è disponibile oggi tramite OIDC o SAML, con il provisioning degli utenti SCIM dall'identity provider di ciascuna azienda; l'accesso è per singolo utente, con permessi basati sui ruoli e chiavi API. L'autenticazione a più fattori è disponibile, insieme a una allow-list di IP e al timeout di inattività.
Audit log
Chi l'ha fatto, e da quale indirizzo
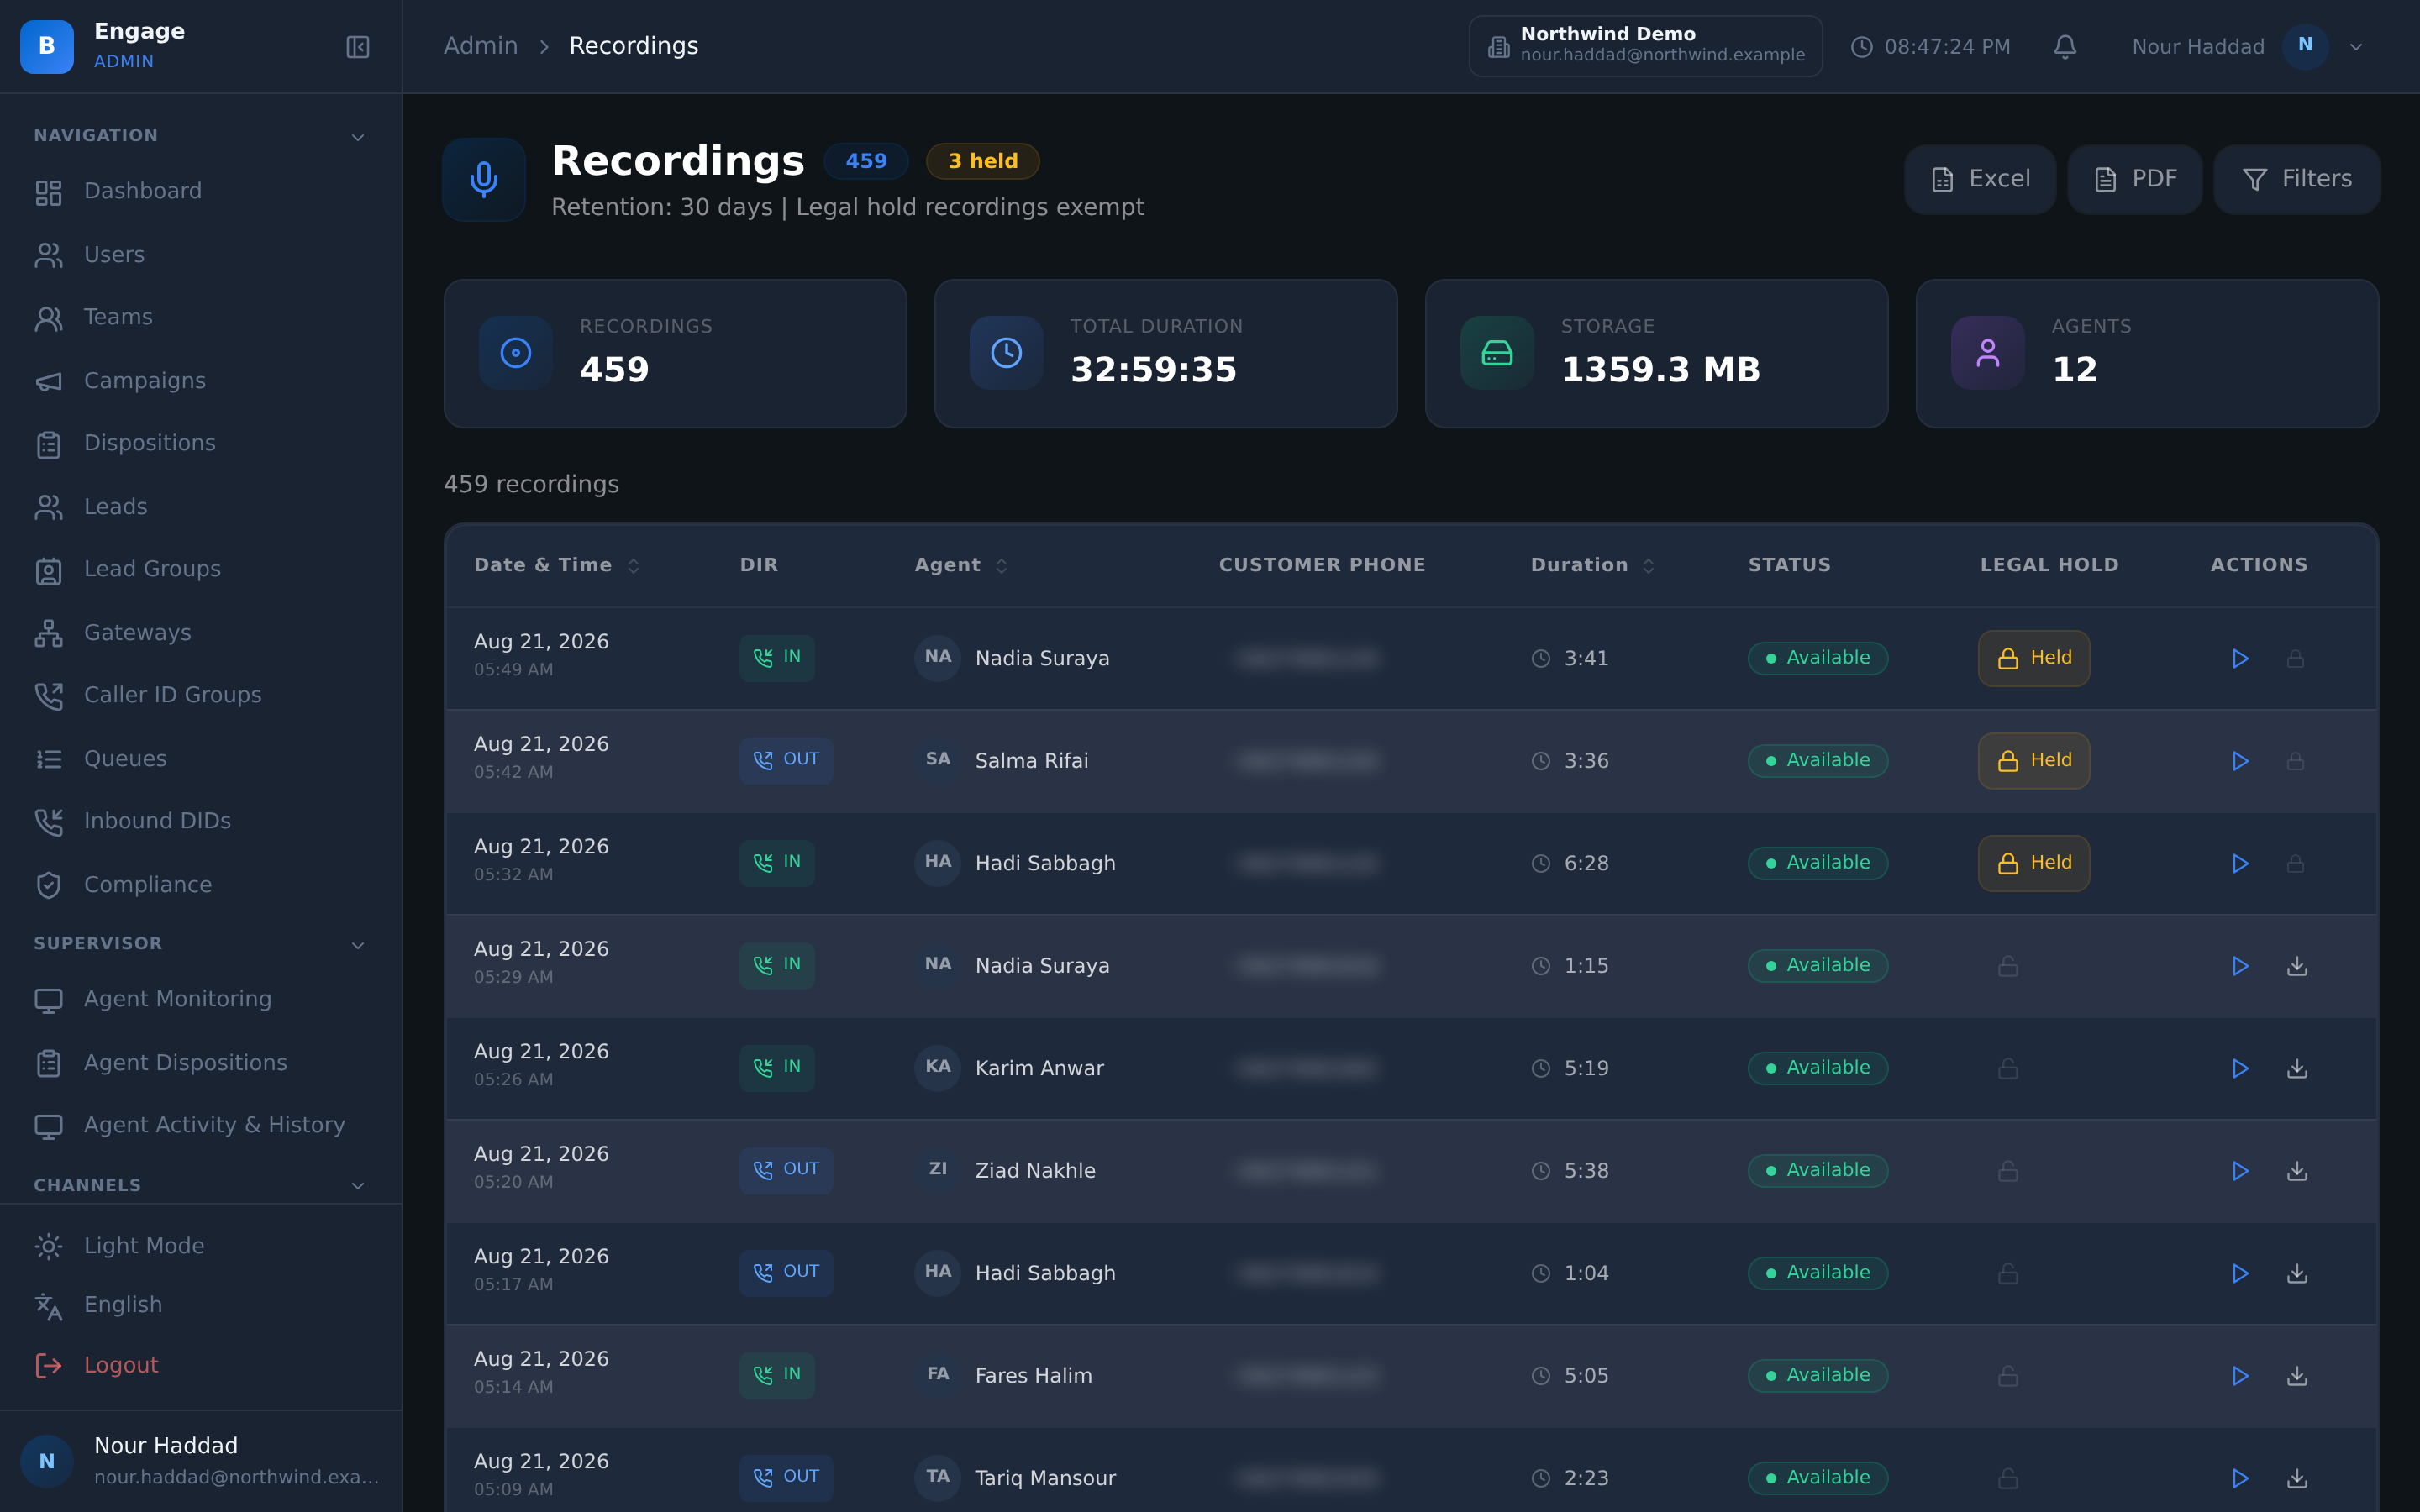
L'audit log è per tenant e registra l'azione, l'utente che l'ha eseguita e l'indirizzo IP di provenienza. Quest'ultimo dato è quello che ci si dimentica di chiedere e di cui poi si ha bisogno.
L'impersonificazione finisce nello stesso log. Un amministratore di piattaforma può entrare nella sessione di un utente per riprodurre un problema, che è il modo in cui il supporto si fa davvero, e il fatto che l'abbia fatto viene messo per iscritto, non affidato alla memoria.
- Audit log per tenant con utente e indirizzo IP in ogni voce
- L'impersonificazione da parte degli amministratori di piattaforma viene registrata nell'audit
- Interventi correttivi e azioni amministrative finiscono nello stesso registro
- Limite ai tentativi di login, più procedure di reimpostazione e recupero della password
Chiavi e secret
Hashing a riposo, limitate a un solo tenant
Le chiavi API sono sottoposte a hashing a riposo e limitate al tenant che le ha create. Nessuna delle due cose è facoltativa. L'hashing fa sì che una copia del database non sia un insieme di credenziali funzionanti; la limitazione fa sì che una chiave trapelata non possa entrare in un altro tenant.
I secret dei canali hanno una cifratura per tenant, quindi le credenziali dell'operatore o di messaggistica di un cliente non condividono la protezione con il resto della piattaforma. Le trascrizioni sono depurate dai dati personali e le esportazioni sono protette dalla CSV injection.
- Chiavi API con hashing a riposo e limitate al proprio tenant
- Cifratura per tenant dei secret dei canali
- Oscuramento dei dati personali nelle trascrizioni
- Protezione dalla CSV injection nelle esportazioni
Come si confronta
| Ruoli come etichette fisse | Sicurezza e accesso di DialerBee | |
|---|---|---|
| Definizione degli accessi | Tre o quattro ruoli fissi | Una matrice per tenant con 11 categorie di permessi, 41 permessi e una colonna per ruolo |
| Accesso del supporto | Qualcuno si fa prestare una password | Impersonificazione da parte degli amministratori di piattaforma, registrata nell'audit |
| L'audit trail | Un elenco di azioni senza contesto | Audit log per tenant che registra utente e indirizzo IP |
| Chiavi API | Conservate in modo da poter essere mostrate di nuovo | Hashing a riposo e limitate al tenant |
| Separazione dei tenant | Un filtro nell'interfaccia | Isolamento dei tenant a livello di riga in ogni servizio |
| Visibilità per i rivenditori | Tutto o niente | Gli amministratori partner vedono solo i tenant di loro proprietà |
Domande frequenti
Cos'è Sicurezza e accesso in DialerBee?+
È la parte di controllo degli accessi della piattaforma: una matrice dei ruoli per tenant con 11 categorie di permessi, 41 permessi e una colonna per ruolo, un audit log che registra utente e indirizzo IP, chiavi API con hashing a riposo e limitate al proprio tenant, cifratura per tenant dei secret dei canali, oscuramento dei dati personali nelle trascrizioni e isolamento dei tenant a livello di riga in ogni servizio.
Quali ruoli esistono?+
Amministratore di piattaforma, amministratore partner, amministratore, supervisore, team leader, agente e visualizzatore prenotazioni. Il visualizzatore prenotazioni è volutamente ristretto, per chi deve vedere le prenotazioni senza mai accedere a una campagna.
Supportate il single sign-on (SSO)?+
Il single sign-on è disponibile oggi tramite OIDC o SAML, con il provisioning degli utenti SCIM dall'identity provider di ciascuna azienda; l'accesso è per singolo utente, con permessi basati sui ruoli e chiavi API.
È disponibile l'autenticazione a due fattori?+
L'autenticazione a più fattori è disponibile, insieme a una allow-list di IP e al timeout di inattività. Il login è inoltre protetto da un limite ai tentativi, con procedure di reimpostazione e recupero della password.
Il personale di supporto può vedere i miei dati?+
Gli amministratori di piattaforma possono impersonare un utente per riprodurre un problema, e ogni impersonificazione viene registrata nell'audit log con utente e indirizzo IP. L'accesso passa da un canale tracciato, non da una password condivisa.
Come vengono tenuti separati i tenant?+
L'isolamento dei tenant è applicato a livello di riga all'interno di ogni servizio, non tramite un filtro nell'interfaccia. Inoltre gli amministratori partner vedono solo i tenant di loro proprietà, quindi la vista di un rivenditore si ferma al suo portafoglio clienti.
Come vengono conservate le chiavi API?+
Con hashing a riposo e limitate al tenant che le possiede. Una chiave non può essere riletta dalla piattaforma e non può raggiungere i dati di un altro tenant.
Cosa protegge i dati che finiscono in un file o in una trascrizione?+
Le trascrizioni sono depurate dai dati personali, quindi i dati personali pronunciati in una chiamata non restano in chiaro. Le esportazioni sono protette dalla CSV injection, quindi un valore malevolo in un campo di un lead non può essere eseguito come formula all'apertura del file.
Esplora la matrice dei ruoli e l'audit log su un tenant demo
Una presentazione di 30 minuti su un tenant demo, in inglese o in arabo.