Güvenlik ve erişim
Güvenlik ve erişim kontrolü: bir tablodan okuyabileceğiniz erişim
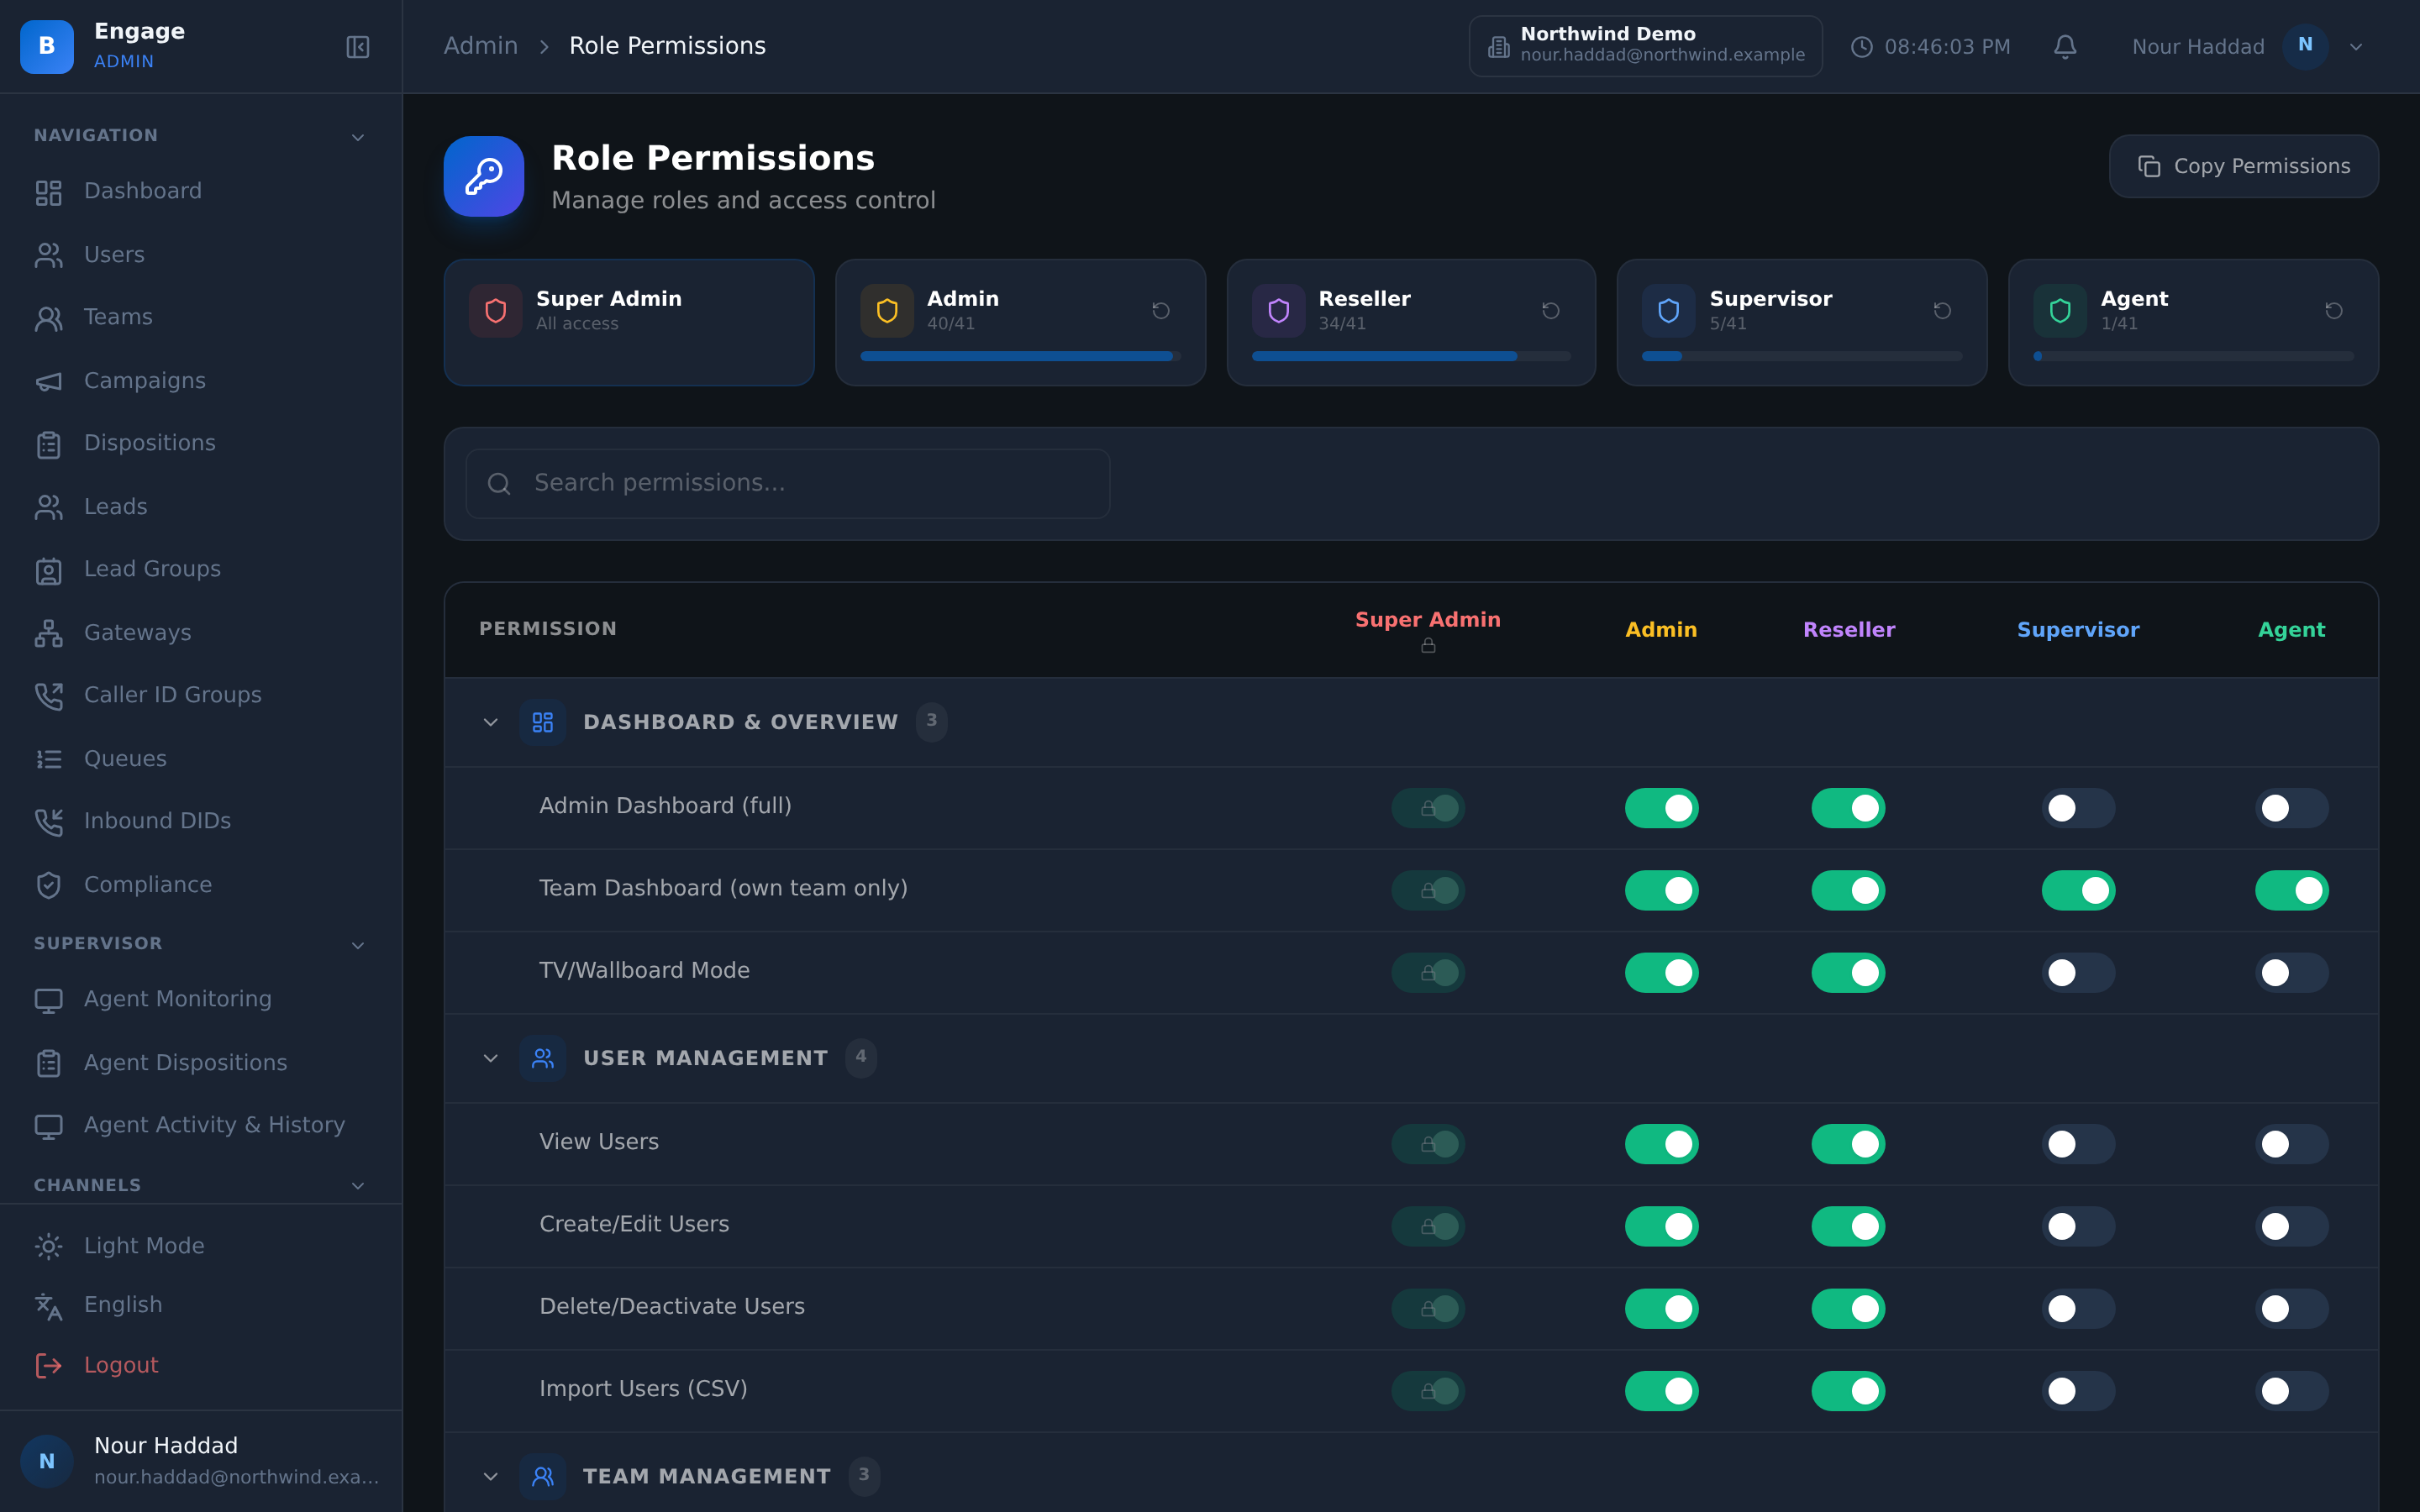
11 izin kategorisi, 41 izin ve rol başına bir sütundan oluşan kiracı bazında rol matrisi. Kullanıcıyı ve IP adresini kaydeden denetim kaydı, depolamada hash'lenen ve tek bir kiracıyla sınırlı API anahtarları ve her serviste satır düzeyinde kiracı izolasyonu.
14 günlük ücretsiz deneme · yapay zeka sesli asistanı denemek için ücretsiz yapay zeka kredisi · kart gerekmez
Kısa yanıt
Neler sunuyor?
Her şey tek bir çalışma alanında
Kiracı başına rol matrisi
11 izin kategorisi, 41 izin ve rol başına bir sütun; kiracı bazında düzenlenir. Erişim, güvenmek zorunda olduğunuz bir rol adı değil, okuyabileceğiniz bir tablodur.
Rezervasyon görüntüleyiciye kadar roller
Platform yöneticisi, iş ortağı yöneticisi, yönetici, süpervizör, ekip lideri, temsilci ve rezervasyon görüntüleyici. Dar kapsamlı roller, geniş kapsamlılar kadar önemlidir.
Denetlenen kullanıcı yerine geçme
Platform yöneticileri bir sorunu yeniden üretmek için bir kullanıcının yerine geçebilir ve bu işlem denetim kaydına yazılır. İz bırakan destek erişimi.
IP kayıtlı denetim kaydı
İşlemi, kullanıcıyı ve geldiği IP adresini kaydeden kiracı bazında denetim kaydı. İnceleme sırasında sorulan soru kimin ve nereden yaptığıdır; ikisi de kaydedilir.
Hash'lenmiş, kiracıyla sınırlı API anahtarları
API anahtarları depolamada hash'lenir ve kendi kiracılarıyla sınırlıdır. Sızdırılan bir veritabanı çalışan anahtarları ele vermez ve bir anahtar başka bir kiracıya erişemez.
Kanal gizli anahtarlarının kiracı bazında şifrelenmesi
Kanal gizli anahtarları kiracı bazında şifrelenir; böylece bir kiracının WhatsApp veya operatör kimlik bilgileri, herkesinkiyle aynı anahtarla korunmaz.
Transkriptlerde PII maskeleme
Transkriptlerde kişisel veriler maskelenir; böylece görüşmede söylenen bir kart numarası, aranabilir bir kayıtta düz metin olarak durmaz.
Dışa aktarımlarda CSV enjeksiyonu koruması
Dışa aktarımlar CSV enjeksiyonuna karşı korunur; böylece bir potansiyel müşteri alanındaki kötü niyetli bir değer, dosya açıldığında çalışan bir formüle dönüşemez.
Satır düzeyinde kiracı izolasyonu
Kiracı izolasyonu arayüzde filtrelenmez, her serviste satır düzeyinde uygulanır. Bir ekranda eksik kalan bir filtre, başka bir kiracının satırlarını sızdıramaz.
İş ortağı kapsamı
İş ortağı yöneticileri yalnızca kendilerine ait kiracıları görür. Bir bayinin görünümü kendi müşteri portföyünde biter.
Giriş denemesi sınırlama
Giriş denemeleri hız sınırlıdır; bu, credential stuffing saldırılarını kimsenin zamanına değmeyecek hale getiren düşük maliyetli bir kontroldür.
Parola sıfırlama ve kurtarma
Parola sıfırlama ve parolamı unuttum akışları yerleşiktir; böylece hesap kurtarma birinin e-posta kutusu üzerinden elle yürütülmez.
Roller
Yedi rol, dar kapsamlılar dahil
Bunların her biri, kendi kiracınızın izin matrisinde düzenleyebileceğiniz bir sütundur.
Platform yöneticisi
Platformun kendisini yönetir. Bir kiracı kullanıcısının yerine geçebilir ve bu işlemlerin her biri denetim kaydına geçer.
İş ortağı yöneticisi
Bir kiracı portföyünü yönetir. Yalnızca kendisine ait kiracıları görür, platformun geri kalanını asla görmez.
Yönetici
Tek bir kiracıyı yönetir: kampanyalar, kullanıcılar, numaralar, entegrasyonlar ve ayarlar.
Süpervizör
Salonu yönetir: izleme, kuyruklar, raporlama ve canlı görünüm.
Ekip lideri
Yalnızca kendi ekibiyle sınırlı, daha dar kapsamlı bir süpervizör.
Temsilci
Temsilci masaüstünden arama yapar ve çağrı karşılar. Fazlası değil.
Rezervasyon görüntüleyici
Yalnızca rezervasyonları görür. Hiçbir kampanyaya erişmemesi gereken ön büro çalışanı için.
Tek oturum açma (SSO) bugün OIDC veya SAML üzerinden, her şirketin kendi kimlik sağlayıcısından SCIM ile kullanıcı sağlama desteğiyle kullanılabilir; erişim, rol izinleri ve API anahtarlarıyla kullanıcı bazındadır. Çok faktörlü giriş, IP izin listesi ve boşta kalma zaman aşımıyla birlikte kullanılabilir.
Denetim kaydı
Kim yaptı ve hangi adresten
Denetim kaydı kiracı bazında tutulur ve işlemi, işlemi yapan kullanıcıyı ve geldiği IP adresini kaydeder. Üçüncüsü, insanların istemeyi unuttuğu ama sonra ihtiyaç duyduğu kısımdır.
Kullanıcı yerine geçme işlemleri de aynı kayıttadır. Bir platform yöneticisi, bir sorunu yeniden üretmek için kullanıcının oturumuna girebilir — destek gerçekte böyle yapılır — ve bunu yaptığı, hafızaya bırakılmak yerine kayda geçer.
- Her kayıtta kullanıcı ve IP adresinin bulunduğu kiracı bazında denetim kaydı
- Platform yöneticilerinin kullanıcı yerine geçme işlemleri denetim kaydına geçer
- Düzeltme ve yönetim işlemleri aynı kayda düşer
- Giriş denemesi sınırlama, ayrıca parola sıfırlama ve parolamı unuttum akışları
Anahtarlar ve gizli bilgiler
Depolamada hash'lenir, tek bir kiracıyla sınırlıdır
API anahtarları depolamada hash'lenir ve onları oluşturan kiracıyla sınırlıdır. İkisi de isteğe bağlı değildir. Hash'leme, veritabanının bir kopyasının çalışan kimlik bilgileri anlamına gelmemesini sağlar; kapsam sınırlaması ise sızan bir anahtarın başka bir kiracıya erişememesini sağlar.
Kanal gizli anahtarları kiracı bazında şifrelenir; böylece bir müşterinin operatör veya mesajlaşma kimlik bilgileri platformun geri kalanıyla aynı korumayı paylaşmaz. Transkriptlerde kişisel veriler maskelenir ve dışa aktarımlar CSV enjeksiyonuna karşı sağlamlaştırılır.
- Depolamada hash'lenen ve kiracısıyla sınırlı API anahtarları
- Kanal gizli anahtarlarının kiracı bazında şifrelenmesi
- Transkriptlerde PII maskeleme
- Dışa aktarımlarda CSV enjeksiyonu koruması
Karşılaştırmalı bakış
| Sabit etiketler olarak roller | DialerBee güvenlik ve erişim | |
|---|---|---|
| Erişimi tanımlama | Üç veya dört sabit rol | 11 izin kategorisi, 41 izin ve rol başına bir sütundan oluşan kiracı bazında matris |
| Destek erişimi | Birisi parolayı ödünç alır | Platform yöneticilerinin kullanıcı yerine geçmesi, denetim kaydına yazılır |
| Denetim kaydı | Bağlamdan yoksun bir eylem listesi | Kullanıcıyı ve IP adresini kaydeden kiracı bazında denetim kaydı |
| API anahtarları | Yeniden gösterilebilecek şekilde saklanır | Depolamada hash'lenir ve kiracıyla sınırlıdır |
| Kiracı ayrımı | Arayüzdeki bir filtre | Her serviste satır düzeyinde kiracı izolasyonu |
| Bayi görünürlüğü | Ya her şey ya da hiçbir şey | İş ortağı yöneticileri yalnızca kendilerine ait kiracıları görür |
Sıkça sorulan sorular
DialerBee'de Güvenlik ve Erişim nedir?+
Platformun erişim kontrolü tarafıdır: 11 izin kategorisi, 41 izin ve rol başına bir sütundan oluşan kiracı bazında rol matrisi, kullanıcıyı ve IP adresini kaydeden denetim kaydı, depolamada hash'lenen ve kiracısıyla sınırlı API anahtarları, kanal gizli anahtarlarının kiracı bazında şifrelenmesi, transkriptlerde PII maskeleme ve her serviste satır düzeyinde kiracı izolasyonu.
Hangi roller var?+
Platform yöneticisi, iş ortağı yöneticisi, yönetici, süpervizör, ekip lideri, temsilci ve rezervasyon görüntüleyici. Rezervasyon görüntüleyici bilinçli olarak dar kapsamlıdır; rezervasyonları görmesi gereken ama hiçbir kampanyaya erişmemesi gereken kişiler içindir.
Çoklu oturum açma (SSO) destekliyor musunuz?+
Tek oturum açma (SSO) bugün OIDC veya SAML üzerinden, her şirketin kendi kimlik sağlayıcısından SCIM ile kullanıcı sağlama desteğiyle kullanılabilir; erişim, rol izinleri ve API anahtarlarıyla kullanıcı bazındadır.
İki faktörlü kimlik doğrulama var mı?+
Çok faktörlü giriş, IP izin listesi ve boşta kalma zaman aşımıyla birlikte kullanılabilir. Giriş ayrıca deneme sınırlamasıyla korunur; hesap kurtarma için parola sıfırlama ve parolamı unuttum akışları mevcuttur.
Destek personeli verilerimi görebilir mi?+
Platform yöneticileri bir sorunu yeniden üretmek için bir kullanıcının yerine geçebilir ve bu işlemlerin her biri kullanıcı ve IP adresiyle birlikte denetim kaydına yazılır. Erişim, paylaşılan bir parolayla değil, kayıt altındaki bir yol üzerinden gerçekleşir.
Kiracılar birbirinden nasıl ayrılır?+
Kiracı izolasyonu arayüzdeki bir filtreyle değil, her servisin içinde satır düzeyinde uygulanır. Ayrıca iş ortağı yöneticileri yalnızca kendilerine ait kiracıları görür; böylece bir bayinin görünümü kendi müşteri portföyünde biter.
API anahtarları nasıl saklanır?+
Depolamada hash'lenir ve sahibi olan kiracıyla sınırlıdır. Bir anahtar platformdan geri okunamaz ve başka bir kiracının verilerine erişemez.
Bir dosyaya veya transkripte düşen verileri ne korur?+
Transkriptlerde kişisel veriler maskelenir; böylece görüşmede söylenen kişisel bilgiler düz metin olarak kalmaz. Dışa aktarımlar CSV enjeksiyonuna karşı korunur; böylece bir potansiyel müşteri alanındaki kötü niyetli bir değer, dosya açıldığında formül olarak çalışamaz.
Rol matrisini ve denetim kaydını bir demo kiracıda inceleyin
Bir demo kiracıda, İngilizce veya Arapça 30 dakikalık bir tanıtım.