सिक्योरिटी और एक्सेस
सिक्योरिटी और एक्सेस कंट्रोल: वह एक्सेस जो आप ग्रिड पर पढ़ सकते हैं
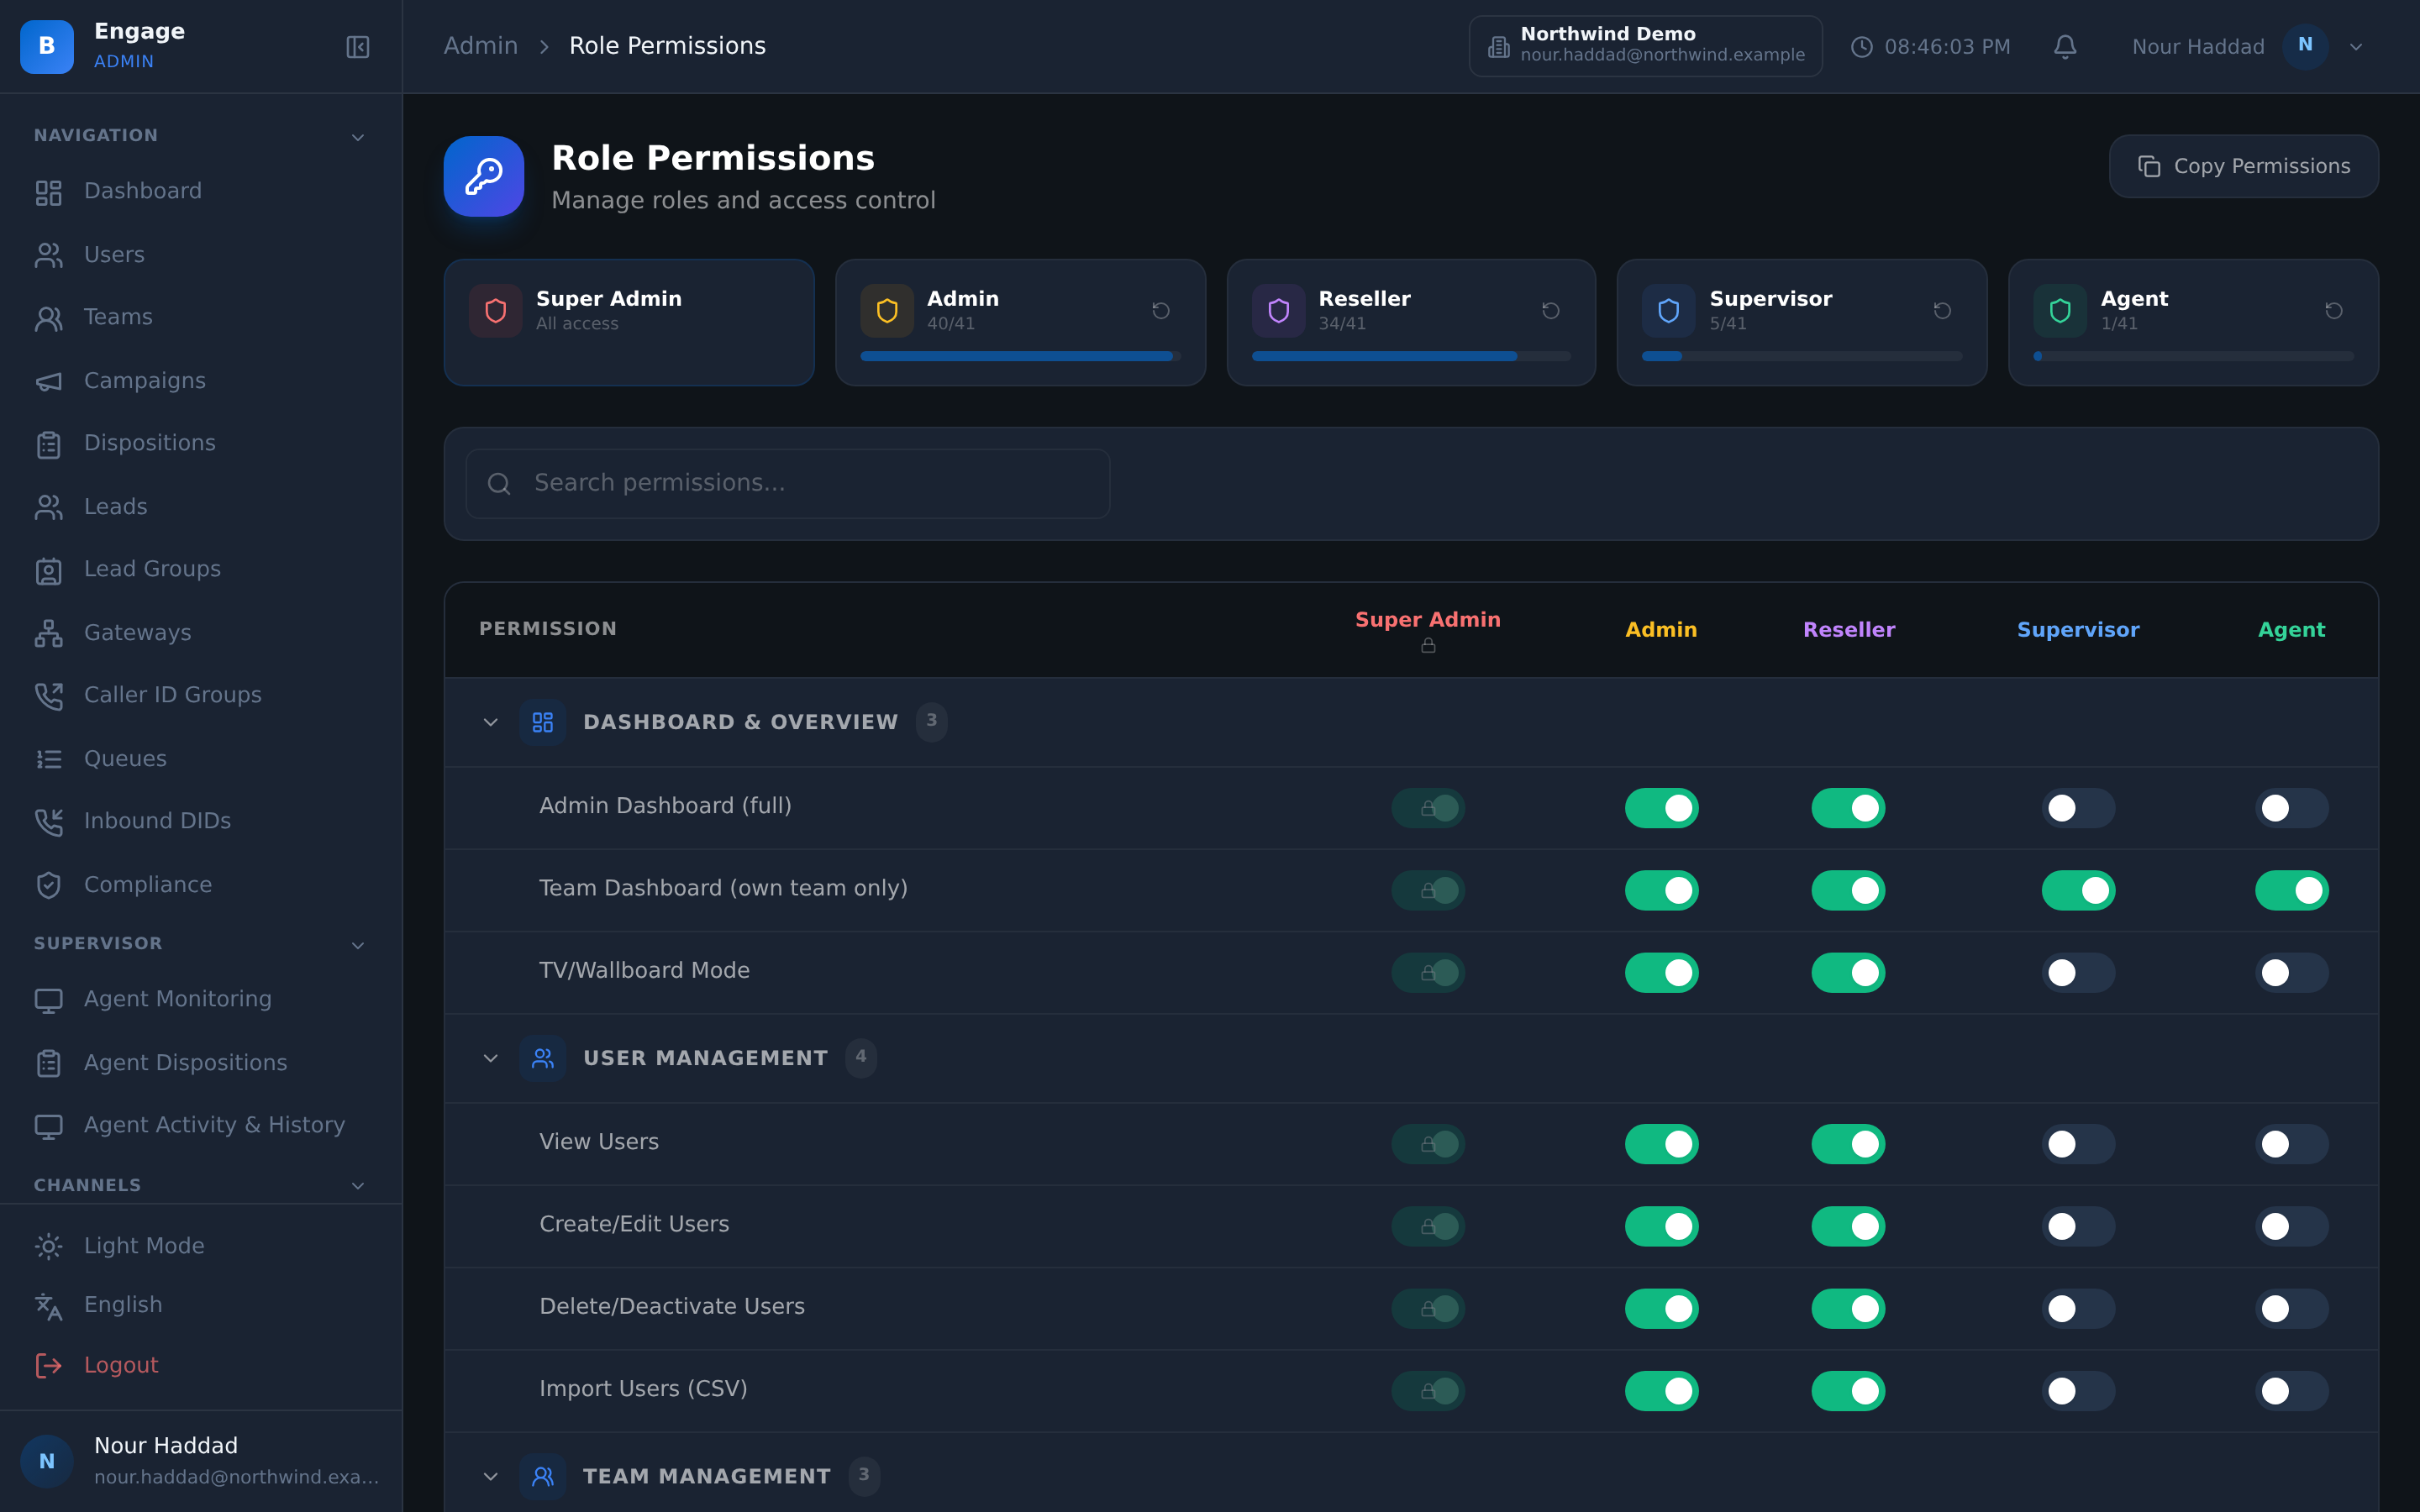
प्रति-टेनेंट रोल मैट्रिक्स, जिसमें 11 परमिशन श्रेणियाँ, 41 परमिशन और हर रोल के लिए एक कॉलम है। यूज़र और IP एड्रेस दर्ज करने वाला ऑडिट लॉग, स्टोरेज में हैश की गई और एक टेनेंट तक सीमित API keys, और हर सर्विस में रो-लेवल टेनेंट आइसोलेशन।
14 दिन का फ्री ट्रायल · AI वॉइस एजेंट आज़माने के लिए फ्री AI क्रेडिट · कार्ड की ज़रूरत नहीं
संक्षिप्त उत्तर
आपको क्या मिलता है
सब कुछ एक ही वर्कस्पेस में
हर टेनेंट के लिए एक रोल मैट्रिक्स
11 परमिशन श्रेणियाँ, 41 परमिशन और हर रोल के लिए एक कॉलम, जिसे हर टेनेंट के लिए एडिट किया जा सकता है। एक्सेस एक ग्रिड है जिसे आप पढ़ सकते हैं, न कि कोई रोल नाम जिस पर आँख मूँदकर भरोसा करना पड़े।
बुकिंग व्यूअर तक के रोल
प्लेटफ़ॉर्म एडमिन, पार्टनर एडमिन, एडमिन, सुपरवाइज़र, टीम लीड, एजेंट और बुकिंग व्यूअर। सीमित रोल भी उतने ही अहम हैं जितने व्यापक रोल।
ऑडिट होने वाला इम्पर्सोनेशन
प्लेटफ़ॉर्म एडमिन किसी समस्या को दोहराने के लिए किसी यूज़र को इम्पर्सोनेट कर सकते हैं, और यह इम्पर्सोनेशन ऑडिट में दर्ज होता है। ऐसा सपोर्ट एक्सेस जो निशान छोड़ता है।
IP सहित ऑडिट लॉग
प्रति-टेनेंट ऑडिट लॉग जो कार्रवाई, यूज़र और वह IP एड्रेस दर्ज करता है जहाँ से कार्रवाई हुई। रिव्यू के समय सवाल होता है — किसने और कहाँ से — और दोनों दर्ज होते हैं।
हैश की गई, टेनेंट-स्कोप्ड API keys
API keys स्टोरेज में हैश की जाती हैं और अपने टेनेंट तक सीमित होती हैं। लीक हुआ डेटाबेस काम करने वाली keys नहीं देता, और कोई key दूसरे टेनेंट तक नहीं पहुँच सकती।
चैनल सीक्रेट्स का प्रति-टेनेंट एन्क्रिप्शन
चैनल सीक्रेट्स हर टेनेंट के लिए अलग से एन्क्रिप्ट होते हैं, इसलिए एक टेनेंट के WhatsApp या कैरियर क्रेडेंशियल बाकी सबकी तरह एक ही key से सुरक्षित नहीं होते।
ट्रांसक्रिप्ट में PII रिडैक्शन
ट्रांसक्रिप्ट में व्यक्तिगत डेटा रिडैक्ट (छिपाया) किया जाता है, इसलिए कॉल पर बोला गया कार्ड नंबर खोजे जा सकने वाले रिकॉर्ड में सादे टेक्स्ट में नहीं रहता।
एक्सपोर्ट पर CSV इंजेक्शन से सुरक्षा
एक्सपोर्ट CSV इंजेक्शन से सुरक्षित बनाए जाते हैं, इसलिए किसी लीड फ़ील्ड में मौजूद दुर्भावनापूर्ण वैल्यू फ़ाइल खोलने पर चलने वाला फ़ॉर्मूला नहीं बन सकती।
रो-लेवल टेनेंट आइसोलेशन
टेनेंट आइसोलेशन हर सर्विस में रो-लेवल पर लागू होता है, सिर्फ़ इंटरफ़ेस में फ़िल्टर नहीं किया जाता। किसी एक स्क्रीन में फ़िल्टर छूट जाने से भी दूसरे टेनेंट की रो लीक नहीं हो सकतीं।
पार्टनर स्कोपिंग
पार्टनर एडमिन सिर्फ़ अपने टेनेंट देखते हैं। रीसेलर का व्यू उसके अपने ग्राहकों तक ही सीमित रहता है।
लॉगिन रेट लिमिटिंग
लॉगिन प्रयासों पर रेट लिमिट है — यह एक सस्ता कंट्रोल है जो क्रेडेंशियल स्टफ़िंग को किसी के लिए भी फ़ायदेमंद नहीं रहने देता।
पासवर्ड रीसेट और रिकवरी
पासवर्ड रीसेट और forgot-password फ़्लो बिल्ट-इन हैं, इसलिए अकाउंट रिकवरी किसी के इनबॉक्स से हाथ से नहीं करनी पड़ती।
रोल
सात रोल, सीमित रोल भी शामिल
इनमें से हर एक आपके अपने टेनेंट की परमिशन मैट्रिक्स में एडिट किया जा सकने वाला कॉलम है।
प्लेटफ़ॉर्म एडमिन
पूरा प्लेटफ़ॉर्म चलाता है। किसी टेनेंट यूज़र को इम्पर्सोनेट कर सकता है, और हर इम्पर्सोनेशन ऑडिट होता है।
पार्टनर एडमिन
अपने टेनेंट्स का समूह चलाता है। सिर्फ़ अपने टेनेंट देखता है, प्लेटफ़ॉर्म का बाकी हिस्सा कभी नहीं।
एडमिन
एक टेनेंट चलाता है: कैंपेन, यूज़र, नंबर, इंटीग्रेशन और सेटिंग्स।
सुपरवाइज़र
फ़्लोर चलाता है: मॉनिटरिंग, क्यू, रिपोर्टिंग और लाइव व्यू।
टीम लीड
सीमित दायरे वाला सुपरवाइज़र, सिर्फ़ अपनी टीम तक।
एजेंट
एजेंट डेस्कटॉप से कॉल लेता और करता है। इससे ज़्यादा कुछ नहीं।
बुकिंग व्यूअर
सिर्फ़ बुकिंग देखता है, और कुछ नहीं। फ़्रंट डेस्क पर बैठे उस व्यक्ति के लिए जिसे कभी किसी कैंपेन तक नहीं पहुँचना चाहिए।
सिंगल साइन-ऑन आज OIDC या SAML के ज़रिए उपलब्ध है, हर कंपनी के अपने आइडेंटिटी प्रोवाइडर से SCIM यूज़र प्रोविज़निंग के साथ; एक्सेस प्रति-यूज़र है, रोल परमिशन और API कीज़ के साथ। मल्टी-फ़ैक्टर लॉगिन उपलब्ध है, साथ में IP अलाउ-लिस्ट और आइडल टाइमआउट।
ऑडिट लॉग
किसने किया, और किस एड्रेस से
ऑडिट लॉग प्रति टेनेंट होता है और कार्रवाई, उसके पीछे का यूज़र और वह IP एड्रेस दर्ज करता है जहाँ से वह आई। यही तीसरा हिस्सा है जिसे लोग माँगना भूल जाते हैं और बाद में उसकी ज़रूरत पड़ती है।
इम्पर्सोनेशन भी उसी लॉग में है। प्लेटफ़ॉर्म एडमिन किसी समस्या को दोहराने के लिए यूज़र के सेशन में जा सकता है — असल में सपोर्ट इसी तरह होता है — और उसने ऐसा किया, यह बात याद पर नहीं छोड़ी जाती, लिखकर दर्ज होती है।
- हर एंट्री में यूज़र और IP एड्रेस के साथ प्रति-टेनेंट ऑडिट लॉग
- प्लेटफ़ॉर्म एडमिन का इम्पर्सोनेशन ऑडिट होता है
- सुधारात्मक और प्रशासनिक कार्रवाइयाँ उसी रिकॉर्ड में दर्ज होती हैं
- लॉगिन रेट लिमिटिंग, साथ में पासवर्ड रीसेट और forgot-password फ़्लो
Keys और सीक्रेट्स
स्टोरेज में हैश, एक टेनेंट तक सीमित
API keys स्टोरेज में हैश की जाती हैं और उसी टेनेंट तक सीमित होती हैं जिसने उन्हें बनाया। दोनों में से कोई भी वैकल्पिक नहीं है। हैशिंग का मतलब है कि डेटाबेस की कॉपी काम करने वाले क्रेडेंशियल का सेट नहीं है; स्कोपिंग का मतलब है कि अगर कोई key लीक हो भी जाए, तो वह दूसरे टेनेंट में नहीं जा सकती।
चैनल सीक्रेट्स को प्रति-टेनेंट एन्क्रिप्शन मिलता है, इसलिए किसी एक ग्राहक के कैरियर या मैसेजिंग क्रेडेंशियल की सुरक्षा बाकी प्लेटफ़ॉर्म के साथ साझा नहीं होती। ट्रांसक्रिप्ट से PII रिडैक्ट की जाती है, और एक्सपोर्ट CSV इंजेक्शन के खिलाफ़ मज़बूत किए गए हैं।
- API keys स्टोरेज में हैश और अपने टेनेंट तक सीमित
- चैनल सीक्रेट्स का प्रति-टेनेंट एन्क्रिप्शन
- ट्रांसक्रिप्ट में PII रिडैक्शन
- एक्सपोर्ट पर CSV इंजेक्शन से सुरक्षा
यह कैसे तुलना करता है
| तय लेबल वाले रोल | DialerBee सुरक्षा और एक्सेस | |
|---|---|---|
| एक्सेस तय करना | तीन या चार तय रोल | प्रति-टेनेंट मैट्रिक्स: 11 परमिशन श्रेणियाँ, 41 परमिशन और हर रोल के लिए एक कॉलम |
| सपोर्ट एक्सेस | कोई पासवर्ड उधार ले लेता है | प्लेटफ़ॉर्म एडमिन द्वारा इम्पर्सोनेशन, ऑडिट में दर्ज |
| ऑडिट ट्रेल | बिना संदर्भ की कार्रवाइयों की सूची | यूज़र और IP एड्रेस दर्ज करने वाला प्रति-टेनेंट ऑडिट लॉग |
| API keys | इस तरह सेव कि दोबारा दिखाई जा सकें | स्टोरेज में हैश और टेनेंट तक सीमित |
| टेनेंट अलगाव | इंटरफ़ेस में एक फ़िल्टर | हर सर्विस में रो-लेवल टेनेंट आइसोलेशन |
| रीसेलर की विज़िबिलिटी | सब कुछ या कुछ भी नहीं | पार्टनर एडमिन सिर्फ़ अपने टेनेंट देखते हैं |
अक्सर पूछे जाने वाले प्रश्न
DialerBee में Security and Access क्या है?+
यह प्लेटफ़ॉर्म का एक्सेस-कंट्रोल हिस्सा है: 11 परमिशन श्रेणियों, 41 परमिशन और हर रोल के लिए एक कॉलम वाली प्रति-टेनेंट रोल मैट्रिक्स, यूज़र और IP एड्रेस दर्ज करने वाला ऑडिट लॉग, स्टोरेज में हैश और अपने टेनेंट तक सीमित API keys, चैनल सीक्रेट्स का प्रति-टेनेंट एन्क्रिप्शन, ट्रांसक्रिप्ट में PII रिडैक्शन और हर सर्विस में रो-लेवल टेनेंट आइसोलेशन।
कौन-कौन से रोल हैं?+
प्लेटफ़ॉर्म एडमिन, पार्टनर एडमिन, एडमिन, सुपरवाइज़र, टीम लीड, एजेंट और बुकिंग व्यूअर। बुकिंग व्यूअर जानबूझकर सीमित रखा गया है — उस व्यक्ति के लिए जिसे बुकिंग देखनी हैं पर कभी किसी कैंपेन तक नहीं पहुँचना।
क्या आप सिंगल साइन-ऑन (SSO) सपोर्ट करते हैं?+
सिंगल साइन-ऑन आज OIDC या SAML के ज़रिए उपलब्ध है, हर कंपनी के अपने आइडेंटिटी प्रोवाइडर से SCIM यूज़र प्रोविज़निंग के साथ; एक्सेस प्रति-यूज़र है, रोल परमिशन और API कीज़ के साथ।
क्या टू-फ़ैक्टर ऑथेंटिकेशन है?+
मल्टी-फ़ैक्टर लॉगिन उपलब्ध है, साथ में IP अलाउ-लिस्ट और आइडल टाइमआउट। लॉगिन रेट लिमिटिंग से भी सुरक्षित है, और रिकवरी के लिए पासवर्ड रीसेट और forgot-password फ़्लो हैं।
क्या सपोर्ट स्टाफ़ मेरा डेटा देख सकता है?+
प्लेटफ़ॉर्म एडमिन किसी समस्या को दोहराने के लिए यूज़र को इम्पर्सोनेट कर सकते हैं, और हर इम्पर्सोनेशन यूज़र और IP एड्रेस के साथ ऑडिट लॉग में दर्ज होता है। एक्सेस किसी साझा पासवर्ड से नहीं, बल्कि दर्ज होने वाले रास्ते से होता है।
टेनेंट्स को एक-दूसरे से अलग कैसे रखा जाता है?+
टेनेंट आइसोलेशन हर सर्विस के अंदर रो-लेवल पर लागू होता है, इंटरफ़ेस के किसी फ़िल्टर से नहीं। साथ ही पार्टनर एडमिन सिर्फ़ अपने टेनेंट देखते हैं, इसलिए रीसेलर का व्यू उसके अपने ग्राहकों तक ही सीमित रहता है।
API keys कैसे स्टोर की जाती हैं?+
स्टोरेज में हैश करके और उसी टेनेंट तक सीमित करके जिसकी वे हैं। कोई key प्लेटफ़ॉर्म से वापस पढ़ी नहीं जा सकती और दूसरे टेनेंट के डेटा तक नहीं पहुँच सकती।
फ़ाइल या ट्रांसक्रिप्ट में पहुँचने वाले डेटा को क्या सुरक्षित रखता है?+
ट्रांसक्रिप्ट से PII रिडैक्ट की जाती है, इसलिए कॉल पर बोला गया व्यक्तिगत डेटा सादे टेक्स्ट में नहीं रहता। एक्सपोर्ट CSV इंजेक्शन से सुरक्षित बनाए जाते हैं, इसलिए किसी लीड फ़ील्ड की दुर्भावनापूर्ण वैल्यू फ़ाइल खोलने पर फ़ॉर्मूला के रूप में नहीं चल सकती।
डेमो टेनेंट पर रोल मैट्रिक्स और ऑडिट लॉग देखें
एक डेमो टेनेंट पर 30 मिनट का वॉकथ्रू, अंग्रेज़ी या अरबी में।