Segurança e acesso
Segurança e controle de acesso: acesso que você lê direto em uma grade
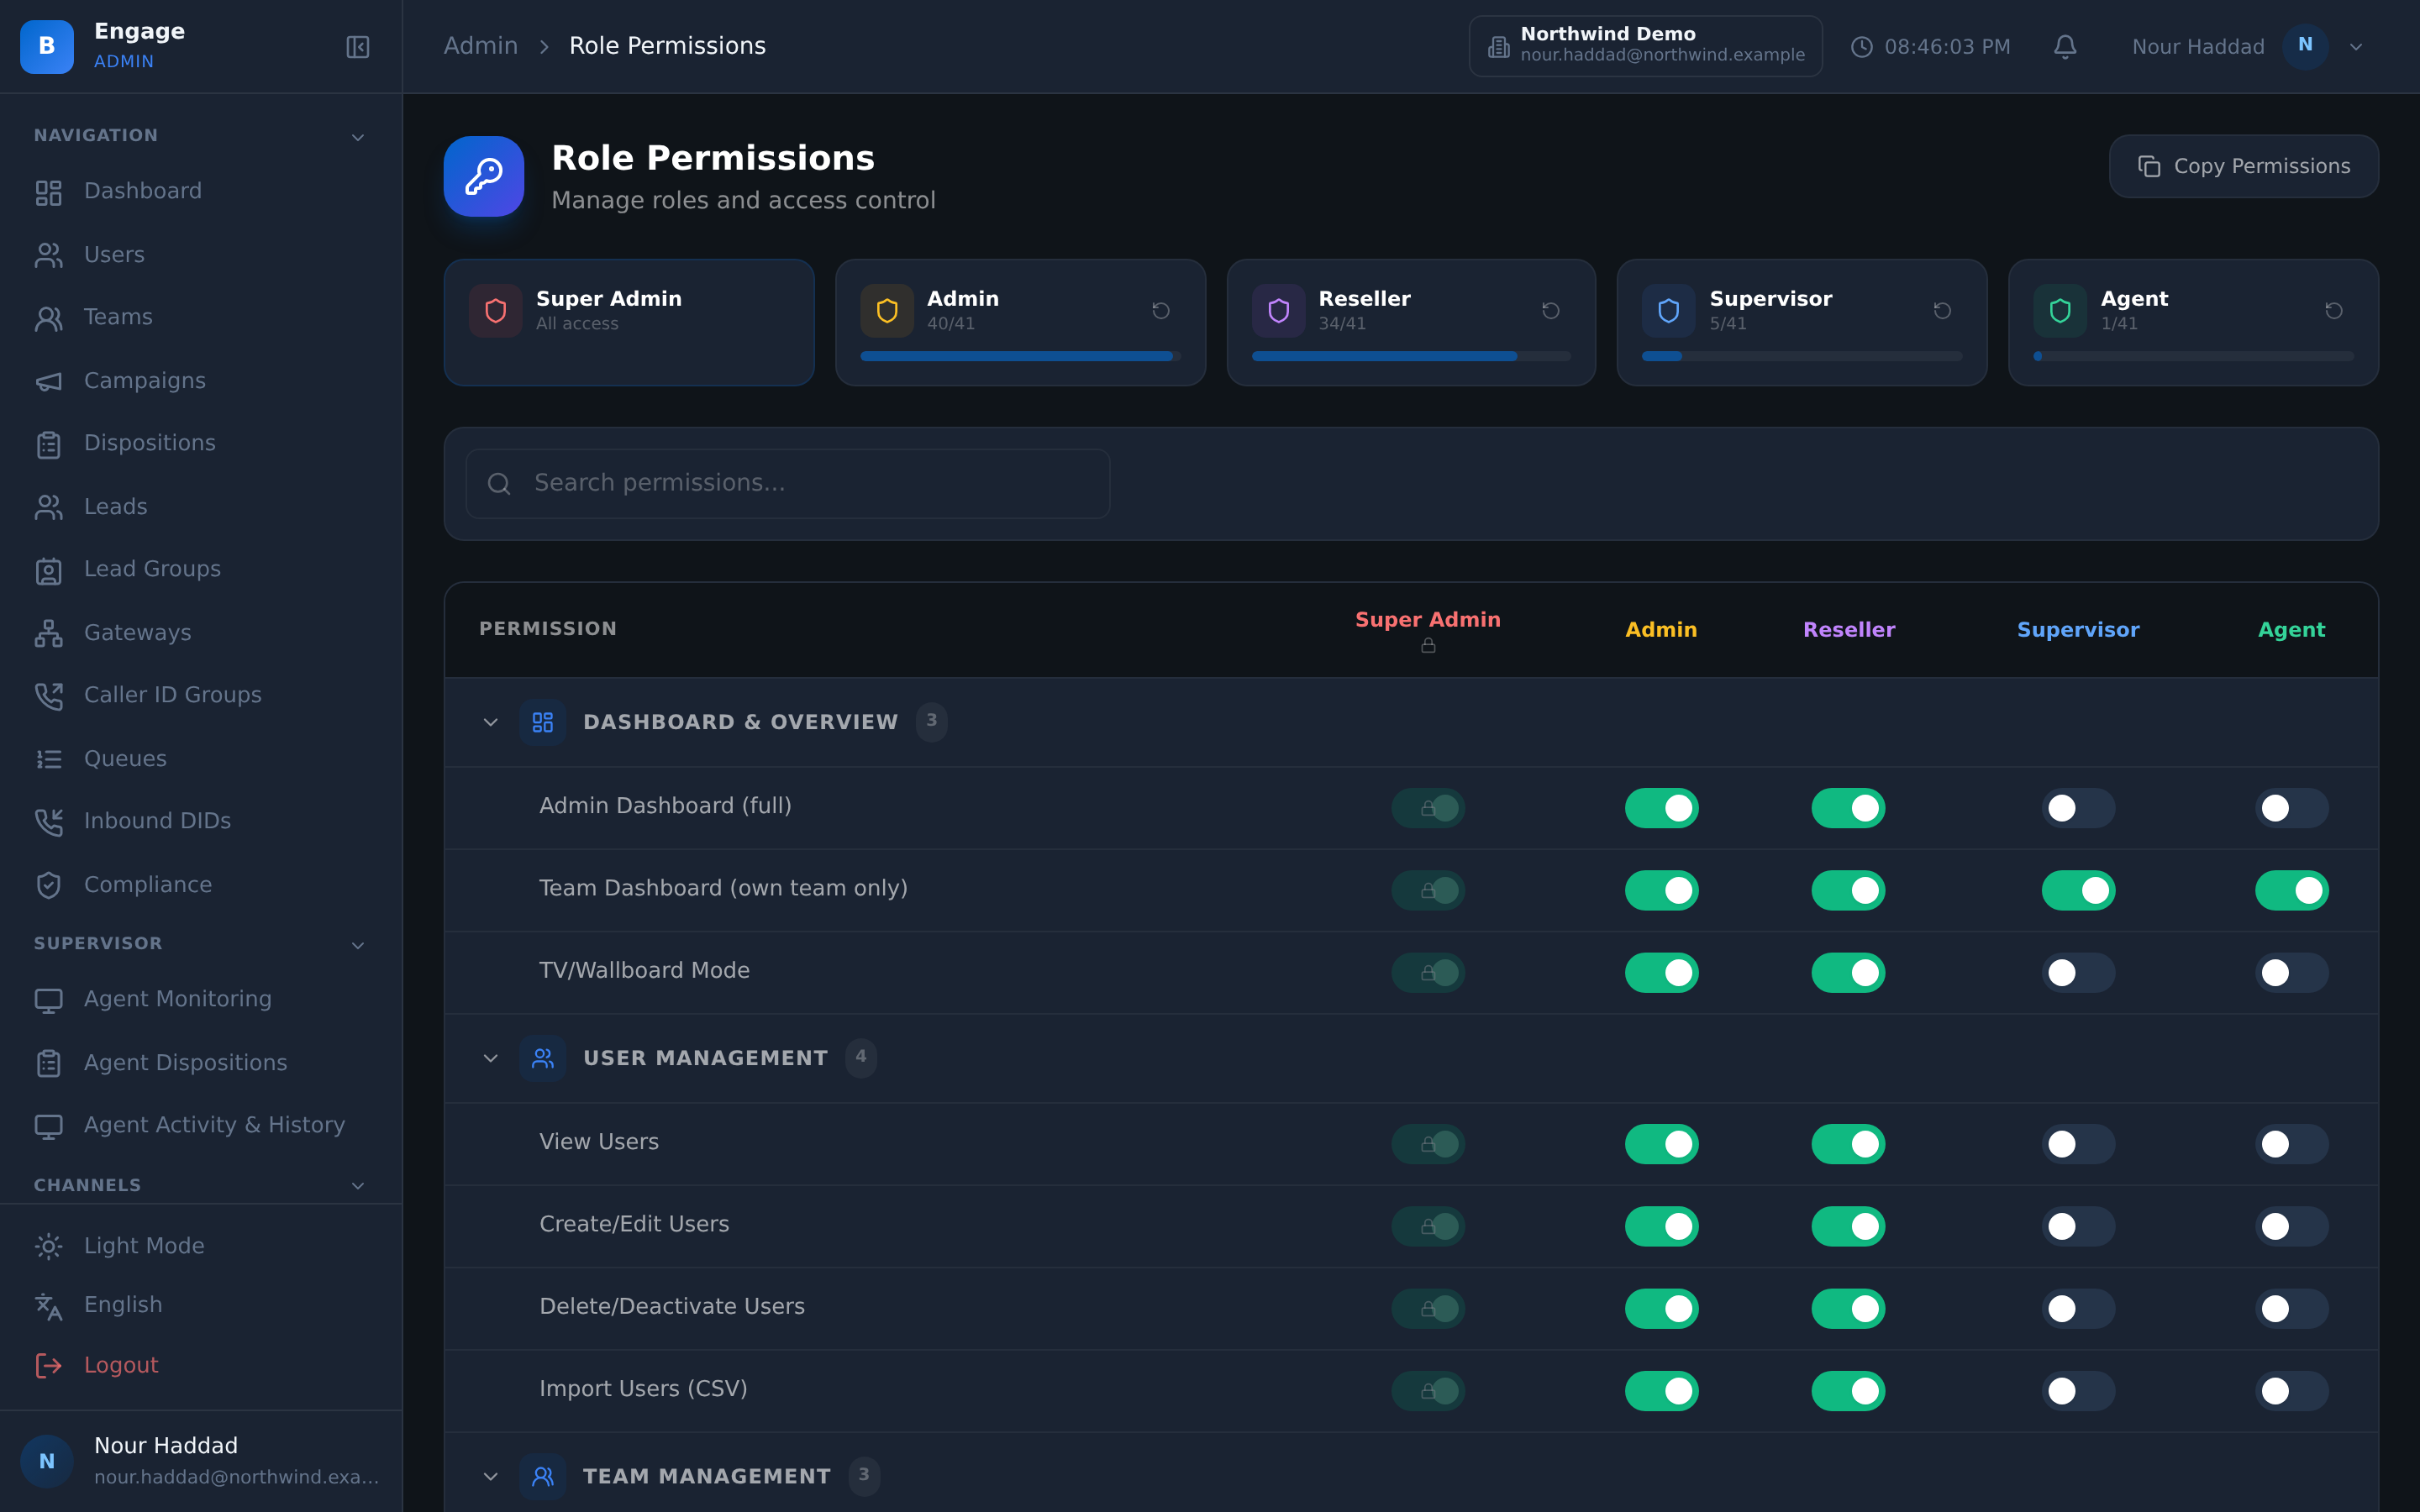
Uma matriz de perfis por tenant com 11 categorias de permissão, 41 permissões e uma coluna por perfil. Um log de auditoria que registra o usuário e o endereço IP, chaves de API armazenadas com hash e restritas a um tenant, e isolamento de tenant em nível de linha em todos os serviços.
Teste grátis de 14 dias · crédito de IA gratuito para testar o agente de voz com IA · sem cartão
Resposta rápida
O que você recebe
Tudo em um espaço de trabalho
Uma matriz de perfis por tenant
11 categorias de permissão, 41 permissões e uma coluna por perfil, editáveis por tenant. O acesso é uma grade que você consegue ler, e não um nome de perfil em que você precisa confiar.
Perfis até o visualizador de agendamentos
Administrador da plataforma, administrador de parceiro, administrador, supervisor, líder de equipe, agente e visualizador de agendamentos. Os perfis restritos importam tanto quanto os amplos.
Acesso como usuário auditado
Os administradores da plataforma podem assumir a identidade de um usuário para reproduzir um problema, e isso fica registrado na auditoria. Acesso de suporte que deixa rastro.
Log de auditoria com IP
Um log de auditoria por tenant que registra a ação, o usuário e o endereço IP de origem. Na hora da revisão, a pergunta é quem e de onde — e as duas coisas ficam registradas.
Chaves de API com hash e restritas ao tenant
As chaves de API são armazenadas com hash e restritas ao seu tenant. Um banco de dados vazado não entrega chaves funcionais, e uma chave não alcança outro tenant.
Criptografia de segredos de canal por tenant
Os segredos de canal são criptografados por tenant, então as credenciais de WhatsApp ou da operadora de um tenant não são protegidas pela mesma chave que as de todos os outros.
Ocultação de dados pessoais (PII) nas transcrições
Os dados pessoais são ocultados nas transcrições, então um número de cartão falado em uma chamada não fica em texto puro em um registro pesquisável.
Proteção contra injeção de CSV nas exportações
As exportações são protegidas contra injeção de CSV, então um valor malicioso em um campo de lead não vira uma fórmula executada quando alguém abre o arquivo.
Isolamento de tenant em nível de linha
O isolamento de tenants é aplicado em nível de linha em todos os serviços, e não filtrado na interface. Um filtro esquecido em uma tela não consegue vazar as linhas de outro tenant.
Escopo por parceiro
Os administradores de parceiro veem apenas os tenants que possuem. A visão de um revendedor termina na sua própria carteira de clientes.
Limite de tentativas de login
As tentativas de login têm limite de frequência — o controle barato que faz o credential stuffing deixar de valer a pena.
Redefinição e recuperação de senha
Os fluxos de redefinição e recuperação de senha já vêm integrados, então a recuperação de conta não depende de alguém resolvendo manualmente pelo e-mail.
Os perfis
Sete perfis, inclusive os mais restritos
Cada um deles é uma coluna que você pode editar na matriz de permissões do seu próprio tenant.
Administrador da plataforma
Opera a própria plataforma. Pode assumir a identidade de um usuário de tenant, e cada acesso desse tipo é auditado.
Administrador de parceiro
Gerencia uma carteira de tenants. Vê apenas os tenants que possui, nunca o restante da plataforma.
Administrador
Gerencia um tenant: campanhas, usuários, números, integrações e configurações.
Supervisor
Gerencia a operação: monitoramento, filas, relatórios e a visão ao vivo.
Líder de equipe
Um supervisor mais restrito, limitado à própria equipe.
Agente
Faz e recebe chamadas na estação de trabalho do agente. Nada mais.
Visualizador de agendamentos
Vê os agendamentos e nada mais. Para quem está na recepção e nunca deve chegar a uma campanha.
O single sign-on (SSO) já está disponível via OIDC ou SAML, com provisionamento de usuários por SCIM a partir do provedor de identidade de cada empresa; o acesso é por usuário, com permissões por perfil e chaves de API. O login multifator está disponível, junto com uma lista de IPs permitidos e o tempo limite de inatividade.
Log de auditoria
Quem fez, e de qual endereço
O log de auditoria é por tenant e registra a ação, o usuário por trás dela e o endereço IP de origem. Essa terceira parte é a que as pessoas esquecem de pedir — e depois precisam.
O acesso como usuário fica no mesmo log. Um administrador da plataforma pode entrar na sessão de um usuário para reproduzir um problema — que é como o suporte realmente acontece —, e o fato de ter feito isso fica registrado, e não na memória de alguém.
- Log de auditoria por tenant com o usuário e o endereço IP em cada registro
- O acesso como usuário por administradores da plataforma é auditado
- Ações de correção e ações administrativas entram no mesmo registro
- Limite de tentativas de login, além de fluxos de redefinição e recuperação de senha
Chaves e segredos
Com hash em repouso, restritas a um tenant
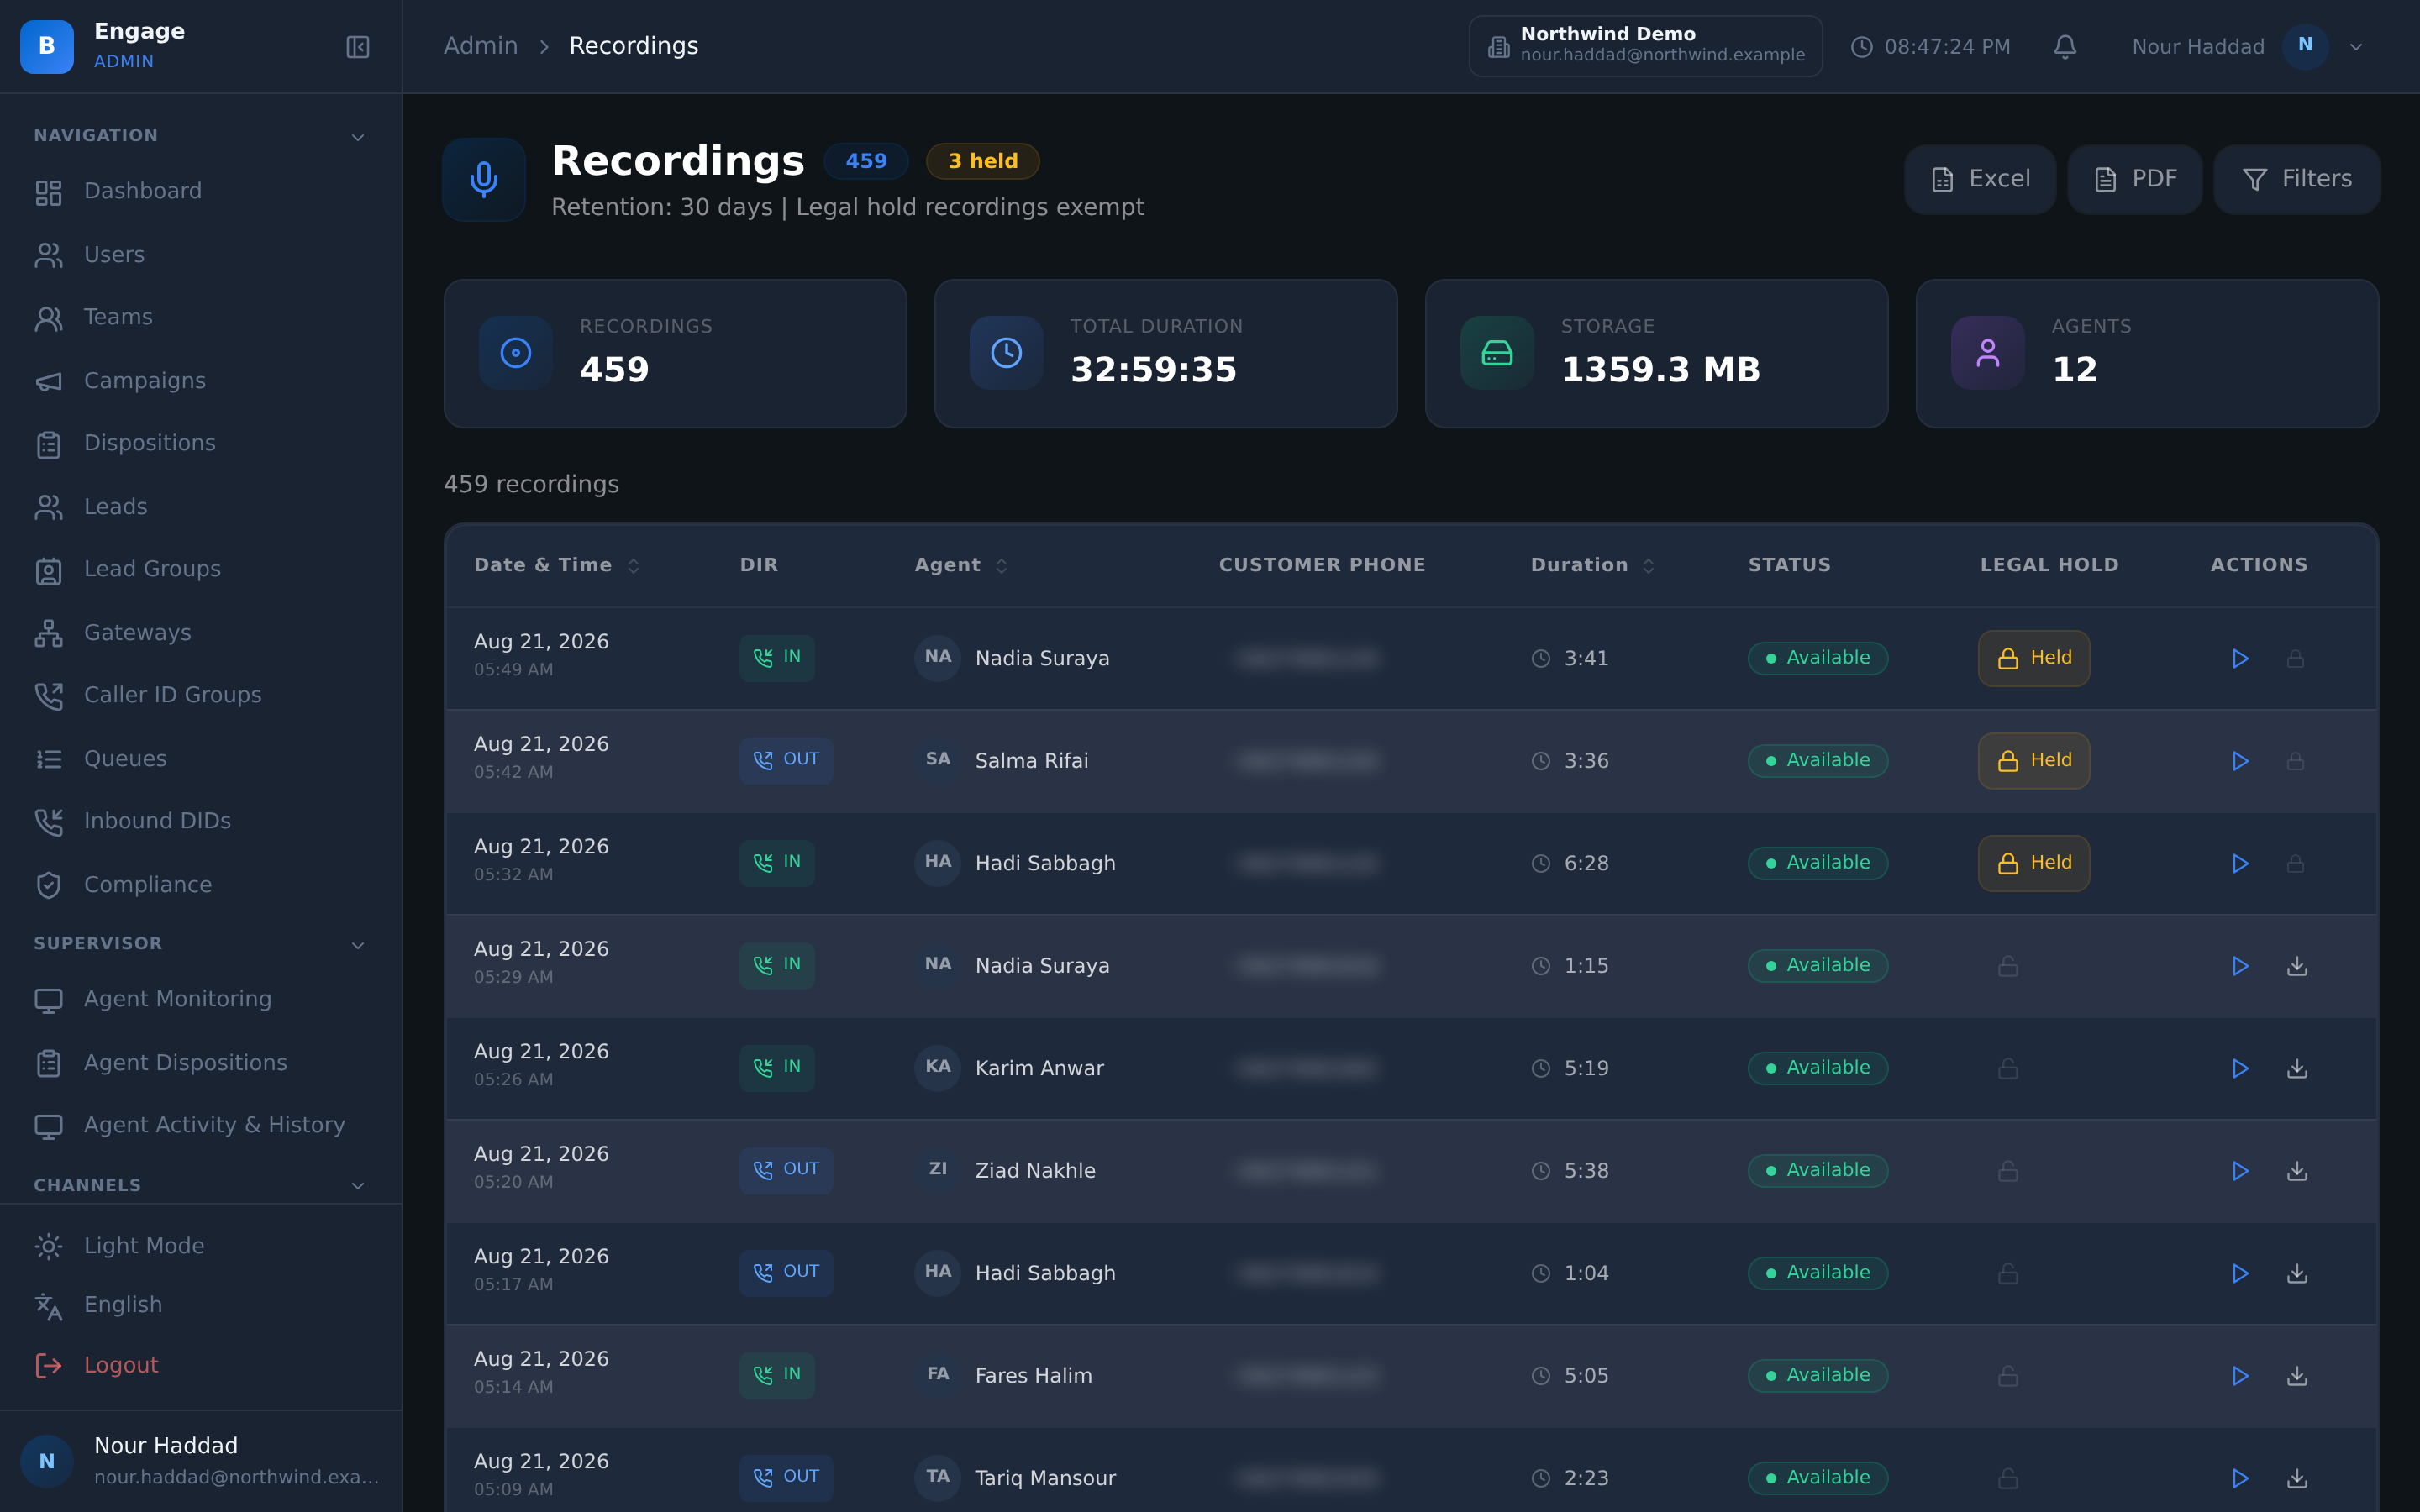
As chaves de API são armazenadas com hash e restritas ao tenant que as criou. Nenhuma das duas metades é opcional. O hash significa que uma cópia do banco de dados não é um conjunto de credenciais funcionais; a restrição significa que uma chave que vaze não consegue entrar em outro tenant.
Os segredos de canal recebem criptografia por tenant, então as credenciais de operadora ou de mensageria de um cliente não compartilham proteção com o restante da plataforma. As transcrições têm os dados pessoais (PII) ocultados, e as exportações são protegidas contra injeção de CSV.
- Chaves de API com hash em repouso e restritas ao seu tenant
- Criptografia de segredos de canal por tenant
- Ocultação de dados pessoais (PII) nas transcrições
- Proteção contra injeção de CSV nas exportações
Como ele se compara
| Perfis como rótulos fixos | Segurança e acesso no DialerBee | |
|---|---|---|
| Definição de acessos | Três ou quatro perfis fixos | Uma matriz por tenant com 11 categorias de permissão, 41 permissões e uma coluna por perfil |
| Acesso do suporte | Alguém pega uma senha emprestada | Acesso como usuário por administradores da plataforma, registrado na auditoria |
| A trilha de auditoria | Uma lista de ações sem contexto | Log de auditoria por tenant registrando o usuário e o endereço IP |
| Chaves de API | Armazenadas de forma que possam ser exibidas novamente | Com hash em repouso e restritas ao tenant |
| Separação de tenants | Um filtro na interface | Isolamento de tenant em nível de linha em todos os serviços |
| Visibilidade do revendedor | Tudo ou nada | Os administradores de parceiro veem apenas os tenants que possuem |
Perguntas frequentes
O que é Segurança e Acesso no DialerBee?+
É a parte de controle de acesso da plataforma: uma matriz de perfis por tenant com 11 categorias de permissão, 41 permissões e uma coluna por perfil, um log de auditoria que registra o usuário e o endereço IP, chaves de API com hash em repouso e restritas ao seu tenant, criptografia de segredos de canal por tenant, ocultação de dados pessoais (PII) nas transcrições e isolamento de tenant em nível de linha em todos os serviços.
Quais perfis existem?+
Administrador da plataforma, administrador de parceiro, administrador, supervisor, líder de equipe, agente e visualizador de agendamentos. O visualizador de agendamentos é propositalmente restrito, para quem deve ver os agendamentos e nunca chegar a uma campanha.
Vocês oferecem login único (SSO)?+
O single sign-on (SSO) já está disponível via OIDC ou SAML, com provisionamento de usuários por SCIM a partir do provedor de identidade de cada empresa; o acesso é por usuário, com permissões por perfil e chaves de API.
Há autenticação de dois fatores?+
O login multifator está disponível, junto com uma lista de IPs permitidos e o tempo limite de inatividade. O login também é protegido por limite de tentativas, com fluxos de redefinição e recuperação de senha.
A equipe de suporte pode ver meus dados?+
Os administradores da plataforma podem assumir a identidade de um usuário para reproduzir um problema, e cada acesso desse tipo é registrado no log de auditoria com o usuário e o endereço IP. O acesso acontece por um caminho registrado, e não por uma senha compartilhada.
Como os tenants são mantidos separados?+
O isolamento de tenants é aplicado em nível de linha dentro de cada serviço, e não por um filtro na interface. Além disso, os administradores de parceiro veem apenas os tenants que possuem, então a visão de um revendedor termina na sua própria carteira de clientes.
Como as chaves de API são armazenadas?+
Com hash em repouso e restritas ao tenant que as possui. Uma chave não pode ser lida de volta a partir da plataforma e não alcança os dados de outro tenant.
O que protege os dados que acabam em um arquivo ou em uma transcrição?+
As transcrições têm os dados pessoais (PII) ocultados, então dados pessoais falados em uma chamada não ficam em texto puro. As exportações são protegidas contra injeção de CSV, então um valor malicioso em um campo de lead não é executado como fórmula quando o arquivo é aberto.
Percorra a matriz de perfis e o log de auditoria em um tenant de demonstração
Uma apresentação guiada de 30 minutos em um tenant de demonstração, em inglês ou árabe.