الأمن والوصول
يمكنك الوصول إلى المعلومات التي يمكنك قراءتها خارج الشبكة
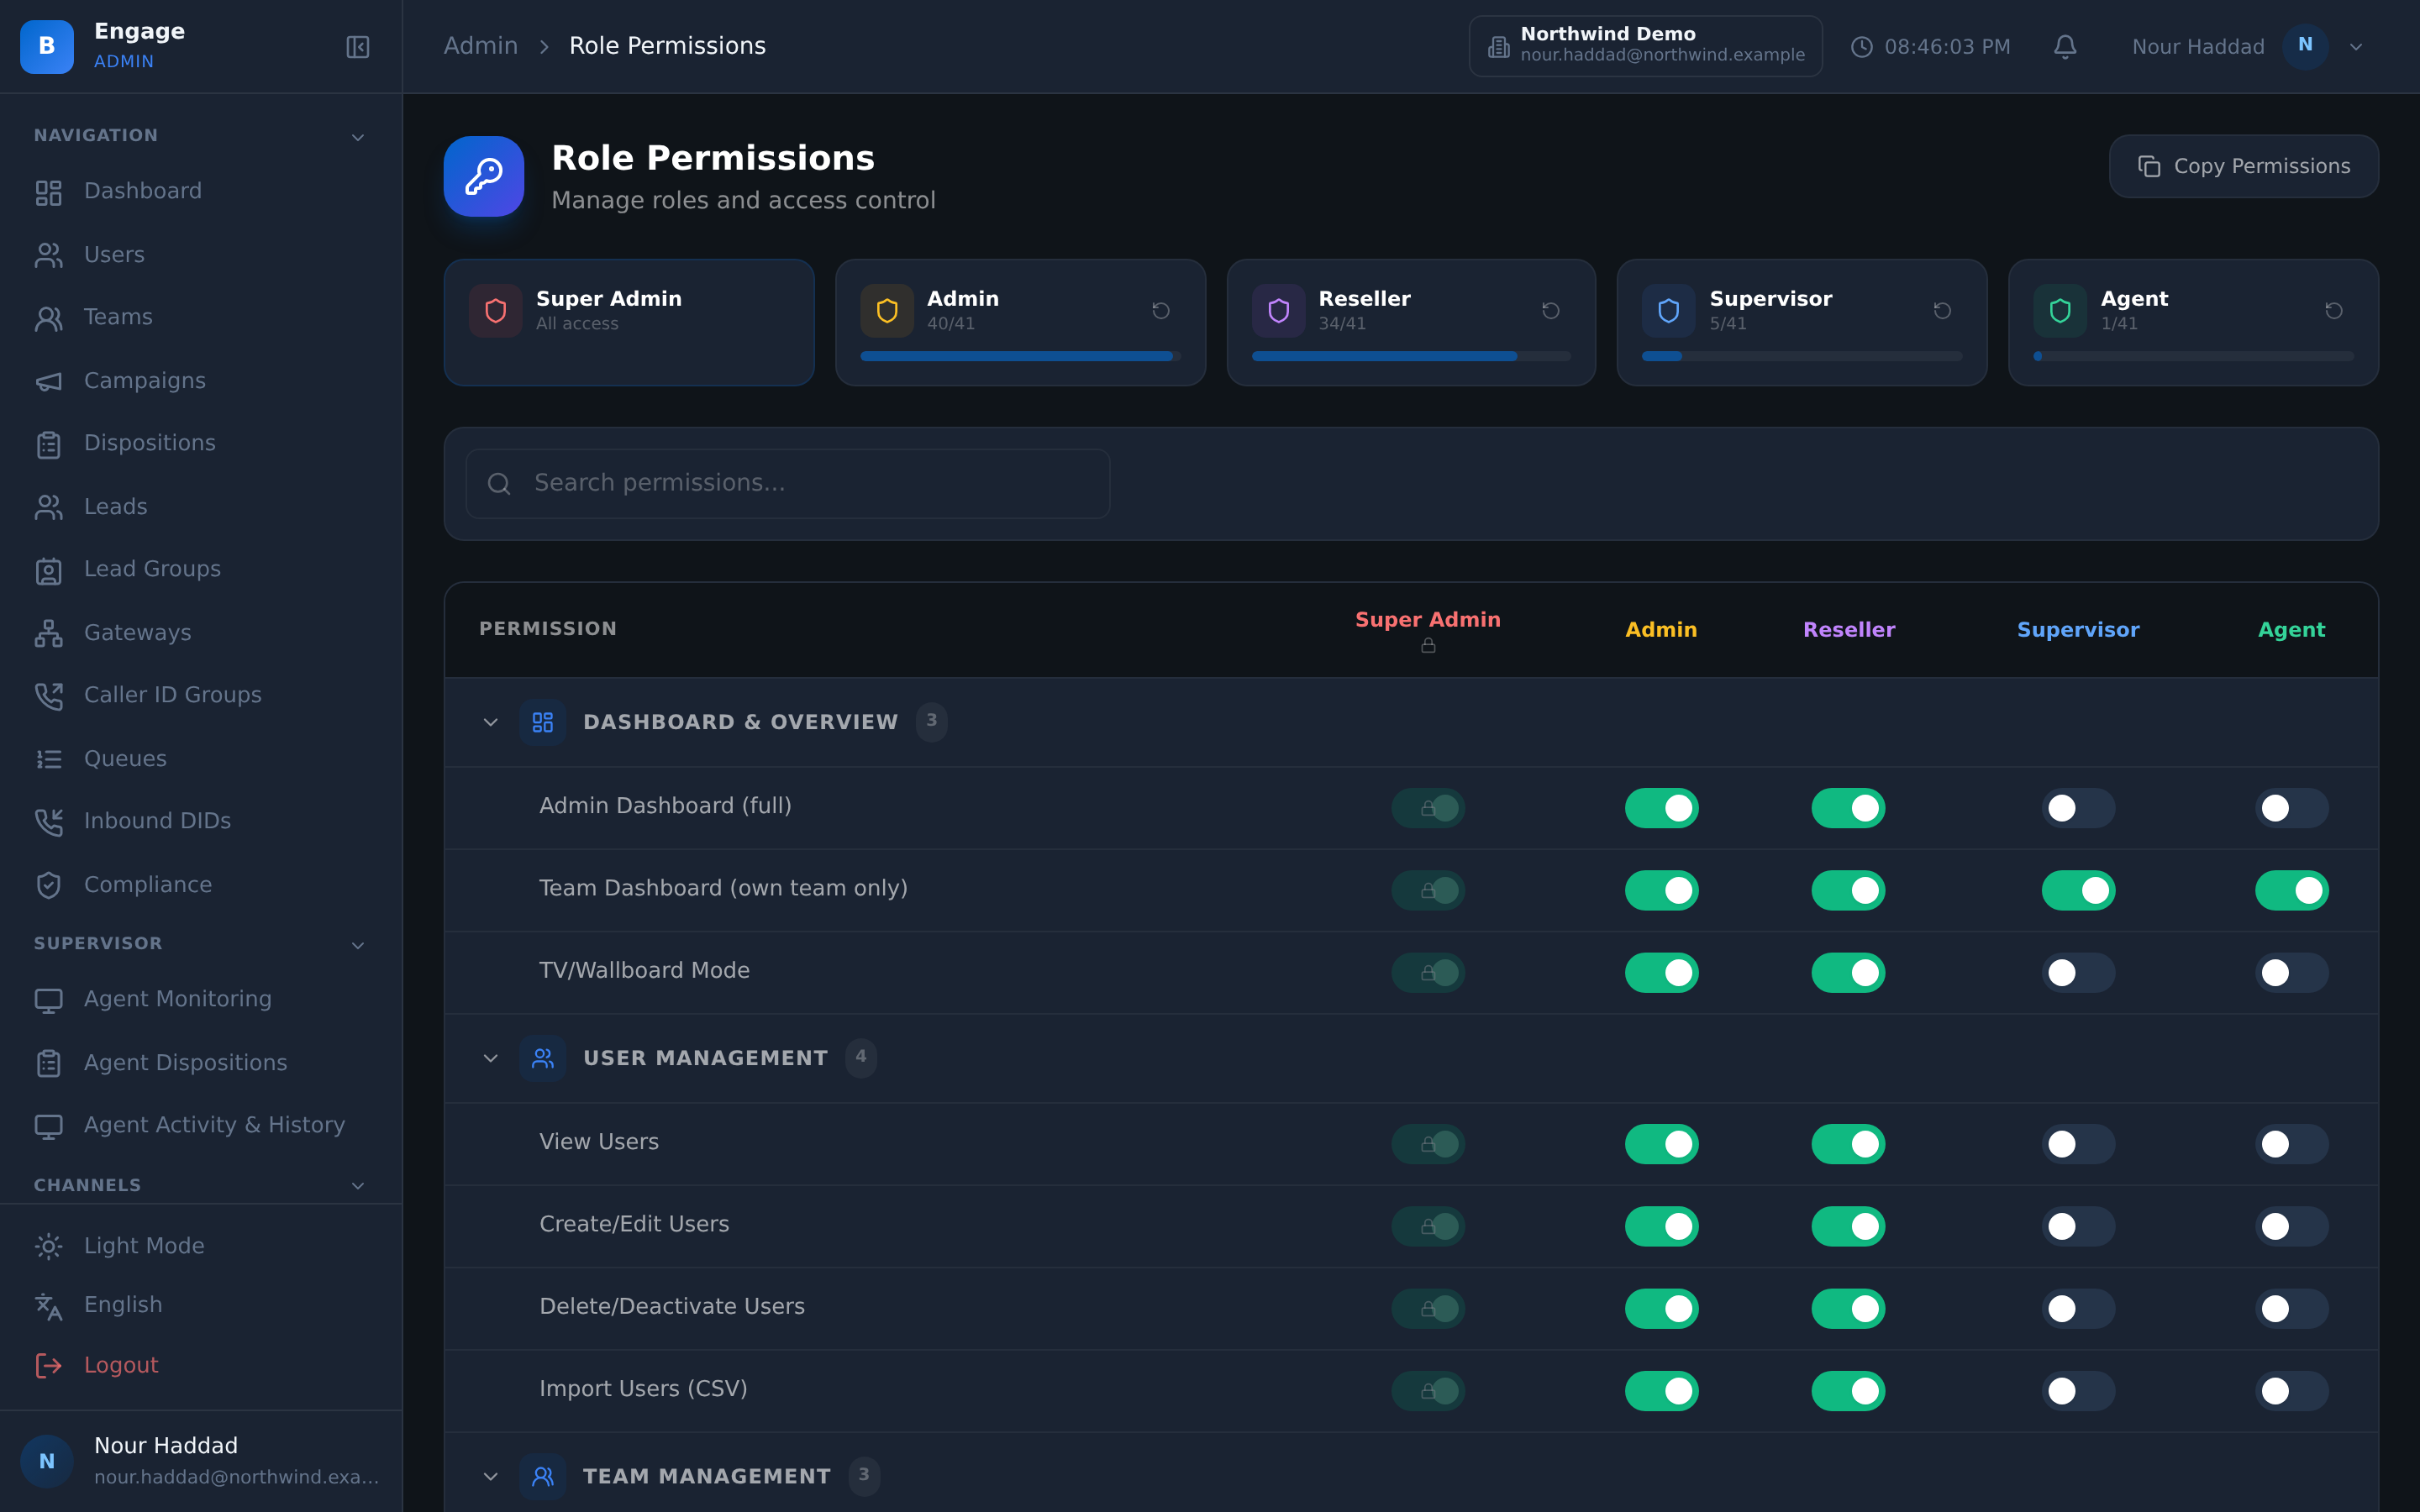
مصفوفة أدوار لكل مستأجر تتضمن 11 فئة صلاحيات، و41 صلاحية، وعمودًا واحدًا لكل دور. سجل تدقيق يسجل المستخدم وعنوان IP الخاص به، ومفاتيح واجهة برمجة API مشفرة أثناء التخزين ومحددة النطاق لمستأجر واحد، وعزل المستأجر على مستوى الصف في كل خدمة.
تجربة مجانية لمدة 14 يومًا · لا حاجة لبطاقة ائتمان
إجابة سريعة
ما ستحصل عليه
كل شيء في مساحة عمل واحدة
مصفوفة أدوار لكل مستأجر
11 فئة صلاحيات، 41 صلاحية، وعمود واحد لكل دور، يتم تعديله لكل مستأجر. الوصول عبارة عن جدول يمكنك قراءته، وليس مجرد اسم دور عليك الوثوق به.
الأدوار وصولاً إلى حجز المشاهد
مسؤول المنصة، مسؤول الشركاء، المسؤول، المشرف، قائد الفريق، الوكيل، وعارض الحجوزات. الأدوار المحددة لا تقل أهمية عن الأدوار العامة.
انتحال الشخصية المدقق
يستطيع مسؤولو المنصة انتحال شخصية مستخدم لإعادة إنتاج المشكلة، ويتم تسجيل عملية انتحال الشخصية في سجل التدقيق. يُدعم الوصول الذي يترك أثراً.
سجل التدقيق مع عنوان IP
سجل تدقيق خاص بكل مستأجر يسجل الإجراء والمستخدم وعنوان IP الذي صدر منه. السؤال المطروح عند المراجعة هو: من قام بالإجراء ومن أين؟ ويتم تسجيل كلا الأمرين.
مفاتيح API مشفرة ومحددة النطاق للمستأجر
تُشفّر مفاتيح واجهة API أثناء التخزين وتُحدد نطاقها للمستخدم. لا تُسلّم قاعدة البيانات المُسرّبة مفاتيح صالحة، ولا يمكن للمفتاح الوصول إلى مستخدم آخر.
تشفير أسرار القناة لكل مستأجر
يتم تشفير أسرار القناة لكل مستأجر على حدة، لذلك فإن بيانات اعتماد WhatsApp أو بيانات اعتماد شركة الاتصالات الخاصة بأحد المستأجرين لا تتم حمايتها بنفس المفتاح الذي تتم به حماية بيانات اعتماد الآخرين.
تنقيح المعلومات الشخصية في النصوص
يتم تنقيح البيانات الشخصية في النصوص المكتوبة، لذا فإن رقم البطاقة الذي يتم التحدث به في مكالمة لا يظهر كنص عادي في سجل قابل للبحث.
سلامة حقن CSV في الصادرات
يتم تأمين عمليات التصدير ضد حقن ملفات CSV، بحيث لا يمكن أن تصبح قيمة ضارة في حقل رئيسي صيغة يتم تشغيلها عندما يقوم شخص ما بفتح الملف.
عزل المستأجرين على مستوى الصف
يتم تطبيق عزل المستأجرين على مستوى الصف في كل خدمة، وليس عن طريق التصفية في الواجهة. لا يمكن لفلتر مفقود في شاشة ما أن يُسرب صفوف مستأجر آخر.
تحديد نطاق الشراكة
لا يرى مديرو الشركاء سوى المستأجرين الذين يملكونهم. أما رؤية الموزع فتقتصر على قاعدة عملائه الخاصة.
تحديد معدل تسجيل الدخول
يتم تحديد معدل محاولات تسجيل الدخول، وهو إجراء تحكم بسيط يمنع حشو بيانات الاعتماد من أن يكون ذا قيمة لأي شخص.
إعادة تعيين كلمة المرور واستعادتها
تم دمج عمليات إعادة تعيين كلمة المرور واستعادة كلمة المرور المفقودة، لذا فإن استعادة الحساب لا تتطلب المرور عبر صندوق البريد الوارد الخاص بشخص ما يدويًا.
الأدوار
سبعة أدوار، بما في ذلك الضيقة منها
كل واحد من هذه العناصر عبارة عن عمود يمكنك تعديله في مصفوفة الأذونات الخاصة بمستأجرك.
مسؤول المنصة
يدير المنصة نفسها. يمكنه انتحال شخصية مستخدم مستأجر، ويتم تدقيق كل عملية انتحال شخصية.
مسؤول الشريك
يدير سجلًا للمستأجرين. لا يرى إلا المستأجرين الذين يملكهم، ولا يرى أبدًا بقية المنصة.
مسؤل
يدير مستأجرًا واحدًا: الحملات، والمستخدمين، والأرقام، وعمليات التكامل، والإعدادات.
مشرف
يدير العمليات في الطابق: المراقبة، قوائم الانتظار، إعداد التقارير، والعرض المباشر.
قائد الفريق
مشرف ذو نطاق أضيق، يقتصر عمله على فريقه الخاص.
عامل
يستقبل ويجري المكالمات من جهاز الكمبيوتر الخاص بالوكيل. لا شيء أكثر من ذلك.
عارض الحجوزات
يتولى أمر الحجوزات فقط. هذا الشخص الذي يعمل في مكتب الاستقبال لا ينبغي له أبدًا أن يطلع على أي حملة تسويقية.
يُعدّ تسجيل الدخول الموحد أحد الخطط المستقبلية؛ أما اليوم، فيتمّ الوصول لكل مستخدم على حدة باستخدام صلاحيات الأدوار ومفاتيح واجهة API. ومن المخطط أيضاً تفعيل تسجيل الدخول متعدد العوامل.
سجل التدقيق
من فعلها؟ ومن أي عنوان؟
يُسجّل سجل التدقيق لكل مستأجر، ويتضمن تفاصيل الإجراء، والمستخدم الذي قام به، وعنوان IP الخاص به. هذا الجزء الثالث هو ما يغفل عنه المستخدمون، ثم يحتاجون إليه.
يتم تسجيل انتحال الهوية في نفس السجل. يستطيع مسؤول النظام الدخول إلى جلسة المستخدم لإعادة إنتاج المشكلة، وهي الطريقة التي يتم بها تقديم الدعم فعليًا، ويتم تدوين حقيقة قيامه بذلك بدلاً من تذكرها.
- سجل تدقيق لكل مستأجر مع اسم المستخدم وعنوان IP في كل إدخال
- يتم تدقيق حالات انتحال الهوية من قبل مسؤولي المنصة
- تُسجل إجراءات المعالجة والإجراءات الإدارية في نفس السجل.
- تحديد معدل تسجيل الدخول، بالإضافة إلى إعادة تعيين كلمة المرور واستعادة كلمة المرور المفقودة
مُجزأ في حالة سكون، يقتصر على مستأجر واحد
تُشفّر مفاتيح واجهة API أثناء التخزين، ويُحدد نطاقها للمستأجر الذي أنشأها. كلا الجزأين إلزامي. التشفير يعني أن نسخة قاعدة البيانات ليست مجموعة بيانات اعتماد صالحة؛ أما تحديد النطاق فيعني أن المفتاح الذي يتسرب لا يمكنه الوصول إلى مستأجر آخر.
تُشفّر بيانات القنوات السرية لكل مستخدم على حدة، بحيث لا تتشارك بيانات اعتماد مزود الخدمة أو المراسلة الخاصة بأحد العملاء في الحماية مع بقية المنصة. وتُحجب المعلومات الشخصية الحساسة من النصوص، وتُحصّن عمليات التصدير ضد هجمات حقن ملفات CSV.
- يتم تشفير مفاتيح واجهة API أثناء الراحة وتحديد نطاقها للمستأجر الخاص بها.
- تشفير أسرار القناة لكل مستأجر
- تنقيح المعلومات الشخصية في النصوص
- سلامة حقن CSV في الصادرات
كيف ذلك يقارن
| الأدوار كعلامات ثابتة | أمان ووصول DialerBee | |
|---|---|---|
| تحديد الوصول | ثلاثة أو أربعة أدوار ثابتة | مصفوفة لكل مستأجر تتضمن 11 فئة من فئات الأذونات، و41 إذنًا، وعمود واحد لكل دور |
| الوصول إلى الدعم | شخص ما يستعير كلمة مرور | انتحال شخصية من قبل مسؤولي المنصة، تم توثيقه في تقرير التدقيق |
| سجل التدقيق | قائمة إجراءات بدون سياق | سجل تدقيق لكل مستأجر يسجل اسم المستخدم وعنوان IP الخاص به |
| مفاتيح واجهة API | تم تخزينها حتى يمكن عرضها مرة أخرى | يتم تجزئتها في حالة السكون وتحديد نطاقها للمستأجر |
| انفصال المستأجرين | مرشح في الواجهة | عزل المستأجر على مستوى الصف في كل خدمة |
| رؤية الموزعين | كل شيء أو لا شيء | لا يرى مديرو الشركاء سوى المستأجرين الذين يملكونهم |
الأسئلة الشائعة
ما المقصود بالأمان والوصول في DialerBee ؟+
إنه جانب التحكم في الوصول في النظام الأساسي: مصفوفة أدوار لكل مستأجر تتكون من 11 فئة أذونات، و41 إذنًا، وعمود واحد لكل دور، وسجل تدقيق يسجل المستخدم وعنوان IP، ومفاتيح API مشفرة في حالة السكون ومحددة النطاق لمستأجرها، وتشفير أسرار القناة لكل مستأجر، وتنقيح معلومات التعريف الشخصية في النصوص، وعزل المستأجر على مستوى الصف في كل خدمة.
ما هي الأدوار الموجودة؟+
مسؤول المنصة، مسؤول الشركاء، المسؤول، المشرف، قائد الفريق، الوكيل، وعارض الحجوزات. عارض الحجوزات محدود النطاق عمدًا، ليقتصر دوره على رؤية الحجوزات فقط دون الوصول إلى أي حملة إعلانية.
هل تدعمون تسجيل الدخول الموحد؟+
يُعدّ تسجيل الدخول الموحد أحد الخطط المستقبلية؛ أما اليوم، فيتمّ منح صلاحيات الوصول لكل مستخدم على حدة، وذلك باستخدام صلاحيات الأدوار ومفاتيح واجهة API. من المفيد طرح هذه المسألة مبكراً إذا تطلّب الأمر ذلك في مراجعة الأمان الخاصة بك.
هل يوجد نظام مصادقة ثنائية؟+
من المخطط تطبيق نظام تسجيل الدخول متعدد العوامل. أما اليوم، فيتم حماية تسجيل الدخول عن طريق تحديد معدل الوصول، مع توفير خيارات إعادة تعيين كلمة المرور واستعادة كلمة المرور المفقودة.
هل يمكن لموظفي الدعم الاطلاع على بياناتي؟+
يستطيع مسؤولو المنصة انتحال شخصية مستخدم لإعادة إنتاج المشكلة، ويتم تسجيل كل عملية انتحال في سجل التدقيق مع اسم المستخدم وعنوان IP الخاص به. ويتم الوصول عبر مسار مسجل بدلاً من كلمة مرور مشتركة.
كيف يتم فصل المستأجرين؟+
يتم تطبيق عزل المستأجرين على مستوى كل صف داخل كل خدمة، وليس عن طريق فلتر في واجهة المستخدم. كما لا يرى مديرو الشركاء إلا المستأجرين الذين يملكونهم، لذا فإن رؤية الموزع تقتصر على قاعدة عملائه فقط.
كيف يتم تخزين مفاتيح واجهة API ؟+
يتم تشفير البيانات المخزنة وحصر نطاقها على المستأجر الذي يملكها. لا يمكن قراءة المفتاح من المنصة ولا يمكنه الوصول إلى بيانات مستأجر آخر.
ما الذي يحمي البيانات التي ينتهي بها المطاف في ملف أو نسخة مكتوبة؟+
تُحجب المعلومات الشخصية من النصوص المكتوبة، فلا تُترك البيانات الشخصية المنطوقة في المكالمة كنص عادي. كما تُؤمَّن عمليات التصدير ضد هجمات حقن ملفات CSV، بحيث لا يمكن تنفيذ قيمة ضارة في حقل بيانات المستخدم كصيغة عند فتح الملف.
قم باستعراض مصفوفة الأدوار وسجل التدقيق على مستأجر تجريبي
جولة تعريفية مدتها 30 دقيقة على نموذج مستأجر، باللغة الإنجليزية أو العربية.