سیکیورٹی اور رسائی
سیکیورٹی اور رسائی کنٹرول: رسائی جو آپ گرڈ سے پڑھ سکیں
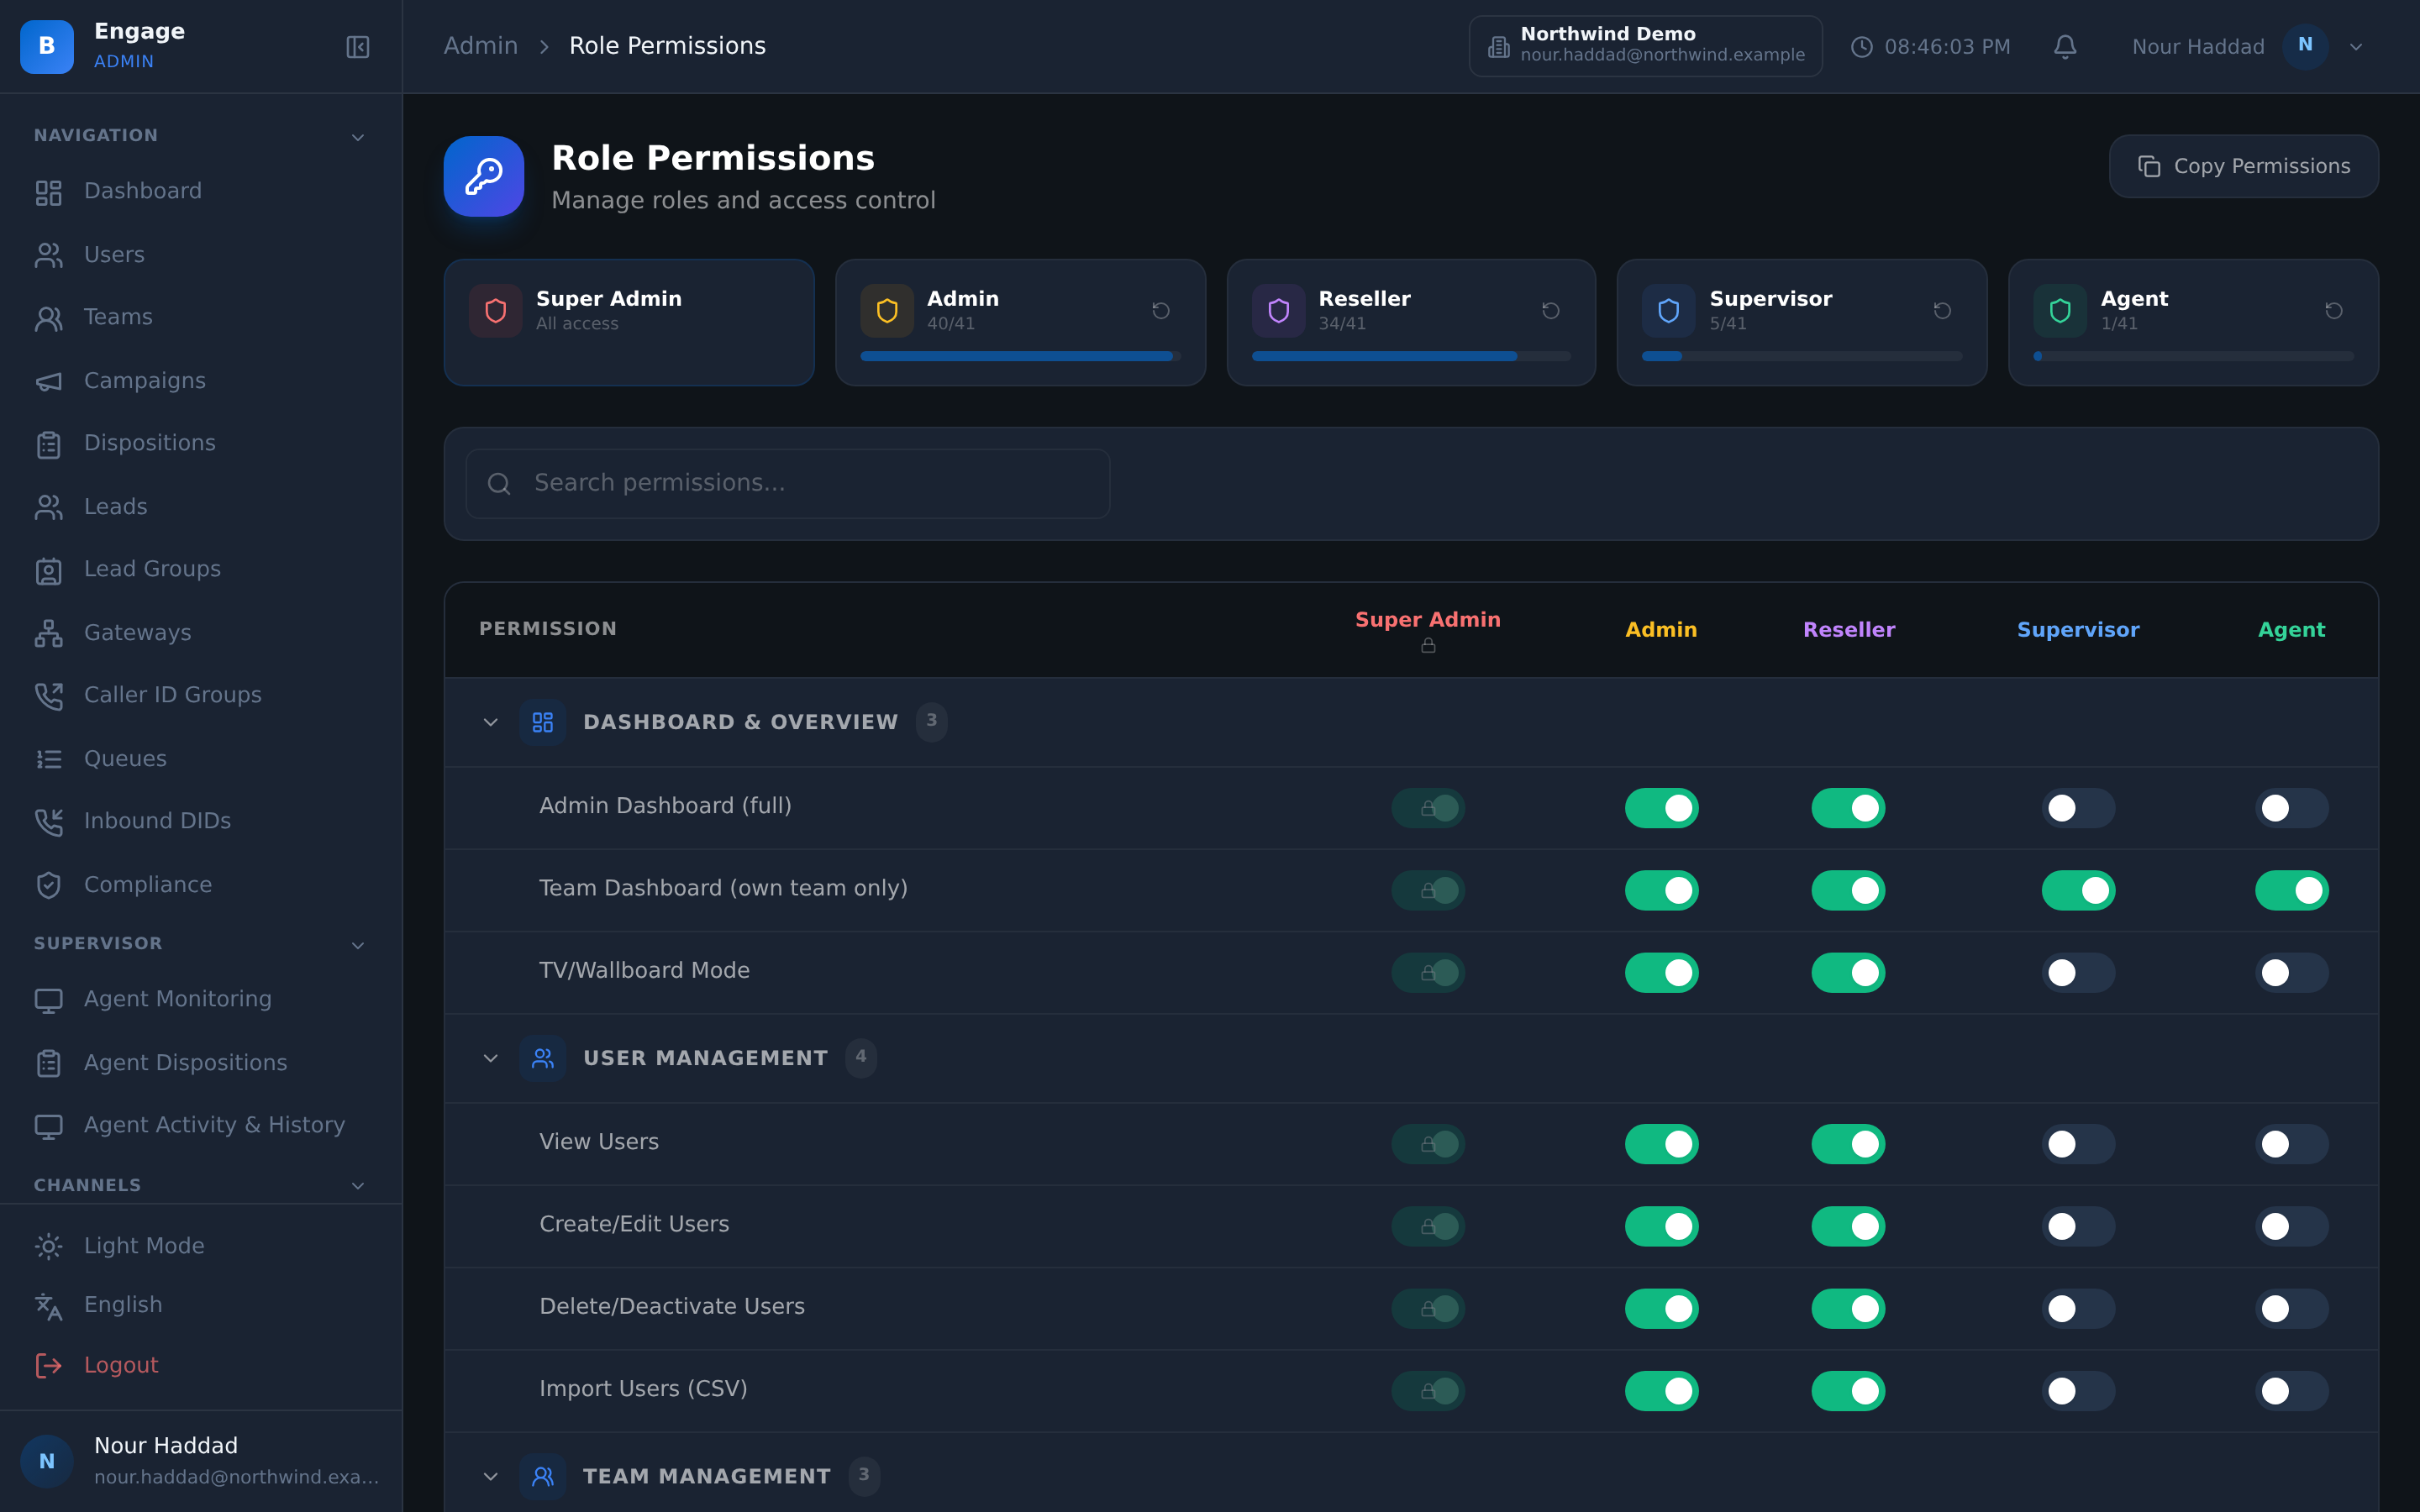
ہر ٹیننٹ کے لیے رول میٹرکس، جس میں 11 پرمیشن کیٹیگریز، 41 پرمیشنز اور ہر رول کا ایک کالم ہے۔ صارف اور IP ایڈریس ریکارڈ کرنے والا آڈٹ لاگ، محفوظ حالت میں ہیش شدہ اور ایک ٹیننٹ تک محدود API کیز، اور ہر سروس میں قطار کی سطح (row-level) پر ٹیننٹ آئسولیشن۔
14 دن کا مفت ٹرائل · AI وائس ایجنٹ آزمانے کے لیے مفت AI کریڈٹ · کارڈ کی ضرورت نہیں
مختصر جواب
آپ کو کیا ملتا ہے
سب کچھ ایک ہی ورک اسپیس میں
ہر ٹیننٹ کے لیے رول میٹرکس
11 پرمیشن کیٹیگریز، 41 پرمیشنز اور ہر رول کا ایک کالم، ہر ٹیننٹ کے لیے الگ قابلِ ترمیم۔ رسائی ایک گرڈ ہے جسے آپ پڑھ سکتے ہیں، نہ کہ کوئی رول کا نام جس پر آپ کو بھروسہ کرنا پڑے۔
بکنگ ویوور تک کے رولز
پلیٹ فارم ایڈمن، پارٹنر ایڈمن، ایڈمن، سپروائزر، ٹیم لیڈ، ایجنٹ اور بکنگ ویوور۔ محدود رولز بھی اتنے ہی اہم ہیں جتنے وسیع رولز۔
آڈٹ شدہ نقالی
پلیٹ فارم ایڈمنز کسی مسئلے کو دہرانے کے لیے صارف کی نقالی کر سکتے ہیں، اور یہ نقالی آڈٹ میں درج ہوتی ہے۔ ایسی سپورٹ رسائی جو نشان چھوڑتی ہے۔
IP کے ساتھ آڈٹ لاگ
ہر ٹیننٹ کا آڈٹ لاگ جو کارروائی، صارف اور اُس IP ایڈریس کو ریکارڈ کرتا ہے جہاں سے وہ آئی۔ ریویو کے وقت سوال یہی ہوتا ہے کہ کس نے اور کہاں سے، اور دونوں ریکارڈ ہوتے ہیں۔
ہیش شدہ، ٹیننٹ تک محدود API کیز
API کیز محفوظ حالت میں ہیش شدہ اور اپنے ٹیننٹ تک محدود ہوتی ہیں۔ لیک ہونے والا ڈیٹا بیس کارآمد کیز حوالے نہیں کرتا، اور کوئی کی دوسرے ٹیننٹ تک نہیں پہنچ سکتی۔
چینل سیکرٹس کی ٹیننٹ کے لحاظ سے انکرپشن
چینل سیکرٹس ہر ٹیننٹ کے لیے الگ انکرپٹ ہوتے ہیں، اس لیے ایک ٹیننٹ کے WhatsApp یا کیریئر کریڈینشلز اُسی کی سے محفوظ نہیں ہوتے جس سے باقی سب کے۔
ٹرانسکرپٹس میں PII کا حذف
ٹرانسکرپٹس میں ذاتی ڈیٹا حذف کیا جاتا ہے، اس لیے کال پر بولا گیا کارڈ نمبر کسی قابلِ تلاش ریکارڈ میں سادہ متن کی صورت میں موجود نہیں رہتا۔
ایکسپورٹس پر CSV انجیکشن سے تحفظ
ایکسپورٹس کو CSV انجیکشن سے محفوظ بنایا جاتا ہے، اس لیے لیڈ فیلڈ میں موجود کوئی نقصان دہ ویلیو ایسا فارمولا نہیں بن سکتی جو فائل کھولنے پر چل جائے۔
قطار کی سطح پر ٹیننٹ آئسولیشن
ٹیننٹ آئسولیشن ہر سروس میں قطار کی سطح پر نافذ ہے، صرف انٹرفیس میں فلٹر نہیں۔ کسی ایک اسکرین میں فلٹر کی کمی دوسرے ٹیننٹ کی قطاریں لیک نہیں کر سکتی۔
پارٹنر کی حد بندی
پارٹنر ایڈمنز صرف اپنے ٹیننٹس دیکھتے ہیں۔ ری سیلر کا منظر اس کے اپنے کاروبار تک محدود رہتا ہے۔
لاگ اِن ریٹ لمٹنگ
لاگ اِن کی کوششوں پر ریٹ لمٹ ہے — یہ ایک سستا کنٹرول ہے جو کریڈینشل اسٹفنگ کو کسی کے وقت کے قابل نہیں رہنے دیتا۔
پاس ورڈ ری سیٹ اور ریکوری
پاس ورڈ ری سیٹ اور پاس ورڈ بھول جانے کے فلوز بلٹ اِن ہیں، اس لیے اکاؤنٹ ریکوری کسی کے ان باکس سے دستی طور پر نہیں گزرتی۔
رولز
سات رولز، محدود رولز سمیت
ان میں سے ہر ایک آپ کے اپنے ٹیننٹ کے پرمیشن میٹرکس میں ایک قابلِ ترمیم کالم ہے۔
پلیٹ فارم ایڈمن
خود پلیٹ فارم چلاتا ہے۔ کسی ٹیننٹ صارف کی نقالی کر سکتا ہے، اور ہر نقالی آڈٹ ہوتی ہے۔
پارٹنر ایڈمن
ٹیننٹس کا ایک مجموعہ چلاتا ہے۔ صرف اپنے ٹیننٹس دیکھتا ہے، باقی پلیٹ فارم کبھی نہیں۔
ایڈمن
ایک ٹیننٹ چلاتا ہے: کیمپینز، صارفین، نمبرز، انٹیگریشنز اور سیٹنگز۔
سپروائزر
فلور چلاتا ہے: مانیٹرنگ، قطاریں، رپورٹنگ اور لائیو ویو۔
ٹیم لیڈ
محدود سپروائزر، صرف اپنی ٹیم تک۔
ایجنٹ
ایجنٹ ڈیسک ٹاپ سے کالز وصول اور کرتا ہے۔ اس سے زیادہ کچھ نہیں۔
بکنگ ویوور
صرف بکنگز دیکھتا ہے اور کچھ نہیں۔ فرنٹ ڈیسک پر موجود اُس شخص کے لیے جسے کبھی کیمپین تک نہیں پہنچنا چاہیے۔
سنگل سائن آن آج OIDC یا SAML کے ذریعے دستیاب ہے، ہر کمپنی کے اپنے آئیڈینٹیٹی پرووائیڈر سے SCIM یوزر پروویژننگ کے ساتھ؛ رسائی فی صارف ہے، رول پرمیشنز اور API کیز کے ساتھ۔ ملٹی فیکٹر لاگ اِن دستیاب ہے، ساتھ ہی IP اجازت فہرست اور غیرفعالیت ٹائم آؤٹ بھی۔
آڈٹ لاگ
کس نے کیا، اور کس ایڈریس سے
آڈٹ لاگ ہر ٹیننٹ کے لیے الگ ہے اور کارروائی، اس کے پیچھے موجود صارف اور اُس IP ایڈریس کو ریکارڈ کرتا ہے جہاں سے وہ آئی۔ یہ تیسرا حصہ وہی ہے جسے لوگ مانگنا بھول جاتے ہیں اور پھر اس کی ضرورت پڑتی ہے۔
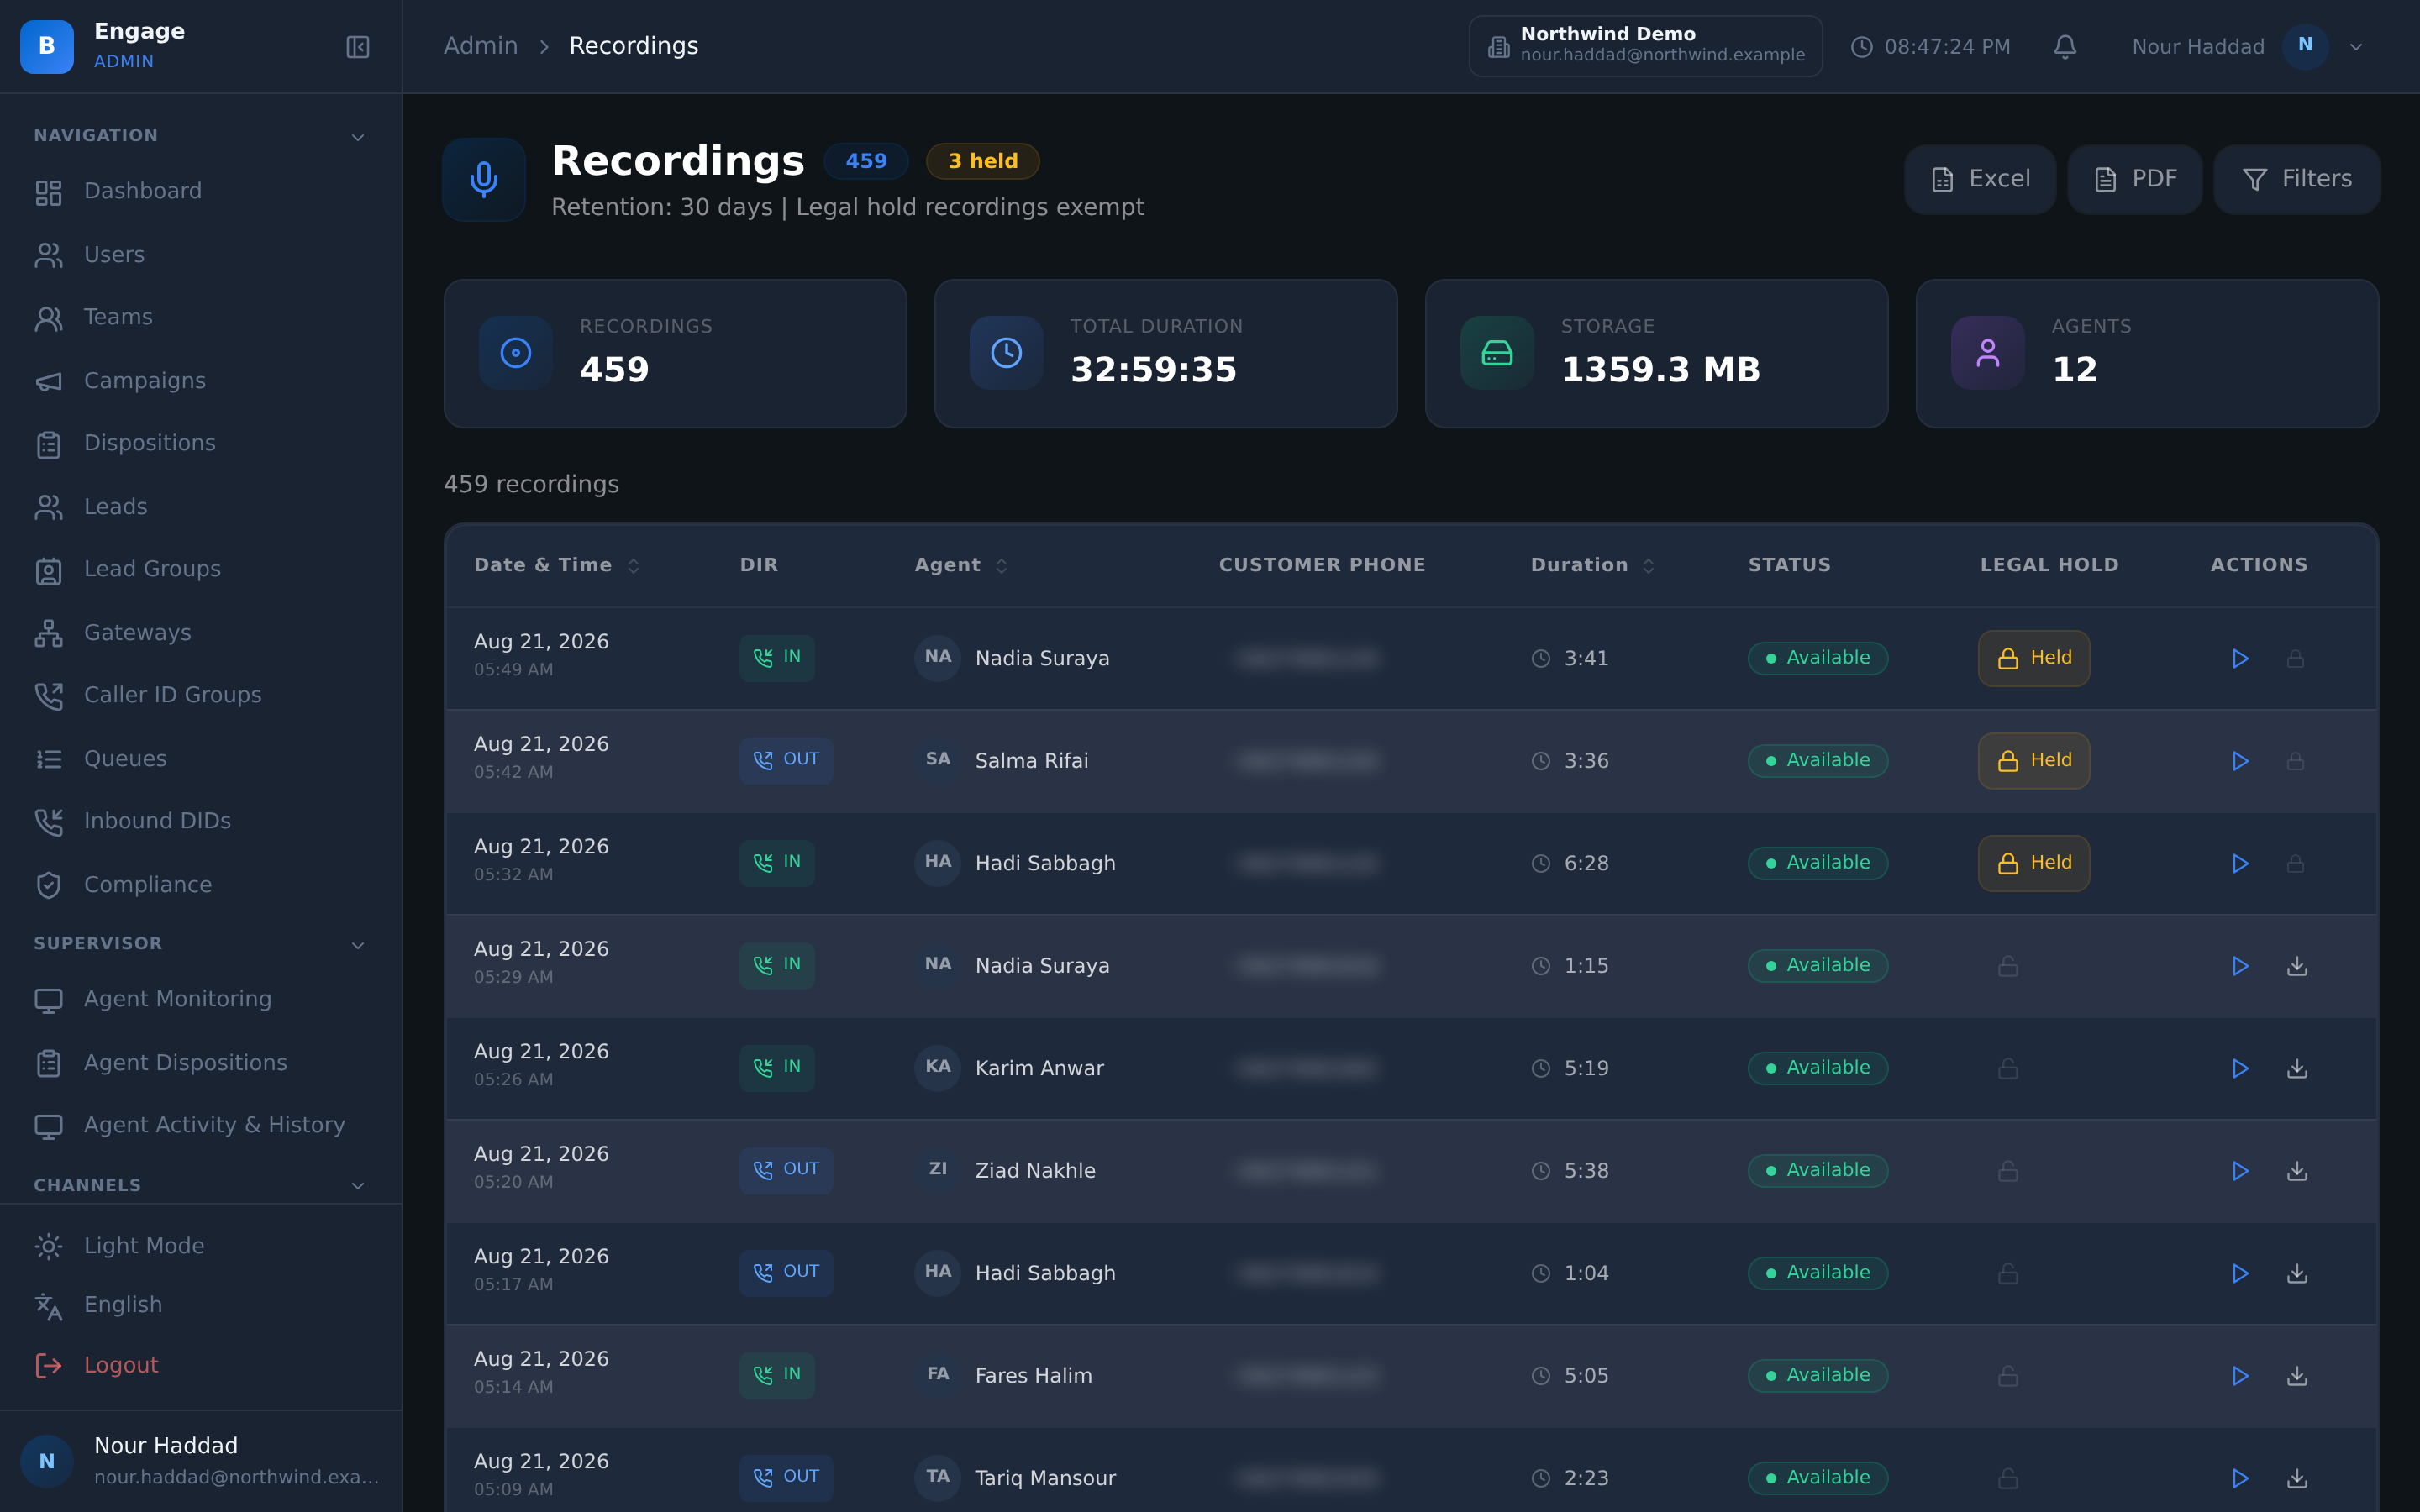
نقالی بھی اسی لاگ میں ہے۔ پلیٹ فارم ایڈمن کسی مسئلے کو دہرانے کے لیے صارف کے سیشن میں داخل ہو سکتا ہے — سپورٹ دراصل اسی طرح ہوتی ہے — اور یہ حقیقت یاد رکھنے کے بجائے لکھ لی جاتی ہے۔
- ہر ٹیننٹ کا آڈٹ لاگ، ہر اندراج پر صارف اور IP ایڈریس کے ساتھ
- پلیٹ فارم ایڈمنز کی نقالی آڈٹ ہوتی ہے
- اصلاحی اور انتظامی کارروائیاں اسی ریکارڈ میں درج ہوتی ہیں
- لاگ اِن ریٹ لمٹنگ، ساتھ میں پاس ورڈ ری سیٹ اور پاس ورڈ بھول جانے کے فلوز
کیز اور سیکرٹس
محفوظ حالت میں ہیش شدہ، ایک ٹیننٹ تک محدود
API کیز محفوظ حالت میں ہیش شدہ اور انہیں بنانے والے ٹیننٹ تک محدود ہوتی ہیں۔ دونوں میں سے کوئی بھی اختیاری نہیں۔ ہیشنگ کا مطلب ہے کہ ڈیٹا بیس کی کاپی کارآمد کریڈینشلز کا مجموعہ نہیں؛ حد بندی کا مطلب ہے کہ اگر کوئی کی لیک بھی ہو جائے تو وہ دوسرے ٹیننٹ میں داخل نہیں ہو سکتی۔
چینل سیکرٹس کو ٹیننٹ کے لحاظ سے انکرپشن ملتی ہے، اس لیے ایک کسٹمر کے کیریئر یا میسجنگ کریڈینشلز باقی پلیٹ فارم کے ساتھ ایک ہی تحفظ شیئر نہیں کرتے۔ ٹرانسکرپٹس میں PII حذف کی جاتی ہے، اور ایکسپورٹس کو CSV انجیکشن کے خلاف مضبوط بنایا گیا ہے۔
- API کیز محفوظ حالت میں ہیش شدہ اور اپنے ٹیننٹ تک محدود
- چینل سیکرٹس کی ٹیننٹ کے لحاظ سے انکرپشن
- ٹرانسکرپٹس میں PII کا حذف
- ایکسپورٹس پر CSV انجیکشن سے تحفظ
موازنہ کیسا ہے
| مقررہ لیبلز کے طور پر رولز | DialerBee سیکیورٹی اور رسائی | |
|---|---|---|
| رسائی کی تعریف | تین یا چار مقررہ رولز | ہر ٹیننٹ کے لیے 11 پرمیشن کیٹیگریز، 41 پرمیشنز اور ہر رول کے ایک کالم والا میٹرکس |
| سپورٹ رسائی | کوئی پاس ورڈ ادھار لے لیتا ہے | پلیٹ فارم ایڈمنز کی نقالی، آڈٹ میں درج |
| آڈٹ ٹریل | سیاق و سباق کے بغیر کارروائیوں کی فہرست | صارف اور IP ایڈریس ریکارڈ کرنے والا ٹیننٹ کا آڈٹ لاگ |
| API کیز | اس طرح محفوظ کہ دوبارہ دکھائی جا سکیں | محفوظ حالت میں ہیش شدہ اور ٹیننٹ تک محدود |
| ٹیننٹس کی علیحدگی | انٹرفیس میں ایک فلٹر | ہر سروس میں قطار کی سطح پر ٹیننٹ آئسولیشن |
| ری سیلر کی رسائی | سب کچھ یا کچھ نہیں | پارٹنر ایڈمنز صرف اپنے ٹیننٹس دیکھتے ہیں |
اکثر پوچھے جانے والے سوالات
DialerBee میں سیکیورٹی اور رسائی کیا ہے؟+
یہ پلیٹ فارم کا رسائی کنٹرول حصہ ہے: ہر ٹیننٹ کے لیے 11 پرمیشن کیٹیگریز، 41 پرمیشنز اور ہر رول کے ایک کالم والا رول میٹرکس، صارف اور IP ایڈریس ریکارڈ کرنے والا آڈٹ لاگ، محفوظ حالت میں ہیش شدہ اور اپنے ٹیننٹ تک محدود API کیز، چینل سیکرٹس کی ٹیننٹ کے لحاظ سے انکرپشن، ٹرانسکرپٹس میں PII کا حذف اور ہر سروس میں قطار کی سطح پر ٹیننٹ آئسولیشن۔
کون کون سے رولز موجود ہیں؟+
پلیٹ فارم ایڈمن، پارٹنر ایڈمن، ایڈمن، سپروائزر، ٹیم لیڈ، ایجنٹ اور بکنگ ویوور۔ بکنگ ویوور جان بوجھ کر محدود رکھا گیا ہے، اُس شخص کے لیے جسے بکنگز دیکھنی ہوں مگر کبھی کیمپین تک نہ پہنچنا ہو۔
کیا آپ سنگل سائن آن سپورٹ کرتے ہیں؟+
سنگل سائن آن آج OIDC یا SAML کے ذریعے دستیاب ہے، ہر کمپنی کے اپنے آئیڈینٹیٹی پرووائیڈر سے SCIM یوزر پروویژننگ کے ساتھ؛ رسائی فی صارف ہے، رول پرمیشنز اور API کیز کے ساتھ۔
کیا ٹو فیکٹر تصدیق موجود ہے؟+
ملٹی فیکٹر لاگ اِن دستیاب ہے، ساتھ ہی IP اجازت فہرست اور غیرفعالیت ٹائم آؤٹ بھی۔ لاگ اِن ریٹ لمٹنگ سے بھی محفوظ ہے، اور ریکوری کے لیے پاس ورڈ ری سیٹ اور پاس ورڈ بھول جانے کے فلوز موجود ہیں۔
کیا سپورٹ عملہ میرا ڈیٹا دیکھ سکتا ہے؟+
پلیٹ فارم ایڈمنز کسی مسئلے کو دہرانے کے لیے صارف کی نقالی کر سکتے ہیں، اور ہر نقالی صارف اور IP ایڈریس کے ساتھ آڈٹ لاگ میں ریکارڈ ہوتی ہے۔ رسائی مشترکہ پاس ورڈ کے بجائے ایک ریکارڈ شدہ راستے سے ہوتی ہے۔
ٹیننٹس کو ایک دوسرے سے الگ کیسے رکھا جاتا ہے؟+
ٹیننٹ آئسولیشن ہر سروس کے اندر قطار کی سطح پر نافذ ہے، انٹرفیس کے کسی فلٹر کے ذریعے نہیں۔ اس کے علاوہ پارٹنر ایڈمنز صرف اپنے ٹیننٹس دیکھتے ہیں، اس لیے ری سیلر کا منظر اس کے اپنے کاروبار تک محدود رہتا ہے۔
API کیز کیسے محفوظ کی جاتی ہیں؟+
محفوظ حالت میں ہیش شدہ اور اپنے مالک ٹیننٹ تک محدود۔ کسی کی کو پلیٹ فارم سے واپس پڑھا نہیں جا سکتا اور وہ دوسرے ٹیننٹ کے ڈیٹا تک نہیں پہنچ سکتی۔
فائل یا ٹرانسکرپٹ میں پہنچنے والے ڈیٹا کی حفاظت کیسے ہوتی ہے؟+
ٹرانسکرپٹس میں PII حذف کی جاتی ہے، اس لیے کال پر بولا گیا ذاتی ڈیٹا سادہ متن میں نہیں رہتا۔ ایکسپورٹس کو CSV انجیکشن سے محفوظ بنایا جاتا ہے، اس لیے لیڈ فیلڈ میں موجود کوئی نقصان دہ ویلیو فائل کھولنے پر فارمولے کی طرح نہیں چل سکتی۔
ڈیمو ٹیننٹ پر رول میٹرکس اور آڈٹ لاگ کا جائزہ لیں
ڈیمو ٹیننٹ پر 30 منٹ کا جائزہ، انگریزی یا عربی میں۔